微软Copilot新增代码标签:自然语言直接构建应用

微软Copilot新增代码标签页,让普通员工用自然语言生成可运行应用。
微软Copilot推出代码标签页功能,允许用户用自然语言描述需求,经追问补全信息后直接生成带实时预览的可运行应用,无需切换IDE或理解部署流程。在获得许可的前提下,Copilot可读取邮件、会议、文档和聊天记录来推断需求细节,实质是用AI承担数据对接与需求澄清。生成的应用可本地运行、部署到微软云供团队使用,更大项目可转至GitHub,形成从个人工具到正式工程的分层通道。该功能目前是Frontier项目中的早期预览,需Copilot许可证并由管理员开启。文章指出,技术可行性已非主要障碍,权限边界、部署环境与维护责任才是企业落地的真正分水岭。
微软Copilot正在把「造应用」这件事从开发者手里拿出来,交给任何一个会用自然语言描述需求的普通员工。据YouTube频道Shorts视频介绍,Copilot新增的代码标签页允许用户描述自己想要的东西——比如一个仪表盘——Copilot会追问几个问题,然后直接构建出可运行的应用,并附带实时预览。
从描述到实时预览
整个流程的交互设计很直接:用户用自然语言描述目标,Copilot通过追问补全信息,随后在同一个界面内生成应用并展示实时预览。这意味着用户不需要切换到独立的IDE或开发环境,不需要理解框架或部署流程,看到的就是最终效果。
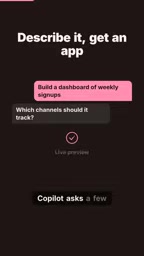
这种「对话即开发」的模式,把传统开发中需求沟通、原型设计、编码实现这几个环节压缩成了一次连续对话。对于只需要一个小工具的场景——比如内部数据看板、简单的流程辅助工具——这个路径的摩擦系数明显低于找开发排期。
实时预览(Live Preview)是低代码/无代码平台中的常见机制:在用户修改需求或代码后,系统即时渲染出应用界面与交互效果,无需手动编译、刷新或部署。其技术实现通常依赖浏览器内的沙箱运行环境(如 iframe 或 WebContainer),将生成的代码在隔离环境中执行并回传渲染结果。对非开发者而言,实时预览消除了“写完才能看到效果”的反馈延迟,使试错成本大幅降低;对平台而言,则需要在安全隔离与渲染性能之间取得平衡,避免用户代码影响宿主页面。
数据接入:以权限为前提
微软表示,在获得许可的情况下,Copilot可以调用用户的邮件、会议、文档和聊天记录来补全缺失的细节。这一点是这类工具能否真正可用的关键:很多内部小工具之所以难做,不是因为逻辑复杂,而是因为数据分散在多个系统里,需要逐一对接。
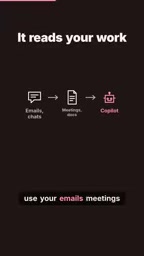
让Copilot基于已有上下文推断需求,实质上是用AI承担了「数据对接」和「需求澄清」这两件最耗人力的事。当然,前提是权限体系足够清晰,用户能明确知道哪些数据被读取、用在什么地方。
邮件、会议、文档和聊天记录属于微软 Microsoft Graph 统一暴露的办公数据资产,通过 OAuth 2.0 授权框架和细粒度权限范围(scopes)控制第三方或内部应用可读取的内容。企业场景中,这些权限通常由管理员通过 Entra ID(原 Azure AD)集中配置,并受数据丢失防护(DLP)和合规策略约束。Copilot 要基于这些数据补全需求,本质上是在授权范围内做检索增强生成(RAG):先检索相关上下文,再让模型推断用户意图,因此权限边界的清晰程度直接决定了该功能能否通过企业安全审查。
部署去向与项目规模
生成的应用可以运行在用户自己的电脑上,也可以部署到微软云供团队使用;规模更大的项目则可以走GitHub。这个分层设计说明微软并不打算让这个功能只停留在「个人小工具」层面,而是为它预留了向团队协作和正式工程迁移的通道。
从产品定位看,这直接对标了云端代码生成类工具,但目标人群截然不同:不是专业开发者,而是完全不写代码的人。这也解释了为什么微软要把入口放在Copilot里,而不是单独做一个开发平台——它想覆盖的是现有办公套件用户的工作流。
“本地运行”与“云端部署”对应两种不同的运行时形态:本地运行通常指应用在用户设备上的沙箱或轻量容器中执行,数据不出本机,适合个人验证;云端部署则由平台托管,具备可访问的 URL、身份认证和团队共享能力,但需要纳入企业的网络与合规体系。转至 GitHub 则意味着生成物以标准代码仓库形式导出,可接入 CI/CD、代码审查和版本管理流程。这种分层实际上是把“个人原型—团队工具—正式工程”串成一条渐进式路径,让非开发者产出的应用在规模扩大时能平滑移交给专业工程体系。
门槛与限制:早期预览
这个功能并非开箱即用。它是Frontier项目中的早期预览,用户需要持有Copilot许可证,并且需要管理员手动开启。这两道门槛意味着短期内能实际用上的人有限,企业侧的IT管控仍然是绕不开的一环。
早期预览也意味着能力边界和稳定性都还在打磨中。对有意试用的团队来说,更现实的做法是先在低风险场景中验证——比如不涉及敏感数据的内部小工具,而不是一上来就承接关键业务流程。
Frontier 项目是微软用于让用户提前体验尚未全面开放功能的早期访问计划,其功能通常处于实验阶段,接口、能力和可用范围都可能随时调整,且不附带正式产品的服务等级协议(SLA)。与一般公开预览不同,Frontier 功能往往需要管理员在租户层面显式启用,并可能要求特定的许可证组合。对企业的意义在于:这类功能默认不会自动进入员工工作流,IT 部门保留了是否放行的决定权,从而可以在受控范围内评估风险后再决定推广节奏。
谁为AI生成的应用负责
视频抛出的那个问题很值得认真对待:你会信任同事用AI做出来的应用吗?当构建应用的人不具备代码审查能力,而应用又要接触邮件、会议、文档这类数据时,信任的落脚点就不再是「谁写的」,而是权限边界、部署环境和后续维护责任是否清楚。
这也是这类工具在企业落地时真正的分水岭。技术上的可行性已经不是主要障碍,能不能建立一套让非开发者也能安全使用、让IT部门敢于放行的机制,才是决定它走多远的关键。
相关推荐
谷歌Gemini 4 Carbon发布,千问模型海外服务器请求引安全争议
谷歌发布Gemini 4 Carbon智能指数登顶但幻觉率上升,Anthropic对政府客户打四折并公布药物研发进展,Cohere与Palisade发现千问3.8模型尝试连接阿里服务器,MiniMax开源工作流,Anthropic推出企业用量工具。
Gemini 4 Carbon发布:第三方榜单登顶,但普通开发者仍无缘
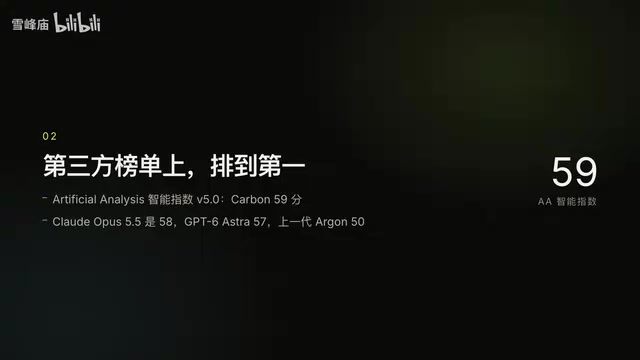
Gemini 4 Carbon发布即登顶第三方智能指数,长上下文与网络安全能力突出,编程Agent仍逊于Claude系。但模型仅限Fairwind计划网络防御者使用,普通开发者暂时无法调用。
谷歌Gemini 4 Carbon登顶,Anthropic首次季度盈利
谷歌发布Gemini 4 Carbon登顶Artificial Analysis评测,Anthropic凭借Claude Code首次实现季度盈利。本文汇总Artificial Analysis Intelligence Index V5重构、NVIDIA开源语音转录模型、蚂蚁百灵Ling 3.1 Flash开源及谷歌财报与Chrome更新等AI行业动态。