英伟达OpenShell架构:规模化治理AI智能体

英伟达OpenShell参考架构将智能体安全控制上移到基础设施层,以隔离、策略即代码和全链路审计应对规模化治理缺口。
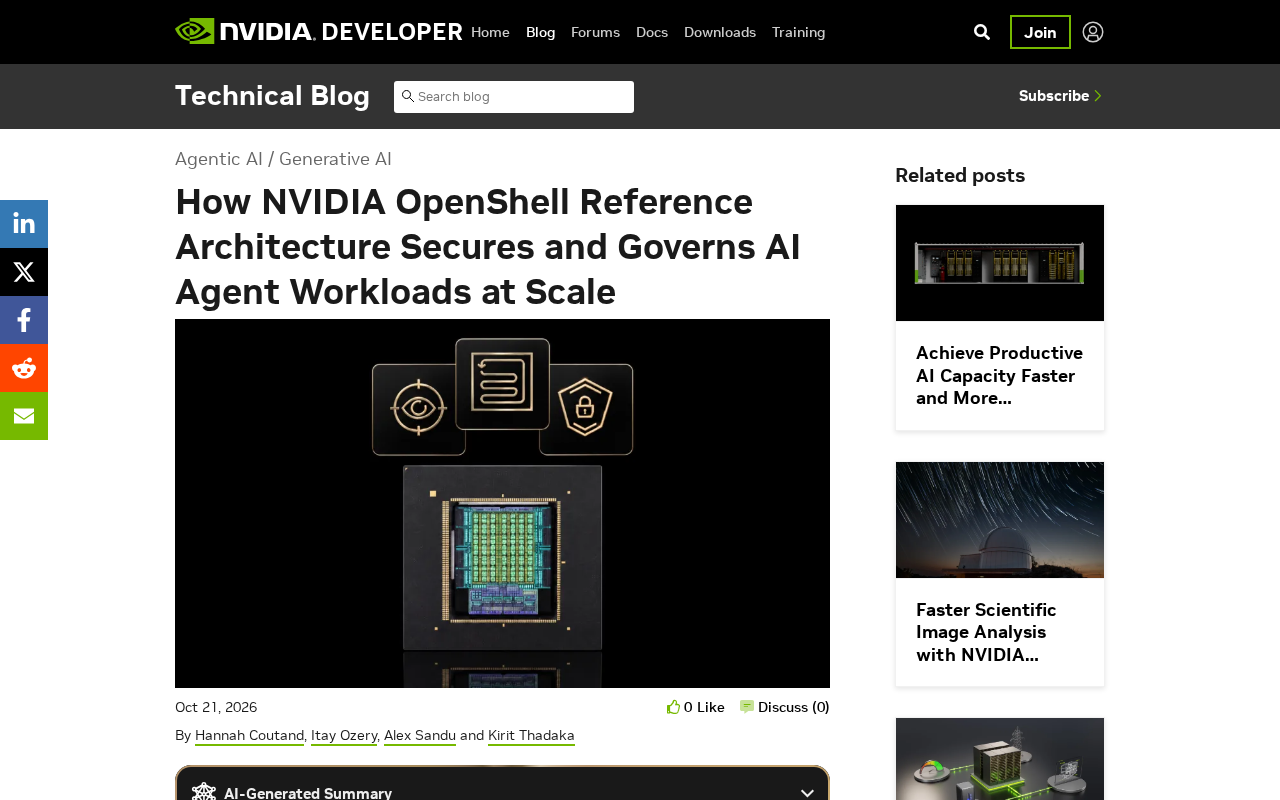
英伟达提出 OpenShell 参考架构,试图解决自主智能体规模化后带来的安全与治理难题。文章指出,传统基于确定性代码路径的安全模型无法应对智能体动态生成的行为路径和多智能体派生带来的权限模糊。OpenShell 的核心思路是将资源访问抽象为受策略约束的壳层,把控制点从应用代码内部上移到基础设施层。架构包含三个关键层面:隔离执行沙箱限制文件、网络和进程访问;声明式策略集中管理权限并支持版本化审查;全链路结构化日志关联任务上下文以支持审计回溯。文章认为该架构降低了智能体从试点到生产的门槛,但策略粒度、审计成本和策略冲突消解仍需企业自行权衡,智能体治理正从提示词约束转向运行时强制边界。
自主智能体可以连续数小时执行复杂任务,访问文件、工具和互联网,甚至派生其他智能体协同工作。这种能力的扩展带来了一个棘手的问题:当智能体集群规模从几个增长到成百上千时,企业如何确保每一次工具调用、文件访问和跨智能体协作都在可控、可审计的边界内?英伟达给出的答案是 OpenShell 参考架构,它试图为 AI 智能体工作负载提供一套系统化的安全与治理框架。
智能体规模化带来的治理缺口
传统应用的安全模型建立在确定性代码路径之上:输入、处理、输出都可以被静态分析。但自主智能体的行为路径是动态生成的,同一个任务在不同上下文中可能触发完全不同的工具链。当多个智能体互相派生、共享上下文时,权限边界会变得模糊,一个被攻破的子智能体可能成为横向移动的跳板。
OpenShell 参考架构的核心思路,是把智能体运行时的资源访问抽象为受策略约束的"壳层",让安全控制点从应用代码内部上移到基础设施层。这样,无论智能体由何种框架编写、执行何种任务,其对外部资源的每一次触碰都要经过统一的策略判定。
架构的三个关键层面
隔离执行环境
OpenShell 为每个智能体会话或任务分配隔离的执行沙箱,限制其可访问的文件系统范围、网络出口和本地进程。这种隔离不是简单的容器化,而是针对智能体"长时间运行、动态派生"的特性做了适配,使得子智能体继承父级策略的同时,不会自动获得超出任务需要的权限。
策略即代码的访问控制
架构将权限策略从智能体提示词和业务逻辑中剥离出来,以声明式配置的方式集中管理。哪些智能体可以访问哪些数据源、可以调用哪些外部 API、在什么条件下可以派生新智能体,都成为可版本化、可审查的配置项。这种做法把治理从"依赖开发者自觉"转变为"由平台强制执行"。
策略即代码(Policy as Code) 在云原生领域已有成熟实践,如 Open Policy Agent(OPA)及其 Rego 语言。其核心是将访问控制规则从应用逻辑中解耦,以声明式文件描述“谁在什么条件下可以对什么资源执行什么操作”,并纳入版本控制与 CI/CD 流程。在智能体场景中,策略还需要额外表达派生关系约束——例如“子智能体不得继承父级的写权限”或“仅当任务标签为只读时才允许访问生产数据库”。OpenShell 将这类规则集中管理,意味着策略变更可以像代码变更一样被审查、回滚和测试,从而避免权限散落在各个智能体的提示词中难以审计。
全链路可观测与审计
智能体的每一个动作——工具调用、文件读写、网络请求、智能体派生——都会产生结构化日志。OpenShell 将这些事件与任务上下文关联,使安全团队能够回溯"某个数据异常外流是由哪条智能体决策链导致的"。对于需要合规审计的企业场景,这一层是能否落地的关键。
智能体运行时(Agent Runtime) 是理解 OpenShell 隔离机制的前提。传统容器的生命周期由外部编排系统控制,启动后行为相对确定;而智能体运行时需要在任务执行过程中动态加载工具、派生新进程、甚至自我修改执行计划。OpenShell 的沙箱因此不仅要隔离资源,还要在运行时持续拦截并裁决智能体发起的系统调用与工具调用。这类似于将 eBPF 或 seccomp 等内核级拦截机制与用户态的策略引擎结合,使得隔离边界能够跟随智能体的动态行为扩展,而非仅在启动时一次性设定。
结构化日志与分布式追踪 是可观测性的两项基础能力。结构化日志要求每条事件以固定字段(时间戳、智能体 ID、父任务 ID、操作类型、资源标识、策略判定结果)记录,便于机器检索与聚合;分布式追踪则通过 trace ID 将一次任务引发的跨智能体调用串联成因果链。在 OpenShell 的语境下,这两者结合才能回答“哪个智能体在哪个决策节点触发了哪次数据访问”。需要留意的是,智能体长时间运行且可能高频派生,日志量会远超传统应用,企业需在采样策略、冷热存储分层和保留周期上提前规划,否则审计能力会被存储成本反噬。
对企业的实际意义
从工程视角看,OpenShell 的价值不在于发明了新的安全原语,而在于把零散的最佳实践整合成可复用的参考架构。企业不必从零设计智能体权限模型,而是在一套有明确接口和边界定义的框架上做适配。这降低了智能体从试点走向生产环境的门槛。
不过,参考架构终究只是起点。策略的粒度如何设定、审计日志的存储与检索成本、多智能体协作场景下的策略冲突消解,这些仍需企业在实际部署中权衡。英伟达提供的是骨架,血肉要靠使用方填充。
值得关注的趋势
智能体治理正在从"提示词层面的约束"走向"基础设施层面的强制"。OpenShell 代表的是一种思路转变:与其期待模型自觉遵守规则,不如在运行时把规则变成不可绕过的边界。随着智能体承担的任务越来越关键,这类治理框架有可能像当年的容器编排系统一样,成为企业 AI 栈中的标准组件。
对于正在评估智能体落地的团队,值得提前思考的问题包括:现有的身份与权限体系能否延伸到智能体实体?审计链路是否覆盖智能体间的派生关系?这些问题的答案,决定了参考架构能否真正转化为可运营的安全能力。
容器编排系统(如 Kubernetes)的类比值得展开:Kubernetes 并未发明容器,而是通过声明式 API、统一调度和策略控制,把容器从开发者的本地工具变成了企业级基础设施标准。其成功关键在于提供了稳定的抽象边界(Pod、Service、RBAC),让上层生态可以围绕它构建。OpenShell 试图在智能体治理领域扮演类似角色——定义智能体运行时的隔离单元、策略接口和审计事件模型。但这一类比也有局限:容器的行为是确定性的,而智能体的决策路径是概率性的,策略冲突和误判的处理机制要复杂得多,这也是该类框架能否成为标准组件的关键变量。
相关推荐

Sentry广告笑疯开发者:On-call也能变有趣?
Sentry广告短片以开发者On-call焦虑为切入点,用幽默对话展示其将错误、日志、链路、指标、录屏和发布记录集中一处的可观测性能力,引发开发者社区共鸣。
LLM应用越改越糟?三步构建有效评估体系
LLM应用迭代时如何判断变好还是变坏?本文基于Reddit开发者讨论,详解构建测试集、自动化回归评估、LLM-as-judge评分与结构化追踪智能体行为,建立从生产反馈到评估追踪的持续闭环。
瑞典政府封杀ChatGPT与Claude:AI工具治理的转折点
瑞典政府宣布禁止在员工电脑上使用ChatGPT和Claude,出于信息安全考虑。本文分析禁令细节、数据主权焦虑及对AI行业的影响。