永不轮换的令牌:Zeabur 泄露事件给 SaaS 团队的启示
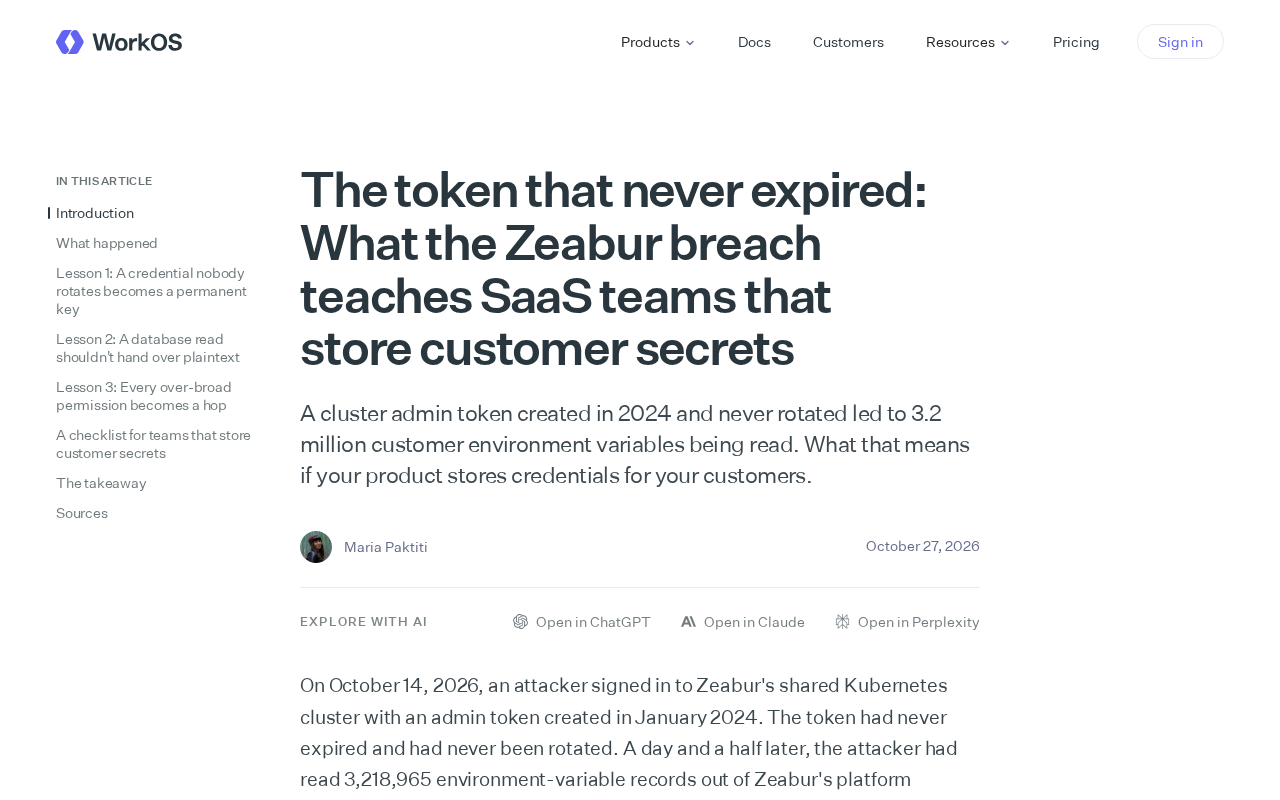
Zeabur 因一枚从未轮换的集群管理员令牌泄露 320 万客户环境变量,暴露 SaaS 凭据运维纪律缺失。
Zeabur 泄露事件源于一枚创建于 2024 年、从未轮换的集群管理员令牌,导致 320 万个客户环境变量被读取。文章指出,长期不轮换的高权限令牌会带来暴露窗口无限延长、归属模糊、权限过大三层叠加风险,使"没轮换"从可拖延的小事变成持续累积的负债。SaaS 平台集中存储客户环境变量,又放大了单次权限失守的收益。防御应落到机制层面:为每枚令牌设定明确归属和过期时间、用权限最小化替代便利化、把客户秘密当作加密资产而非配置文本、建立异常读取检测能力。事件成因朴素,说明高权限凭据的运维纪律比复杂攻击面更值得投入。
一枚令牌,320万条环境变量
Zeabur 的泄露事件听起来像一次典型的运维疏忽,但它暴露出的问题远比"忘记轮换密钥"更值得 SaaS 团队警惕:一个创建于 2024 年、从未轮换过的集群管理员令牌,最终导致 320 万个客户环境变量被读取。
这不是外部攻击者突破了多复杂的防线,而是一把高权限钥匙在长时间内无人过问地摆在原地。对任何替客户保管凭据的产品来说,这件事的核心拷问只有一个——当你存储的是别人的秘密时,你的内部运维习惯是否配得上这份信任?
为什么"从未轮换"是一种结构性风险
集群管理员令牌的特殊之处在于,它通常不绑定单一服务,而是横跨整个集群的权限。一旦这样的令牌长期存在,它就从"运维工具"变成了"常驻后门"——不需要攻击者主动植入,它本来就在那里。
长期不轮换的令牌会带来三层叠加风险。第一是暴露窗口无限延长:只要令牌存在,任何一次日志泄露、配置误传、代码库误提交都可能让它流出,且流出后长期有效。第二是归属模糊:创建于两年前的令牌,往往已经没人记得它为什么存在、谁在用、能否删除,于是它被默认保留。第三是权限过大:管理员级令牌一次泄露,等价于整个集群的控制权交出。
这三个因素叠加,使得"没轮换"不再是一个可以拖延的小事,而是一个持续累积的负债。
集群管理员令牌(cluster-admin token)是 Kubernetes 等容器编排系统中权限最高的凭据类型之一,通常绑定 cluster-admin 这一 ClusterRole,可对集群内所有命名空间、所有资源执行任意操作,包括读取 Secret、创建 Pod、修改 RBAC 策略等。与命名空间级的 ServiceAccount 令牌不同,它不受租户边界约束,一旦泄露,攻击者可横向读取同一集群内所有客户的数据。正因如此,业界最佳实践要求此类令牌要么完全不长期存在(改用短期投射令牌或按需提权),要么严格限制签发对象并强制短周期轮换。文章所说的"常驻后门"正是指这种高权限凭据一旦长期驻留,其存在本身就构成持续性攻击面。
SaaS 团队存储客户秘密的三个盲区
这次事件中真正被读走的是客户的环境变量。环境变量里装的是什么?数据库连接串、第三方 API 密钥、支付凭证、内部服务地址。它们是客户业务的命脉,却常常以明文形式集中存放,并由平台方统一管理。
第一个盲区是集中化带来的单点价值。平台为了方便统一调度,把成千上万客户的环境变量收拢到同一套基础设施里,这让一次权限失守的收益被放大到极致——320 万这个数字本身就是集中化的产物。
第二个盲区是凭据的生命周期无人负责。客户自己管理密钥时,至少还有轮换动力;交给平台后,轮换责任变得模糊,平台不主动做,客户也无从知晓。
第三个盲区是高权限账号的日常化。管理员令牌被用于日常运维,久而久之被视为"正常工具",失去了它应有的敏感度标签。
环境变量(environment variables)是操作系统和容器运行时向进程传递配置的键值对机制,本意是方便应用读取运行参数。但在现代 SaaS 架构中,它常被当作轻量级秘密存储使用,数据库连接串、API Key、支付凭证都直接以环境变量形式注入容器。问题在于,环境变量默认以明文存在于进程内存、容器配置清单和编排系统的 Secret 对象中,既没有加密保护,也缺乏细粒度访问审计。对平台方而言,成千上万租户的环境变量往往集中在少数几个 Secret 存储或配置中心里,读取接口一旦被高权限令牌调用,就能批量导出。这也是为什么"320 万条"会成为一次读取行为的直接结果——集中化存储放大了单点失守的收益。
可落地的防御思路
针对这类事件,防御不应停留在"记得轮换"的口号上,而要落到机制层面。
给每一枚令牌设定明确归属和过期时间。 没有负责人、没有到期日的长期令牌应当被默认禁止,而不是默认允许。管理员级凭据尤其应短寿命、可追溯。
用权限最小化替代权限便利化。 日常运维不应直接持有集群管理员权限,按需临时提权、用完即收,能把"一枚令牌失守=全盘失守"降级为局部影响。
把客户秘密当作加密资产而非配置文本。 集中存储的环境变量若以可检索的明文形式存在,泄露即等于明文交付。分层加密与访问审计能让"读到了"和"看懂了"之间多一道门槛。
建立异常读取的检测能力。 320 万条环境变量被读取,如此规模的访问行为若没有触发任何告警,说明平台对"谁在大量读取客户凭据"缺乏基本感知。
权限最小化(least privilege)与临时提权(just-in-time elevation)是限制高权限凭据影响面的核心机制。具体做法包括:日常运维使用只读或命名空间级账号,需要执行高危操作时通过审批流程临时获取短时有效的管理员凭据,操作完成后立即回收;对集群管理员权限的授予进行记录和复核,避免长期绑定。与之配套的是凭据轮换(credential rotation)——为每枚令牌设定强制过期时间,到期自动失效并要求重新签发,使"遗忘的令牌"在机制层面无法长期存在。这些措施的共同目标是把"一枚令牌失守等于全盘失守"降级为局部、可控制的影响范围。
对行业的提醒
据原始披露,这次事件的成因非常朴素:一枚 2024 年创建、从未轮换的集群管理员令牌。没有零日漏洞,没有高级持续性威胁,只有一个被遗忘的高权限凭据。
这恰恰是最难防的一类问题,因为它不依赖攻击者的技巧,而依赖防守方的纪律。对替客户保管凭据的 SaaS 产品而言,真正的安全基线不是"我们有没有做加密",而是"我们能不能说清每一枚高权限令牌的来历、用途和寿命"。如果说不清,那 320 万这个数字随时可能换一个主体重演。
客户把秘密交给你,本质上是一次信任委托。令牌会过期,信任不会自动续期。
相关推荐
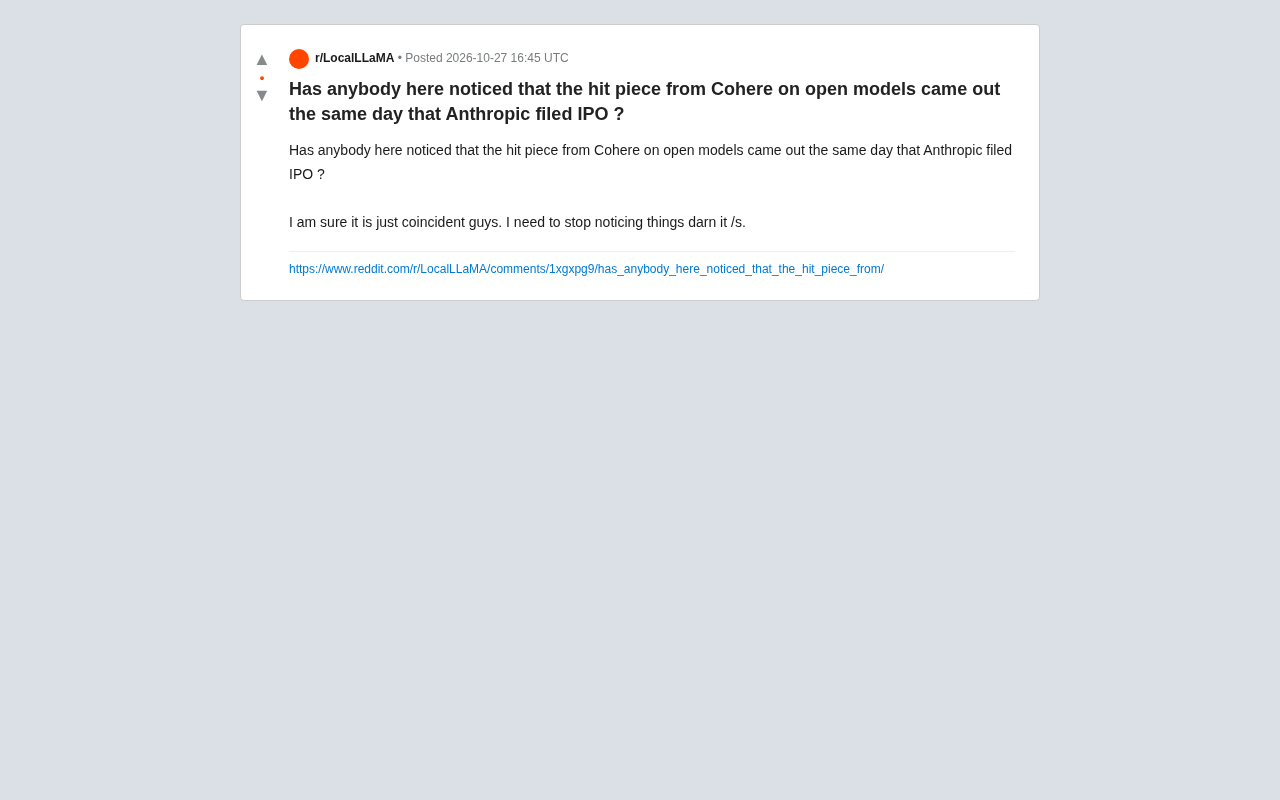
Cohere质疑开源模型与Anthropic IPO同日:巧合还是策略?
Reddit用户发现Cohere批评开源模型的文章与Anthropic提交IPO在同一天发布,引发社区对闭源厂商公共言论商业动机的讨论。本文分析这一时间巧合背后的开源与闭源之争,以及社区反应揭示的信任问题。
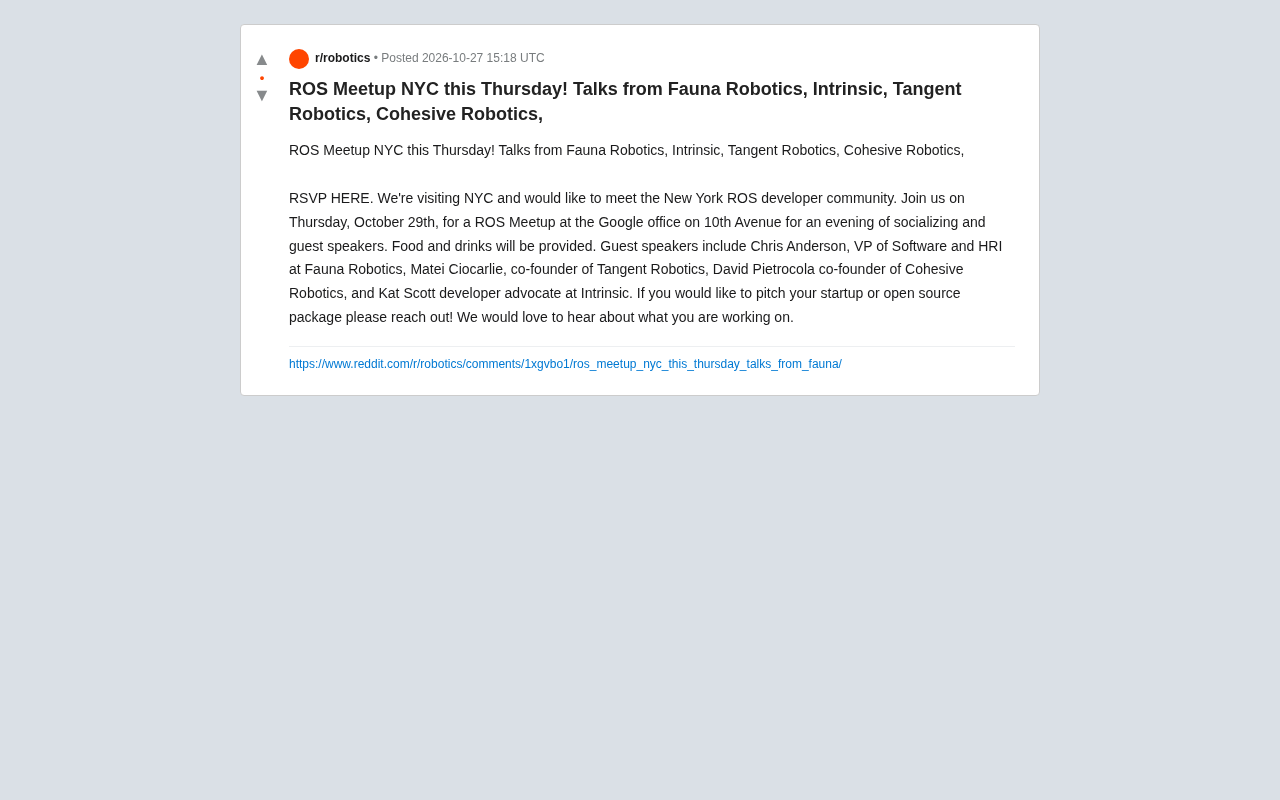
纽约ROS开发者聚会:四家机器人公司演讲
纽约ROS开发者聚会将于周四在谷歌办公室举行,Fauna Robotics、Intrinsic、Tangent Robotics、Cohesive Robotics等公司代表将发表演讲,活动免费并提供餐饮,开放报名与演讲征集。
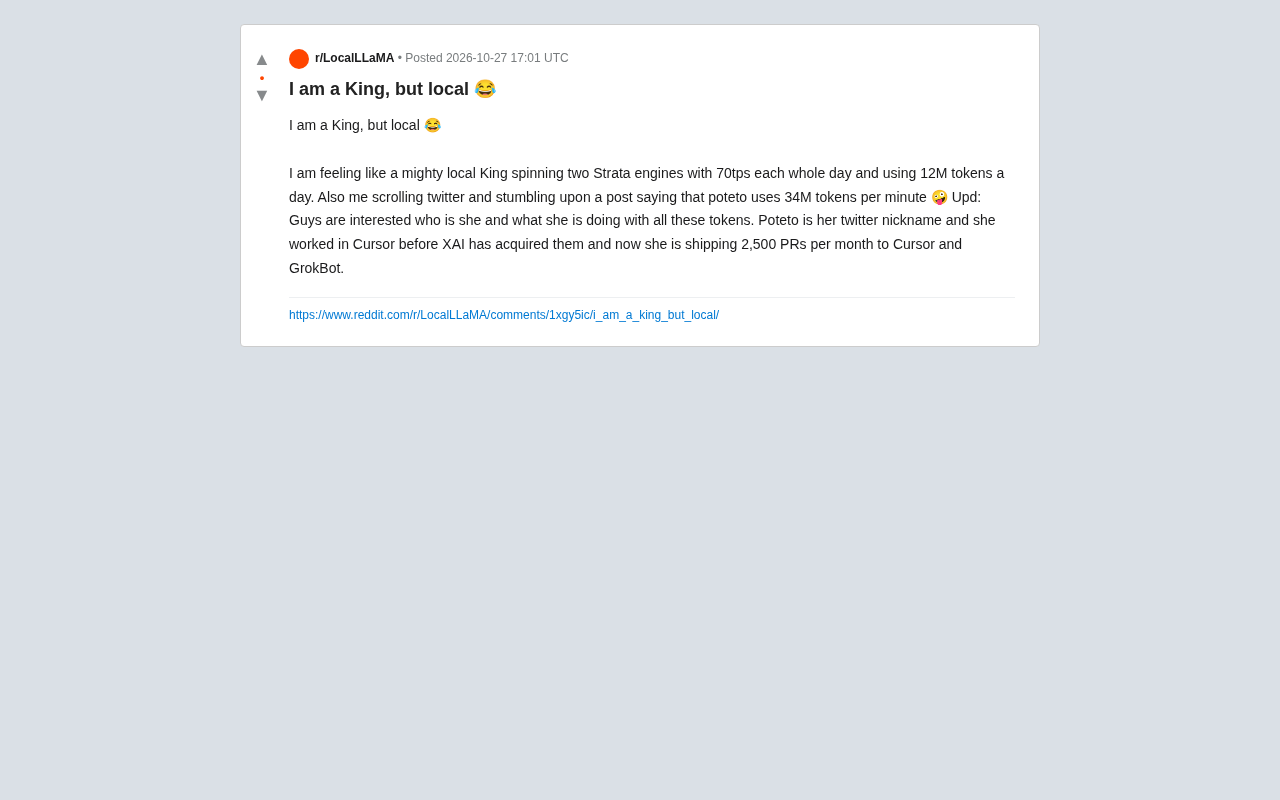
本地AI王者:日耗12M token背后的算力差距与竞争焦虑
Reddit开发者自嘲本地AI王者:日耗12M token,却被每分钟34M token的云端玩家降维打击。文章探讨本地部署与云端自动化的算力差距、token消耗量背后的行业焦虑,以及开发者如何在两种模式间找到平衡。