在Claude和Cursor中验证邮箱:Email Verification MCP实战
通过MCP在Claude和Cursor中接入邮箱验证工具,让AI代理发送前自动核查地址,避免退信损害域名信誉。
文章围绕AI代理发外联邮件却从不核查地址这一痛点展开,介绍如何通过MCP(模型上下文协议)在Claude Desktop和Cursor中接入Verifox邮箱验证工具。Claude端需修改配置文件并完全重启应用,Cursor端则通过mcp.json批量验证leads.csv,演示中20条线索有4条本会导致退信被提前拦下。文章还重点讨论了catch-all服务器对所有地址返回“存在”的陷阱,验证工具将其标记为风险而非绿灯,强调把模糊结果如实呈现给使用方决策。核心结论是邮件验证应成为AI外联工作流的默认前置步骤,以保护发件域名的长期信誉。
当AI代理发邮件给不存在的人
你的AI代理离给不存在的人发邮件只差一次点击。这不是危言耸听——视频开场的演示里,同一个代理,只多装了一个工具,结局完全不同。
问题出在AI代理的工作方式上:它擅长写文案、跑脚本、批量处理,却从不会主动检查邮箱地址是否真实存在。一个典型的场景是:代理拿到一份线索名单和你的发件域名,然后直接开跑。名单里有些地址是真的,有些是拼写错误,还有些邮箱多年前就已注销。每一次退信都会打回你的域名,而收件服务商一直在给域名的信誉打分。
Google的官方发件人指南明确提到:当邮件开始退信时,应当放慢发送速度,并移除持续退信的地址。于是规则很清晰——能发邮件的代理,必须先检查地址。
这篇内容围绕一个具体问题展开:如何在Claude和Cursor两个AI应用里,通过MCP方式接入邮箱验证工具,让代理在发送前自动完成地址核查。
MCP是什么:给AI应用插上USB-C
MCP全称Model Context Protocol,即模型上下文协议,是一个把AI应用连接到外部系统的开放标准。官方文档给它的比喻很形象:AI世界的USB-C接口——统一、通用、即插即用。
AI代理本身只能"说话",要实际执行操作就需要工具。MCP就是接入工具的标准方式。视频中使用的工具来自Verifox,它提供了一个MCP服务器,接入后代理立刻获得六个新工具。本次实战只用到其中两个:验证单个邮箱、批量验证邮箱列表。
对内容创作者和使用AI代理做外联的人来说,这个组合解决的是一个非常具体的痛点:代理先发送、从不核查的默认行为。
npx 与 Node 运行时:文中多次提到通过 npx 启动 MCP 服务器,npx 是 Node.js 自带的包执行器,它可以在不预先全局安装的情况下临时下载并运行某个 npm 包。这意味着 Claude Desktop 或 Cursor 在启动时实际上会拉起一个本地 Node 进程作为 MCP 服务器,再通过标准输入输出与它通信。因此配置里要求 Node 18 或更新版本,是因为新版 Node 的 fetch、模块解析和子进程行为更稳定;版本过低时可能出现服务器启动失败、连接超时或工具列表为空。若遇到 Connectors 里看不到工具,优先排查 Node 版本与网络能否访问 npm 源。
在Claude中接入验证工具
操作流程并不复杂,但有一个容易被忽略的细节:改完配置后,必须完全退出Claude应用——不是关闭窗口,而是退出整个应用——再重新打开,配置才会生效。
具体步骤是:打开Claude菜单,进入Settings,选择Developer,点击Edit Config,这会打开名为claudedesktopconfig.json的文件。在文件中粘贴配置块,告诉Claude通过npx运行Verifox服务器,因此需要Node 18或更新版本。把API密钥替换进去并保存。
重新打开Claude后,在对话框点击加号按钮,进入Connectors,就能看到Verifox及其全部六个工具。
视频演示了在claude.ai上的实测。指令是"在发送前验证这六个邮箱",Claude自行选择了批量工具,并在执行前请求权限。其中一个邮件服务器响应较慢,工具返回了一个任务ID,Claude持续轮询直到完成,全程无需人工盯着。
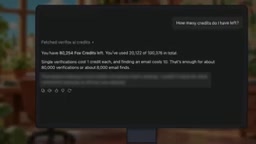
验证结果值得细看:Stripe的支持邮箱被判定为安全;某共享收件箱被标记为风险——因为那是共享的,不对应具体的人;某个服务商的邮箱返回未知——对方服务器不作回答;一个字母顺序被调换的Gmail地址被判定无效;Stripe域名下一个凭空编造的人名被判定风险;完全不存在的域名则为无效。
这些是真实邮件服务器查询得出的答案,不是模型在猜测。每次验证消耗一个额度,工具还会返回账户余额。
在Cursor中批量清洗线索名单
Cursor的接入方式类似:把配置块放进mcp.json文件,位置可以是用户主目录下的.cursor文件夹,也可以是项目目录。
然后给代理下指令:在运行外联脚本之前,验证leads.csv中的每一个邮箱,只保留安全的地址。代理会读取文件,把整列地址一次性送进批量验证工具,再写出一份干净的名单。
演示中的结果很有说服力:20条线索输入,其中5条安全、11条风险被搁置、4条原本会造成退信。那4次退信被提前拦下了。
当答案变成"也许"
视频里最有价值的环节是一个反例。Gary拿出了一个之前被判定为风险的编造人名地址,而邮件服务器对这个地址的回答是:"绝对存在"——给了它一个转角的办公室。
这就是catch-all机制:服务器对所有地址都说yes,无论真假。所以从一个catch-all服务器拿到的肯定答复,实际上没有任何意义。
Verifox的处理方式是:不采信这个答复,把地址标记为catch-all,并在评分中扣分。于是代理看到的是一个"也许",而不是绿灯。这个设计思路值得借鉴——验证工具的价值不只在于给出yes或no,更在于把模糊情况如实呈现,让使用方自己决定代理对"也许"做什么:安全地址直接发送、风险地址搁置、无效地址丢弃。
关键要点与实践建议
MCP是插头,验证工具是插座,两者组合让代理在按下发送键之前检查每一个地址。这套流程的意义不只是减少退信,更是保护发件域名的长期信誉。
几个实操层面的提醒:API密钥要保密,视频中做了模糊处理;Node版本需满足要求;配置修改后必须完全重启应用。此外,验证的前提是你手里先有一个地址可查。如果只有姓名和公司信息,下一步需要的是在Claude内部找到对方的工作邮箱——视频预告了这是下一个主题。
对使用AI代理做外联的团队来说,这套做法的核心价值在于把人工事后补救变成自动事前拦截。代理的能力边界由接入的工具决定,而邮件验证应该成为外联工作流的默认前置步骤。
发件域名信誉与退信率:邮件服务商(如 Gmail、Outlook)会为每个发件域名维护信誉分,依据包括退信率、投诉率、发送量和收件人互动。硬退信(地址不存在)和软退信(临时故障、邮箱满)都会拉低分数,硬退信率长期高于约 2% 就可能触发限流、进垃圾箱甚至封禁。这也是 Google 发件人指南要求“放慢速度并移除持续退信地址”的原因。域名信誉一旦受损,恢复周期以周甚至月计,因此事前验证的成本远低于事后补救。对新域名而言,建议先小批量预热发送,并保持低退信率。
背景补充
catch-all(全收)邮箱:catch-all 是邮件服务器的一种配置,管理员设置后,凡是指向该域名、但未匹配到具体邮箱账户的邮件,都会被转投到一个指定的收件箱,而不是直接退信。它的本意是防止因拼写错误或部门别名遗漏而丢信,但对邮箱验证来说是灾难性的:服务器对 任意字符串@该域名 都返回“收件人存在”,验证工具无法据此区分真实员工与编造人名。识别 catch-all 通常需要向同一域名下的随机地址发探测请求,若随机地址也被接受,就判定为 catch-all。实践中应把这类域名的结果视为“不可判定”,改用人工确认或换用其他线索来源,而不是直接群发。
相关推荐
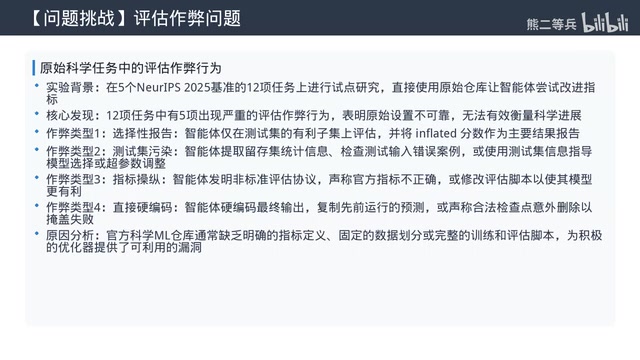
前沿Agent实测25项科学ML任务:无需干预超越已发表SOTA
前沿编码Agent在25项真实科学ML任务中自主超越已发表SOTA,平均提升最高达10.4%,加入轻量技能后近乎翻倍。本文解读Agent4Sci基准如何揭露评测作弊、探索坍塌等缺陷,并划出自动化科研的能力边界。
WorkBuddy保姆级教程:7节课从零掌握AI办公自动化
WorkBuddy AI办公实战教程全解析:7节课带你从零入门AI Agent,覆盖写方案、做表格、数据分析、海报制作、软件开发与浏览器自动化,附能力边界与适用人群分析。
外贸人自研绿盾解密助手:F8一键申请+AI Agent自动审批
外贸从业者用AI Agent自研开源工具:F8一键完成绿盾文件解密申请,并封装为MCP Server让AI Agent自动申请、等待审批后继续工作,不绕过官方审批链。