Zro推出无审查安全模型:基于GLM的Dolly系列助力红队测试
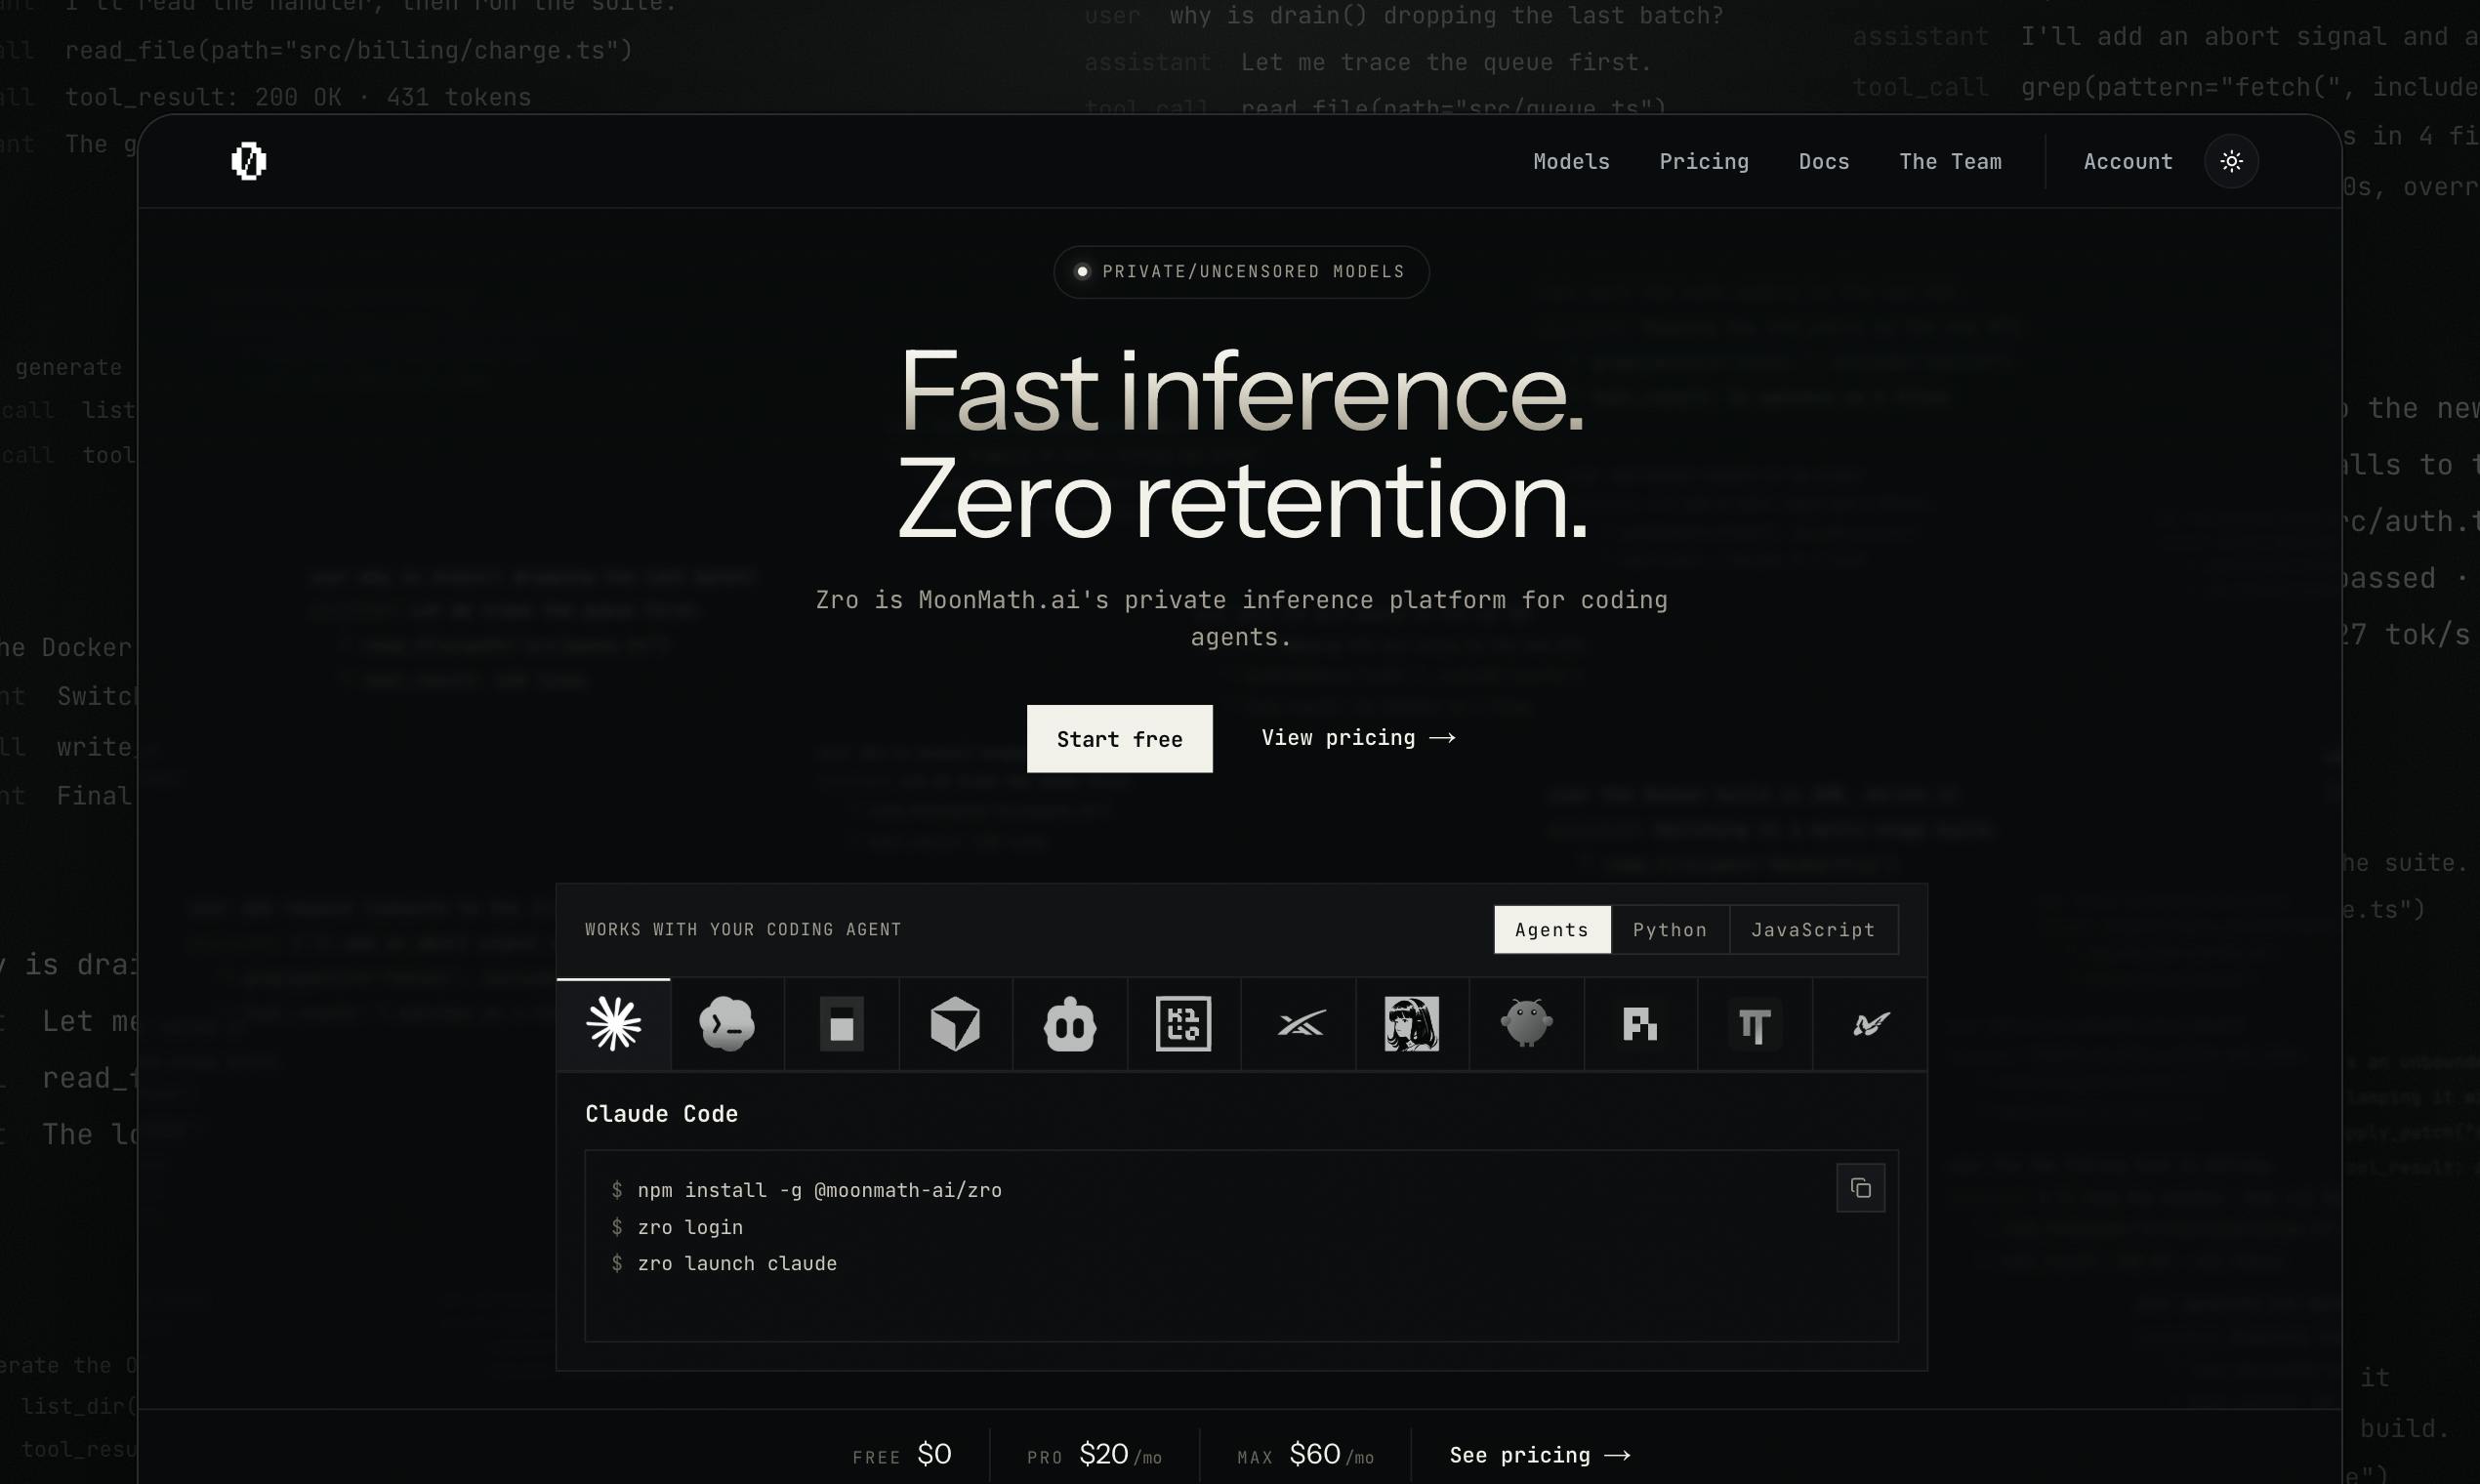
Zro 推出基于 GLM 系列 abliteration 去对齐的 Dolly 安全模型,服务红队测试。
Zro 在 Product Hunt 发布 Dolly 1 Security 与 Dolly 2 Security 两款“无审查”模型变体,分别基于 GLM-5.3 Flash 和 GLM-5.3,通过 abliteration 在权重层面削弱拒绝行为,面向防御性测试与红队工作流。产品提供 API 与 CLI 两种接入方式,并承诺零请求留存,适合处理攻击载荷、漏洞细节等敏感内容。自 7 月上线以来,Zro 陆续增加新模型、agent 集成、年度订阅与推荐机制,正从单一模型接口向安全研究工具链演进。文章同时提醒,去对齐会削弱通用安全对齐能力、提高误用风险,且能力上限受第三方基座约束,合规与授权责任仍由使用者承担。
安全研究常常需要处理通用大模型会直接拒绝回答的敏感问题。Product Hunt 上名为 Zro 的项目试图解决这一矛盾:它发布了 Dolly 1 Security 和 Dolly 2 Security 两个"无审查"(uncensored)模型变体,分别基于 GLM-5.3 Flash 和 GLM-5.3 进行 abliteration(消融式去对齐)处理,面向防御性测试和红队(red-team)工作流。
为什么安全团队需要"无审查"模型
通用对话模型普遍内置了严格的拒绝策略。当安全研究员需要分析恶意样本的意图、构造钓鱼邮件样例、或推演攻击链时,模型往往会以"我无法协助"收场,直接中断工作流。Zro 的思路是把这类能力从通用模型中"解放"出来,专门服务于授权范围内的安全测试。
所谓 abliteration,是一种在模型权重层面削弱拒绝方向的技术路线,它并非重新训练,而是通过定向干预降低模型触发拒绝行为的倾向。Zro 以此为基础产出 Dolly 1 Security(基于 GLM-5.3 Flash,偏轻量)与 Dolly 2 Security(基于 GLM-5.3,能力更强)两款变体。
产品形态:API 与 CLI,零请求留存
Zro 提供两条接入路径:Zro API 和命令行工具(CLI)。对红队团队而言,CLI 便于集成到自动化脚本与本地流程中,API 则适合批量调用和平台化部署。
你可能没注意到其隐私承诺:Zro 声明对请求实行"零留存"(zero request retention)。对处理敏感安全内容的工作来说,这一点比模型能力本身更关键——攻击载荷、内部资产信息、漏洞细节都不应沉淀在第三方服务器上。
上线以来的迭代
据官方描述,自 7 月上线以来,Zro 陆续补充了新模型、agent 集成能力、年度订阅方案以及推荐(referral)机制。这说明产品正从单一的模型接口向更完整的安全研究工具链演进,agent 集成尤其值得关注——安全测试流程中大量环节需要模型自主调用工具、串联多步操作。
客观看待这类产品的边界
去对齐模型并非没有代价。削弱拒绝行为通常伴随通用安全对齐能力的下降,模型在非安全场景下的可靠性可能受影响,误用风险也随之上升。Zro 将定位明确限定在"防御性测试与红队工作流",但实际使用中的合规责任仍落在使用者一侧:是否获得授权、是否在隔离环境中运行、产出是否被妥善管控,都是采购前需要评估的问题。
此外,基于第三方开源基座(GLM 系列)做二次处理,意味着模型能力的上限受基座约束。对高强度对抗场景,团队仍需结合自建评测来判断其是否满足需求,而不是仅凭"无审查"标签做决策。
红队工作流与授权边界
红队(red team)指以攻击者视角对自身系统进行模拟攻击的授权测试活动,目的是在真实攻击者之前发现弱点。其工作流通常包括侦察、构造攻击载荷(如钓鱼邮件、恶意脚本样例)、推演多步攻击链、验证检测规则有效性等环节。这些环节需要模型生成在通用语境下被视为“有害”的内容,因此常被通用模型拒绝。合规的红队活动以书面授权、明确测试范围(scope)和隔离环境为前提,产出的攻击样例属于敏感资产,需受控存储与流转。这也解释了为什么零请求留存对这类用户价值很高:测试载荷本身可能包含未修复漏洞的利用细节,一旦外泄即构成真实风险。使用者应确认自身处于授权范围内,并遵守所在司法辖区对安全测试与模型使用的相关规定。
适合谁
从产品定位看,Zro 的目标用户是渗透测试团队、安全研究实验室、以及需要模拟攻击者视角的防御方。对个人开发者而言,API 与 CLI 的低门槛接入也降低了试用成本。不过在产品早期阶段,建议先用非敏感样本做能力与稳定性验证,再逐步引入真实工作流。
背景补充
GLM-5.3 与 GLM-5.3 Flash 是什么
GLM 系列是智谱 AI 开源的大语言模型家族,采用通用语言建模目标训练,覆盖中英双语与代码、推理等能力。文中提到的 GLM-5.3 与 GLM-5.3 Flash 属于该系列的两个规格:前者是能力更完整的标准版本,参数量与推理开销更大;后者以“Flash”命名,通常指经过蒸馏或结构精简、推理成本更低的轻量版本,适合高并发或资源受限的部署。两者都带有厂商内置的安全对齐与拒绝策略,这正是 Zro 选择在其之上做 abliteration 的原因——基座本身能力足够,只需削弱拒绝方向即可转向安全测试用途。理解这一点有助于判断 Dolly 1 与 Dolly 2 的能力差异本质上来自基座规格差异,而非 Zro 自身训练投入的不同。
abliteration 的技术原理
Abliteration 由“ablation”(消融)与“obliteration”(抹除)组合而来,指在不重新训练的前提下,直接在权重层面移除模型的拒绝行为。其典型做法是:构造一组有害指令与一组无害指令,分别前向传播并提取模型各层(尤其是残差流)的激活,计算两者均值之差,得到代表“拒绝方向”的向量;随后在推理时从相关层的激活中投影掉该方向,或直接对权重矩阵做正交化修正,使模型不再沿该方向产生拒绝。由于整个过程不需要梯度更新或标注数据,成本远低于 RLHF 再对齐,几十分钟到数小时即可完成。代价是拒绝方向往往与通用安全性、谨慎表达共享部分子空间,抹除后模型在非攻击场景下也可能变得过度顺从或判断力下降。
相关推荐
WorkBuddy AI智能体实战:从大模型到Agent的落地差异
通过批量转PDF实战对比,解析WorkBuddy AI智能体与大模型产品的本质差异,涵盖授权执行、积分消耗、场景适配与落地认知,帮你判断Agent工具是否适合当前工作流。
GrokBot之父:月合千个PR,智能体自动合并的工程心法
SpaceX背景AI工程师分享GrokBot工作流:一个月合入约千个PR,智能体自动合并20个。核心方法论围绕验证技能、EVAL测试、Dune架构与硬性CI约束,揭示如何从本地信任走向云端代理自动化。
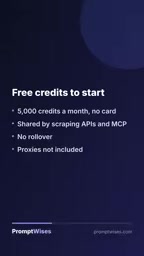
Bright Data评测:免费额度、AI智能体MCP服务器与定价
Bright Data 提供免费 5000 额度、开源 MCP 服务器及代理/抓取 API。了解其定价模式、AI 助手集成方式和合规注意事项。