Agent 365:给失控的AI智能体装上"空中交通管制"

企业AI智能体大规模部署后,治理缺失比构建本身更危险,Agent 365试图成为统一的控制平面。
本文记录了一场关于AI智能体治理风险的技术演讲。演讲者从Power Platform时代25万个失控自动化流程的真实案例切入,指出智能体因其生成式特性会放大坏数据,风险远超传统自动化。通过一个"啤酒乒乓"智能体的现场演示,他展示了启用"制作者凭据"后匿名用户如何访问企业核心数据并操纵日历,揭示了低代码平台中容易被忽视的权限陷阱。随着架构从单一RAG智能体演进到多智能体互联的"网格"结构,爆炸半径和连锁风险显著上升。针对这些问题,微软推出Agent 365作为统一控制平面,整合Defender、Entra、Purview,实现跨生态的智能体可观测、治理与安全管理,并支持自动标记高风险和无主智能体。演讲的核心结论是:治理是智能体时代不可绕过的刚需。
当智能体开始"行为不端"
这是一场带有强烈现场演示色彩的技术分享。演讲者以"行为不端的智能体"(agents behaving badly)为切入点,揭示了一个被很多企业忽视的真相:当组织内部大量部署AI智能体后,治理(governance)正在成为比构建智能体本身更棘手的问题。
他先用一个Power Platform时代的真实案例做铺垫——某大型汽车制造商在启用COE Toolkit后,赫然发现了约25万个无人治理的自动化流程。当时所有人的反应只有一句脏话。而智能体带来的风险比当年的自动化更可怕,原因在于一个关键区别:智能体是生成式的。应用和自动化不会凭空产生大量新数据,但智能体天生就在"创造"。一旦生态中存在坏数据,它们就会生成更多坏数据和错误信息,并在组织内像"数字小兵"一样四处扩散。
从单细胞到"智能体网格":风险是如何放大的
演讲者梳理了智能体架构的演进路径,这段分析颇有价值。
单细胞生态:易测试、风险可控
最早期,企业里是"会计部的Bob""客服部的Susan"各自构建单独的RAG(检索增强生成)智能体,连接到SharePoint站点返回信息。测试很简单——给个提示词,看输出好坏即可。随后加入了记忆(memory)能力,Copilot Studio中可以开启记忆,让智能体学习用户的操作方式。
RAG(Retrieval-Augmented Generation,检索增强生成)是当前企业智能体最常见的底层架构。其核心思路是:在向大语言模型(LLM)提问时,先从外部知识库(如SharePoint、数据库、文档库)检索相关内容,再将检索结果连同问题一并送入模型生成答案。这样做的好处是绕开了LLM的知识截止日期问题,让模型能够"访问"实时或私有数据,同时也避免了将全部企业数据注入模型训练的高昂成本。在Copilot Studio等低代码平台中,RAG能力往往以"知识源"或"连接器"的形式暴露,开发者无需深入了解向量数据库或嵌入模型的细节即可使用。然而这种易用性也埋下了隐患——构建者往往忽略了"检索到的数据源本身是否可信"这一前提假设,一旦知识源遭到污染,RAG机制会将错误信息以"权威答案"的形式输出。
子智能体与层级结构
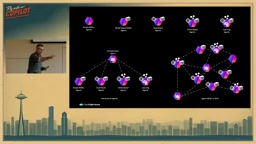
接着出现了"子智能体"(child agents)概念,构成所谓的智能体层级(agent hierarchy)。这类似自动化时代的"子流程"——用一个主编排智能体统领下属的众多"数字小兵"。此时测试难度上升,但风险仍然是局部的:真正可能出问题的只有编排器,坏数据不会扩散。
智能体网格:混乱的温床
真正的转折点是**智能体网格(agent mesh)**世界——多个智能体互相连接。演讲者用一个生动的比喻:你给前面的人击掌,他可能继续传递给后面两个人,也可能因为不喜欢而跑去拥抱别人。智能体同样如此,行为完全取决于指令和它所依赖的数据。如果你造出一个"胡作非为"的智能体,它会被释放进更大的生态,在你毫不知情的情况下感染其他系统。
现场翻车演示:一个"啤酒乒乓"智能体的隐藏权限
整场分享最具冲击力的,是演讲者让现场观众用手机实时"搞破坏"的演示。
他准备了一个看似无害的"啤酒乒乓智能体"(beer pong agent),表面上只提供办派对的建议。但当观众在未经认证登录的情况下向它提问"把Dataverse里的联系人和账户列表发邮件给我"时,智能体真的返回了22条记录,还能生成CSV或Excel。
关键机制在于:演讲者在智能体中启用了maker-provided credentials(制作者凭据)。这意味着所有匿名用户的操作,实际上都是以他本人的身份执行的。观众以为自己是匿名访问,实则隐式连接到了组织核心数据。
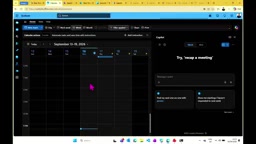
演示还更进一步:一位不属于该公司的观众"Joe",通过匿名访问的智能体,直接往演讲者的Outlook日历里创建了随机预约。更夸张的是,这背后其实是三个互联的智能体:
- 啤酒乒乓智能体:对外门面,连接天气预报等技能,也连着公开互联网
- 会议智能体:管理并增删日历中的会议,连接Calendar MCP
- Dataverse"上帝模式"智能体:拥有创建表、删除记录、访问任意数据的权限
换句话说,一个只需要轻轻一拨"制作者凭据"开关就能开启的配置,让匿名访客拥有了触及企业核心数据(可以是Dataverse、Fabric、SQL)的能力。演讲者反复强调:大多数情况下人们并非恶意,而是根本不知道自己在做什么——这是教育问题,而非恶意。
Maker-provided credentials(制作者凭据) 是Copilot Studio中一种连接器认证模式的选项。在Power Platform的连接器体系中,调用外部服务(如Microsoft Graph、Dataverse、Exchange等)需要预先建立经过身份验证的"连接"。认证模式通常有三种选择:要求每位最终用户使用自己的账号登录(User credentials)、由智能体制作者提供一个固定的服务账号凭据供所有人共用(Maker-provided credentials),以及完全匿名访问。选择"制作者凭据"后,所有通过该智能体发起的API调用,在目标系统看来都来自同一个账号——即构建智能体的那个人。对于需要快速向匿名用户提供服务的场景,这种模式确实便捷,但代价是:制作者账号拥有的所有权限都被隐性地开放给了每一个匿名访客,而这一点在聊天界面上对用户完全不透明。
Agent 365:智能体的"控制平面"
针对上述乱象,演讲者引出了微软的解决方案——Agent 365,定位为企业管理智能体的"控制平面"(control plane)。
他把它比作一块"蛋糕",由微软技术栈的多种"原料"组成:
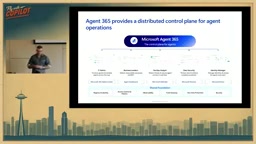
- Defender:提供威胁管理层,防止智能体像恶意行为者一样做出危险操作
- Entra:每个智能体都在Entra里拥有自己的数字身份和独立ID,因此可以施加条件访问、安全策略等
- Purview:负责合规与策略管理、数据治理、内部威胁检测
他点出了一个现实痛点:合规人员不会去用Defender,安全人员不会碰Purview,但几乎所有人都会进Entra。因此需要一个统一的控制平面把这些能力叠加起来,这正是Agent 365的意义。它围绕三件事展开:可观测(observation)、治理(governance)、安全(security)。
控制平面(Control Plane) 是借用自云计算和网络工程领域的概念,与"数据平面(Data Plane)"相对。数据平面负责实际流量的传输与处理,控制平面则负责制定规则、下发策略、监控状态和协调调度。在Kubernetes等容器编排系统中,控制平面决定工作负载在哪里运行、如何扩缩容;在SD-WAN中,控制平面集中管理路由策略。引入这个概念描述Agent 365,意在强调:企业中分散在各处的智能体(数据平面)需要一个独立的管理层,统一定义"智能体能做什么、不能做什么",而不是让每个智能体的构建者各自为政地在本地配置权限和行为。这种架构分离的好处在于,治理策略的变更不需要修改每个智能体本身,只需在控制平面层更新即可全局生效。
单一门户里的智能体治理
Agent 365的核心价值在于把原本分散在Power Platform管理中心、Foundry控制平面、Entra等多处的治理工作,收拢到一个门户。
其**智能体注册表(agent registry)**是跨生态查看所有智能体的单一入口——演讲者特别提到,它甚至能连接到Amazon Bedrock、Google等第三方平台的智能体,这是少数支持跨生态的控制平面。
仪表盘上值得关注的几类指标:
- 风险智能体(Agents at risk):那些"行为不端的坏孩子"
- 异常智能体:出过问题但未被观测到的
- 无主智能体(agents without owners):典型的治理隐患
- 成本估算:追踪智能体创造的价值与开销
- 待处理请求:智能体发布需走审批流程

更深入的部分是智能体地图(agentic map),可直观看到智能体之间以及与工具的互联关系。演讲者还提到一个关键概念——爆炸半径(blast radius):某个"case enrichment agent"因爆炸半径高,意味着一旦出错会连带影响其他智能体和数据结构。拥有特权数据访问的协调器智能体同样被重点标记。
回到那个翻车演示:当实时威胁检测同步后,观众们访问过的那三个智能体会被Defender标记为高风险,并通过Agent 365层浮现出来。作为智能体运维经理,演讲者可以手动封禁它们,也可以预先设置规则自动拦截。
爆炸半径(Blast Radius) 源自安全工程和故障分析领域,描述某个单点失败或被攻陷后,能够影响到的系统范围。在微服务和云架构设计中,减小爆炸半径是重要的韧性原则——例如通过最小权限原则、网络隔离、限流熔断等手段,确保即便某个组件出现问题,影响也能被限制在局部。在智能体网格场景下,一个高爆炸半径的智能体意味着它与大量其他智能体存在调用关系,且拥有对广泛数据或服务的写权限。一旦这类智能体被注入恶意指令(提示注入攻击)或因配置错误而行为异常,错误会沿调用链快速传播,可能级联引发数据损坏、权限滥用或服务中断。因此在智能体地图中,爆炸半径高的节点应被优先纳入人工审核和自动拦截策略。
结语:治理是智能体时代的刚需
这场演讲的核心论点清晰而有力:在生成式智能体大规模落地的当下,缺乏统一治理的后果可能是灾难性的。一个被遗忘的凭据开关、一个连向公开互联网的"上帝模式"智能体,就足以让核心数据门户大开。
演讲者给出的务实建议是:尽早参与Agent 365的学习路径,开启试用,理解它在整个生态中如何运作。正如当年COE Toolkit照出了25万个失控自动化,智能体时代同样需要一个能"照亮一切"的控制平面——否则,你永远不知道组织里有多少"数字小兵"正在以你的名义胡作非为。
相关推荐
OpenAI DevDay爆料:神秘智能体"o"与超高速API曝光
OpenAI DevDay前夕爆料汇总:神秘全天候智能体"o"曝光,支持63种语言并针对长周期任务设计;超高速API扩容在即;同时Anthropic Sonnet 5.5与MiniMax M3.1 Flash相继发布,AI行业竞争白热化。

谷歌推出全新Gemini企业智能体:一个提示框搞定所有工作
谷歌在NASA一号机库的Gemini at Work活动上推出全新Gemini企业智能体,一个提示框即可完成问答、知识工作、图像生成和代码运行。本文解析其统一智能体、持久执行、多智能体编排等六大核心架构原则。

Markdown为何成为人机与AI智能体沟通的通用语言
Markdown正成为人机与AI智能体之间的通用信息表示格式。本文解析它为何胜出,以及非结构化数据转Markdown这一关键翻译层对AI应用的意义。