@ai-sdk/sandbox-just-bash 1.0.188 补丁发布:依赖更新与安全实践

@ai-sdk/sandbox-just-bash 发布 1.0.188 补丁,同步依赖并体现自动化发布与签名验证。
AI SDK 生态中的沙箱包 @ai-sdk/sandbox-just-bash 发布了 1.0.188 补丁版本,核心变更是同步更新依赖 @ai-sdk/harness@1.0.188,体现了该生态的同步版本策略。本次发布由 github-actions 自动化触发,仅包含一个 commit,并带有 GitHub 验证签名和 GPG key ID,为供应链安全提供了可审计依据。对于使用沙箱能力的开发者,文章建议关注上游依赖的变更说明,在锁文件中确认版本对齐,并在测试环境验证依赖链后再上生产。整体来看,这类小型补丁反映了 AI 工具链在工程规范上的成熟度,开发者应建立系统的版本升级策略,而非逐条追踪每个补丁。
AI SDK 生态的版本迭代节奏向来不慢,这次轮到沙箱相关包 @ai-sdk/sandbox-just-bash 发布 1.0.188 补丁版本。从发布记录来看,这是一次聚焦依赖同步的小版本更新,由自动化流程驱动完成,同时带有 GitHub 签名验证。对于依赖该包构建 AI 代理沙箱环境的开发者来说,理解这类补丁背后的含义,比单纯升级版本号更有价值。
补丁内容:一次依赖更新引发的连锁反应
根据发布说明,1.0.188 属于 Patch Changes(补丁变更),核心动作是更新依赖项 @ai-sdk/harness@1.0.188。注意这里的版本号对齐现象——sandbox-just-bash 与 harness 同为 1.0.188,说明 AI SDK 旗下多个包采用同步版本策略,一次补丁往往会牵动关联包一起升级。
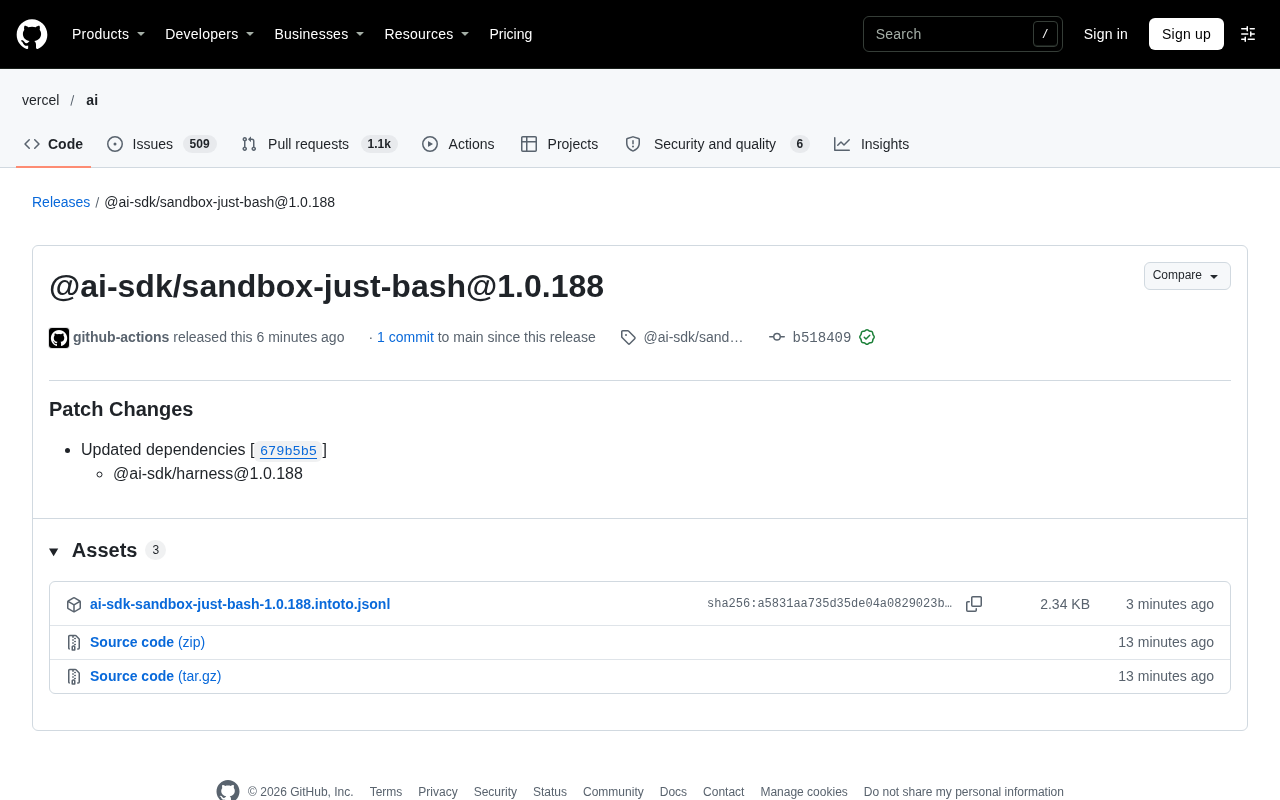
这种同步机制的好处是生态内版本一致性高,减少因跨包版本错配导致的兼容性问题;代价则是单个包的发布说明信息量有限,开发者需要顺着依赖链去追溯实际改动。本次发布仅包含 1 个 commit,由 github-actions 机器人触发,属于典型的自动化发布流水线产物。
语义化版本(SemVer)中的补丁版本:在语义化版本规范中,版本号由主版本号.次版本号.修订号(如 1.0.188)构成,其中修订号递增代表向后兼容的缺陷修复或内部分依赖更新,不引入新功能或破坏性变更。因此,类似 1.0.188 这样的补丁发布通常不会改变公共 API,但可能包含依赖同步、构建配置或内部逻辑的微调。开发者可以依据此约定判断升级风险:补丁升级一般安全,但仍建议通过测试环境验证依赖链是否引入意外行为。
发布流程中的可信度信号
发布记录里有一个容易被忽略但值得关注的细节:该 commit 由 GitHub 创建并使用经过验证的签名,附有 GPG key ID。对于供应链安全敏感的 AI 工具链来说,这类签名验证是判断包来源可信度的重要依据。
自动化发布加签名验证的组合,意味着从代码合并到包发布的过程是可审计的。开发者在引入或升级这类依赖时,可以结合签名状态和 commit 记录做基本的安全核对。说个细节,发布页面本身出现了资源加载错误的提示,但这属于 GitHub 渲染层面的问题,不影响包本身的完整性。
GPG 签名与供应链安全:GPG(GNU Privacy Guard)签名用于验证提交或发布包的来源真实性与完整性。在 GitHub 上,经过验证的签名会显示“Verified”徽章,并附带密钥 ID,表明该提交由持有对应私钥的实体签署且内容未被篡改。对于依赖自动化发布流程的开源项目,签名验证是供应链安全的关键一环——它能帮助开发者确认包确实来自官方仓库的自动化流水线,而非被篡改的伪造版本。在引入生产依赖时,结合签名状态与 commit 记录进行核对,可降低依赖混淆攻击的风险。
对使用 AI SDK 沙箱能力的开发者意味着什么
@ai-sdk/sandbox-just-bash 从命名推测与沙箱环境下的 bash 执行能力相关,常见于需要让 AI 代理在受控环境中运行命令的场景。这类基础包的补丁更新通常不会带来破坏性变更,但依赖链的同步升级仍建议在测试环境中先行验证。
实践层面的建议是:关注 @ai-sdk/harness 的对应版本变更说明,因为 sandbox-just-bash 的改动实质由上游依赖决定;在锁文件中确认版本对齐;对于生产环境,优先选择经过签名验证的发布版本。补丁版本虽小,但版本纪律恰恰是 AI 工程化落地中容易被低估的一环。
AI 代理沙箱环境:沙箱是一种隔离的运行环境,用于安全地执行不受信任的代码或命令。在 AI 代理场景中,代理常需要执行 shell 命令、访问文件系统或调用外部工具,沙箱通过限制资源访问、网络权限和文件系统范围,防止恶意或错误操作影响宿主机。@ai-sdk/sandbox-just-bash 从命名推测提供了在沙箱内运行 bash 命令的能力,属于代理执行层的基础组件。此类包的补丁更新通常聚焦于依赖同步或内部稳定性,但升级时仍需确认沙箱的隔离策略是否发生变化。
自动化发布时代的版本管理思路
从这条发布记录可以窥见 AI SDK 项目的工程化取向:机器人驱动的发布流程、同步版本号、签名验证、GPG 校验,构成了一套相对完整的自动化发布链路。对于构建在 AI SDK 之上的应用开发者,与其逐条追踪每个补丁的具体变更,不如建立一套版本升级策略——定期同步补丁版本、关注主版本变更、在 CI 中加入依赖完整性检查。
这类小型补丁发布本身信息量有限,但它反映的是整个 AI 工具链在工程规范上的成熟度。当 AI 能力逐渐沉淀为可复用的 SDK 组件时,发布流程的严谨程度,往往决定了上层应用能否放心依赖。
相关推荐

Claude Mythos 5.2 与 Fable 5.2 错误率异常升高
Claude Mythos 5.2 和 Claude Fable 5.2 出现请求错误率异常升高,官方状态页已标记为调查中。本文梳理事件概况、对开发者的实际影响及应对建议。

ReAct运行时上下文裁剪:Claude Code为何70%就动手
深入解析ReAct运行时的上下文裁剪机制:为什么Claude Code在上下文使用约70%时就触发压缩,工具调用为何占用最多、为何必须成组丢弃,以及代码库为何不需要RAG。基于B站小福哥《分币不掏,学习AI Agent开发》第17节整理。

AI Agent vs LLM:Cursor和Claude Code如何真正工作
深入解析AI Agent与LLM的本质区别:LLM生成代码建议,Agent则通过工具调用修改文件、运行测试。以Spring Boot Bug修复为例,拆解Cursor和Claude Code的工作流、权限控制与验证机制。