@ai-sdk/vue 4.0.179 发布:一次依赖同步更新的启示

@ai-sdk/vue 4.0.179 补丁同步 ai@7.0.179,折射 AI SDK 薄适配层的版本跟随节奏。
文章以 @ai-sdk/vue@4.0.179 这条几乎无内容的补丁发布为切入点,剖析 AI SDK 的包结构与维护方式。该版本没有新特性或 API 变更,唯一动作是同步底层依赖 ai@7.0.179,说明 @ai-sdk/vue 只是面向 Vue 的薄适配层,核心能力由 ai 包统一供给。高补丁号反映出高频小步、由自动化驱动的发布节奏,单次变更面小、易回滚。作者据此建议使用者不应只看适配包 changelog,而要顺着依赖链关注上游 ai 包的变动,并通过定期更新适配包与锁文件保持依赖对齐,把这类发布记录当作可追溯的版本坐标而非公告来阅读。
一次不起眼的补丁,映射出 AI SDK 的工程节奏
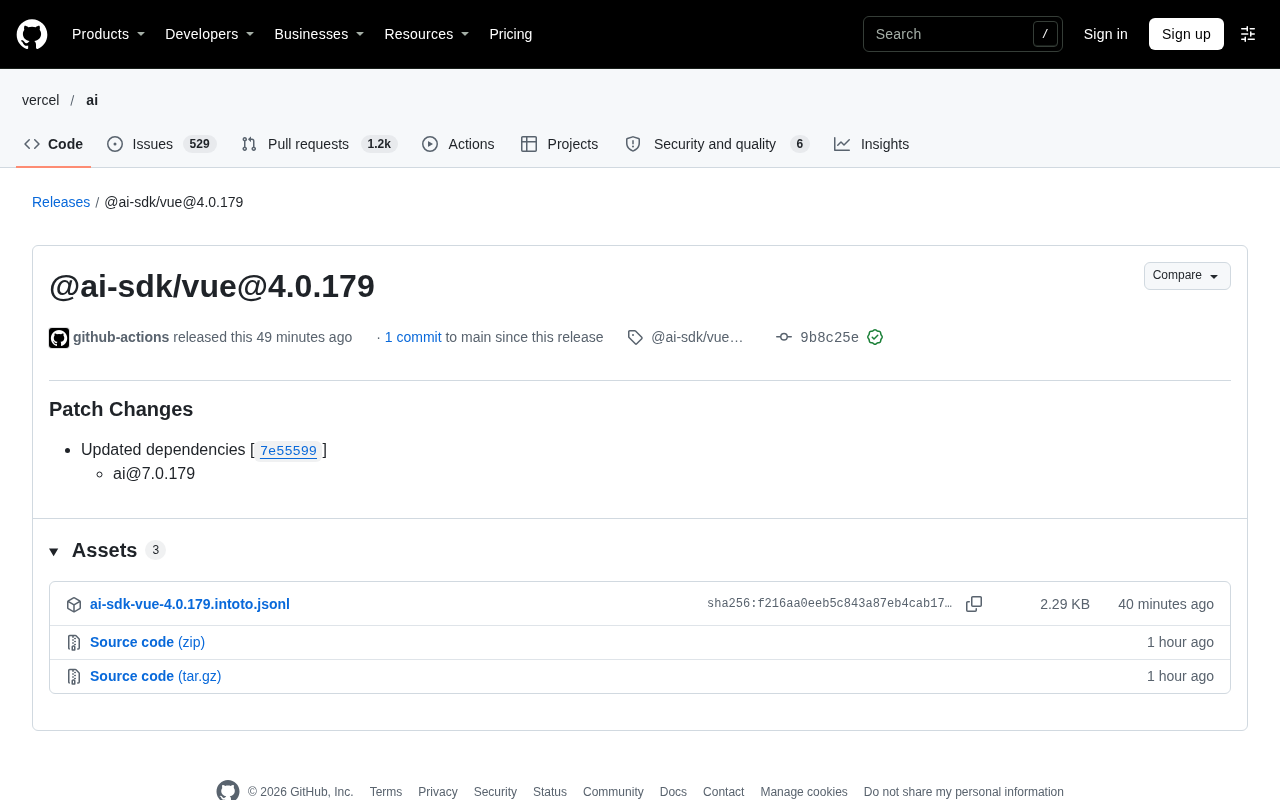
@ai-sdk/vue@4.0.179 的发布信息极其简短:一个补丁版本,一次提交,没有新特性说明,没有 API 变更公告。全文唯一有信息量的内容是那条「Patch Changes」——它把底层依赖 ai@7.0.179 的更新同步了过来。
对习惯追逐大版本发布的读者来说,这条更新几乎不值一提。但恰恰是这种「几乎没有内容」的版本记录,最真实地反映了 Vercel 旗下 AI SDK 的维护方式:核心 AI 包的迭代,会被逐层传导到各个框架适配包,形成一条稳定的版本对齐链条。
为什么一个补丁版本仍值得记录
适配包的角色:薄封装与版本跟随
从发布内容看,@ai-sdk/vue 的这次更新属于典型的「Updated dependencies」。它没有引入新功能,也没有修复 Vue 侧特有的问题,动作集中在把内部依赖 ai@7.0.179 带进来。这说明在 AI SDK 的包结构里,@ai-sdk/vue 更像一层面向 Vue 的薄适配层,核心能力由 ai 包统一供给。
这种设计的直接后果是:Vue 用户拿到的补丁,往往不是 Vue 包本身做了改动,而是上游核心包修了问题、调整了内部实现。对使用者而言,升级判断的依据不应只盯着 @ai-sdk/vue 自己的 changelog,而要顺着依赖关系看 ai 包那一端的变动。
薄封装(Thin Wrapper) 是前端生态中常见的一种包设计模式:适配包本身几乎不实现业务逻辑,只负责把核心库的 API 转译成特定框架习惯的调用形式,例如把核心包的函数包装成 Vue 的 composable 或组件。这样做的收益是核心逻辑只有一份,各框架适配包能同步获得修复;代价则是适配包自身的 changelog 往往缺乏信息量,真正的变更需要回溯到核心包。判断一个包是否属于薄封装,可以看它的依赖列表与源码体量:如果大部分能力都 re-export 自上游,且本地代码主要是类型转换与生命周期绑定,那它基本就是薄封装。理解这一点,有助于开发者在排查问题时快速判断应该去哪个仓库提 issue。
依赖更新的实际意义
一个补丁级别的依赖同步,通常不会改变对外 API,但会带来行为层面的微调与内部修复。对于在生产中依赖 AI SDK 跑流式对话、工具调用或结构化输出的团队来说,持续跟随补丁版本是一种低成本的稳定策略:单次变更面小、回滚容易,积累下来又能避免长期不升级导致的版本断层。
这条记录也提示了一个容易被忽略的实践点——锁文件。如果项目把 @ai-sdk/vue 固定在旧版本,即使 ai 包发布了修复,Vue 侧也不一定自动获得。定期检查并更新适配包,是确保依赖链条完整对齐的必要动作。
锁文件(lockfile) 指 package-lock.json、pnpm-lock.yaml、yarn.lock 这类记录依赖树精确版本的机制。它的作用是保证不同机器、不同时间安装出完全一致的依赖,但也意味着一旦锁定,即使上游发布了修复,本地安装也不会自动获得。在 npm 生态中,直接依赖写在 package.json 里,而间接依赖(依赖的依赖)版本由锁文件决定。对于 @ai-sdk/vue 这类适配包,如果 package.json 中声明的是 ^4.0.x 范围,执行 npm update 可能带来补丁级更新;但若项目长期不更新锁文件,依赖链条就会与上游脱节。实践上可以借助 npm outdated 或 Dependabot 之类的工具定期审视,避免在排障时才发现自己跑的是一个早已被上游修复的版本。
从版本号读出的维护信号
高频小步的发布节奏
版本号走到 4.0.179 这个量级,本身就说明了发布频率。补丁号如此之高,意味着维护团队采取的是高频小步的发布方式,而不是攒够一批改动再发大版本。这种方式对生态的好处是问题修复能较快抵达用户,代价是版本记录里充斥着大量信息量极低的条目,需要使用者自己过滤。
结合发布时间点与单提交特征,可以判断这是一次由自动化流程驱动的常规发布:改动源头在 ai 包,@ai-sdk/vue 只是被动跟进。
语义化版本(SemVer) 约定版本号形如 MAJOR.MINOR.PATCH:主版本号变更代表不兼容的 API 改动,次版本号代表向后兼容的新功能,补丁号代表向后兼容的问题修复。因此 4.0.179 中 179 这个补丁号之高,说明该包在 4.0.0 之后已经累积了大量只做修复与依赖同步的发布,而没有触及次版本或主版本。这与「攒一批改动再发大版本」的节奏形成对比,也解释了为什么补丁号能涨到三位数。需要注意的是,SemVer 是约定而非强制,作者仍可能在小版本中引入破坏性改动,所以升级前查看 changelog 与依赖变动依然是必要的习惯。
对 Vue 生态使用者意味着什么
对于在 Vue 项目里集成 AI SDK 的开发者,这次更新的参考价值不在于「多了什么」,而在于「跟上了什么」。如果你的项目依赖 ai 包的某项近期修复,那么升级到 4.0.179 是让 Vue 适配层与核心包保持一致的直接方式。反之,如果当前版本运行稳定且没有踩到上游问题,也不必为每个补丁版本安排升级窗口。
如何看待这类「无内容」的发布记录
开源项目的发布页面并不总是为阅读体验而设计。像 @ai-sdk/vue@4.0.179 这样的条目,价值在于可追溯性:它留下了一条清晰的版本传导记录,让使用者在排查问题时能定位「我的适配包对应哪个核心包版本」。把它当作依赖链上的一个坐标,而不是一篇需要解读的公告,是更合理的阅读姿势。
对内容创作者和维护者来说,这也是一个提醒:真正的技术判断来自对包结构、发布节奏和依赖关系的理解,而不是发布会上说了什么。一条只有依赖更新的一行记录,同样能讲清楚一个生态是怎么运转的。
相关推荐
Gemini 4三兄弟实测:Hydrogen、Neon、Carbon谁更强?
B站UP主ZP Studio实测Gemini 4三款模型Hydrogen、Neon、Carbon,通过3D工作台、核电站时间线、网站设计、游戏开发和公众号文章五个任务,对比速度与细节差异。Hydrogen最快,Carbon最细,Neon居中。
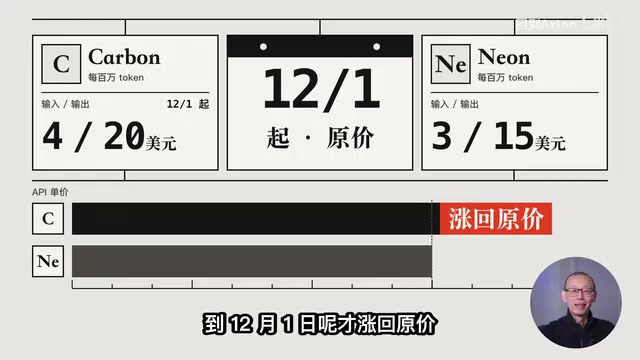
深度实测:Gemini 4 全系模型能力揭秘,默认档为何垫底?
基于B站UP主十小时双盲实测,彻底搞清Gemini 4四款模型Argon、Carbon、Hydrogen、Neon的真实能力:默认Neon High为何垫底,打开X High如何反超Carbon,多模型编排Orchestrator怎样3比0完胜默认档,附成本账单与四条选型建议。
Gemini 4 家族实测一周:四个模型私榜各拿一冠,Carbon快慢两极分化
B站UP主重度实测Gemini 4家族一周:Neo、Argon、Carbon、Hydrogen在私榜各拿一冠,前端审美偏弱但后端和Agent能力突出,Carbon长程任务断层第一却慢到崩溃,视频生成Neo可对标顶级模型。