@ai-sdk/xai 5.0.37 补丁发布:依赖更新背后的生态信号

@ai-sdk/xai 发布 5.0.37 补丁版,仅同步升级 provider-utils 依赖,属低风险更新。
@ai-sdk/xai 5.0.37 是一次以依赖同步为核心的补丁发布,将底层 provider-utils 锁定至 5.0.73,release note 几乎全部为 Updated dependencies。发布由 GitHub Actions 自动完成并带有验证签名,三个提交均围绕依赖对齐。文章解释了 AI SDK 的分层架构:provider-utils 承载流式解析、重试、AbortSignal 等公共逻辑,适配器包需与之保持版本一致。对使用 Grok 模型的开发者而言,此次升级属低风险操作,建议升级后验证流式对话与工具调用用例;未遇到相关问题的项目也可暂不跟进。文章还指出 xAI 适配器已迭代至 5.x,与成熟适配器同量级,补丁为主的节奏反映接入趋于稳定。
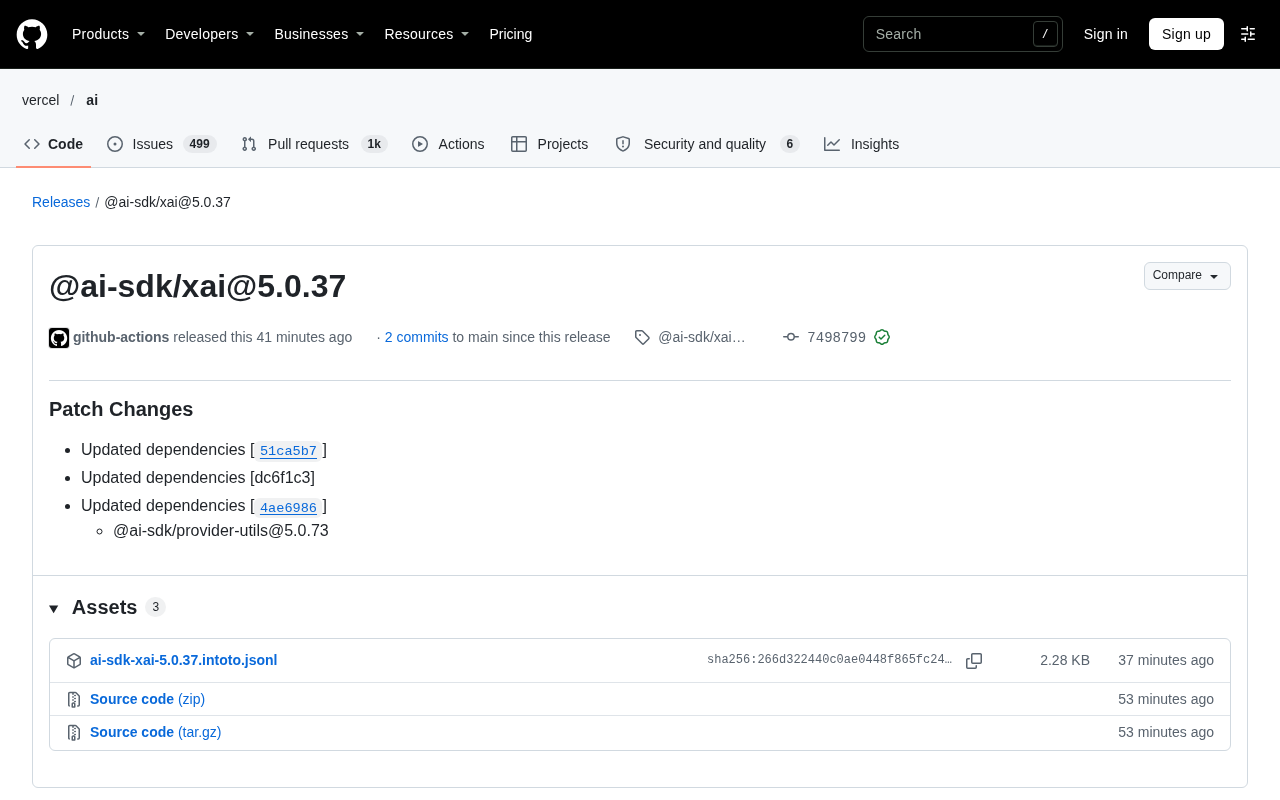
Vercel 旗下 AI SDK 的 xAI 适配器包 @ai-sdk/xai 发布了 5.0.37 版本。从 GitHub Release 页面来看,这是一次典型的补丁更新(Patch Changes),核心内容集中在依赖项的同步升级上,涉及 @ai-sdk/provider-utils@5.0.73 以及另外若干关联提交。
一次"安静"的补丁发布
这个版本没有引入新功能、没有破坏性变更,release note 的篇幅几乎全部由"Updated dependencies"占据。三条提交(51ca5b7、dc6f1c3、4ae6986)都指向依赖更新,最终锁定的 provider-utils 版本为 5.0.73。发布由 GitHub Actions 自动完成,提交带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194),符合 Vercel 团队一贯的自动化发布流程。
对于不熟悉这套工具链的读者,需要先理解各包之间的关系:AI SDK 采用分层架构,provider-utils 是底层公共工具库,负责请求构造、流式解析、错误处理等跨模型提供商的通用逻辑;而 @ai-sdk/xai 则是面向 xAI(Grok 系列模型)的适配层,把统一的 SDK 接口翻译成 xAI API 能理解的请求格式。两者版本号独立演进,但适配层必须跟底层工具库保持对齐。
GitHub Actions 是 GitHub 提供的持续集成与持续部署(CI/CD)平台,允许仓库维护者通过 YAML 配置文件定义自动化工作流。在 Vercel 的发布流程中,GitHub Actions 通常监听版本标签推送或合并事件,自动执行测试、构建、版本号递增、变更日志生成和 npm 发布等步骤。提交上的 GitHub 验证签名(GPG key ID: B5690EEEBB952194)表明该提交由持有对应私钥的自动化账户生成,而非手动操作,这为发布的完整性和可追溯性提供了密码学保证。这种全自动化的发布方式降低了人为失误风险,也解释了为何补丁版本能够高频且稳定地输出。
依赖更新为何值得关注
单看版本号,从某个 provider-utils 版本升到 5.0.73 似乎只是例行公事。但在 AI SDK 的发布节奏里,provider-utils 的补丁版本往往承载着流式响应解析、重试策略、AbortSignal 处理等细节修复。适配器包跟随升级,意味着使用 @ai-sdk/xai 的开发者能间接获得这些底层改进,而不需要自己手动锁定或覆盖依赖。
这类"跟随式"发布也是多提供商 SDK 生态健康的标志。AI SDK 同时维护 OpenAI、Anthropic、Google、xAI 等多个适配器,任何一个底层包的变动都需要各适配器同步验证,否则容易出现版本漂移导致的运行时异常。本次发布中三个提交都围绕依赖同步,说明团队在主动收敛版本差异。
AbortSignal 是 Web 标准中的一种信号机制,用于取消异步操作。在 AI SDK 的语境下,它允许开发者中途终止一个正在进行的流式对话请求,例如用户切换到其他话题或关闭页面时。provider-utils 中对 AbortSignal 的处理涉及如何将取消信号正确传递到底层 fetch 请求、如何在取消后清理流式读取器以及如何区分主动取消与网络错误。这些细节如果处理不当,可能导致内存泄漏、未捕获的 Promise rejection 或连接无法及时释放。因此 provider-utils 的补丁更新虽小,却可能直接影响生产环境中的资源管理和用户体验。
对开发者的实际影响
如果你在项目中使用 @ai-sdk/xai 调用 Grok 模型,升级到 5.0.37 属于低风险操作——补丁版本不涉及 API 签名变化,通常只需更新 lockfile。建议在升级后跑一遍现有的流式对话和工具调用测试,确认 provider-utils 的行为变化没有影响你的用例。
对于锁定旧版本的项目,也不必急于跟进。补丁级依赖更新带来的收益主要是 bug 修复的累积,如果没有遇到相关问题,保持现状同样合理。真正需要留意的是下一个 minor 版本,届时可能会有 xAI 侧新能力的接入。
lockfile 是包管理器(如 npm 的 package-lock.json、pnpm 的 pnpm-lock.yaml、Yarn 的 yarn.lock)生成的依赖锁定文件,记录了项目中每个依赖包的确切版本号和完整性哈希。当 @ai-sdk/xai 升级时,直接依赖的版本号变化会触发 lockfile 中对应条目的更新,同时可能带动其传递依赖(如 provider-utils)一并刷新。对于使用语义化版本范围(如 ^5.0.0)的项目,执行 npm update 或重新安装即可获取补丁更新;若项目使用精确版本锁定,则需要手动修改 package.json 中的版本号。理解 lockfile 的更新机制有助于判断升级是否引入了意料之外的传递依赖变化。
从发布节奏看 xAI 适配的成熟度
xAI 作为较晚进入 AI SDK 支持列表的提供商,其适配器包已经迭代到 5.x 系列,版本号与 OpenAI、Anthropic 等成熟适配器处于同一量级,这本身说明接入已经相对稳定。频繁的补丁发布而非大版本跳变,也符合"接口稳定、细节打磨"的阶段性特征。
值得持续观察的是 xAI 模型能力(尤其是工具调用、结构化输出)在适配层中的覆盖程度。依赖同步只是表象,适配器能否及时跟上 xAI API 的新特性,才是衡量这套集成质量的关键指标。本次发布没有透露这方面的信息,后续 minor 版本的 release note 会是更好的观察窗口。
相关推荐

Cloudflare开源AI代码安全审计工具,获6万星
Cloudflare开源Security Audit,为AI编码Agent提供免费安全审计。三步工作流:应用测绘、多Agent对抗找Bug、三级分类报告,源自内部漏洞狩猎系统,近6万星标。

GPT-6 Astra读权重绝技:仅限小网络,实用靠写代码
GPT-6 Astra能直接读网络权重,但无工具设置仅限约17万权重的小网络。修复QUEN 3.5 0.8b推理循环靠写Python和50批练习,实测识别游戏耗时近一小时。本文梳理能力边界与两个安全提醒。

GPT-6 Astra 改写 Qwen 权重:7.9% 到 48.1%,是学会了数学还是学会了停?
MIT研究者用GPT-6 Astra直接编辑Qwen权重,数学得分从7.9%升至48.1%,全程无训练。但独立复现显示,提升主要来自修复循环、让模型学会终止作答,而非新增数学能力。