AI SDK工作流工具包1.0.173发布:一次补丁更新

@ai-sdk/workflow-harness 发布 1.0.173 补丁,仅为同步 harness 依赖版本。
文章解读了 @ai-sdk/workflow-harness 1.0.173 版本的发布信息。该补丁由 GitHub Actions 机器人自动发布,提交带 GPG 签名验证,核心变更仅是同步 @ai-sdk/harness@1.0.173 依赖,属于 monorepo 中常见的版本跟随策略。作者指出,这类补丁版本通常不涉及 API 破坏性变更,开发者一般无需改动业务代码;Release 页面出现的资源加载错误更可能是 GitHub 渲染问题,应以 npm registry 信息为准。对于高频迭代的 AI SDK 包,建议锁定主版本、在 CI 中定期测试,仅在功能需求或安全公告时主动升级,并可将签名信息纳入供应链审计。
AI SDK 生态中的 @ai-sdk/workflow-harness 发布了 1.0.173 版本。这是一次由自动化流程驱动的补丁更新,核心变化聚焦于依赖包 @ai-sdk/harness 的版本同步。对于关注 AI 编程工具链的开发者来说,版本号背后的信号比更新内容本身更值得留意。
发布概况:自动化与签名验证
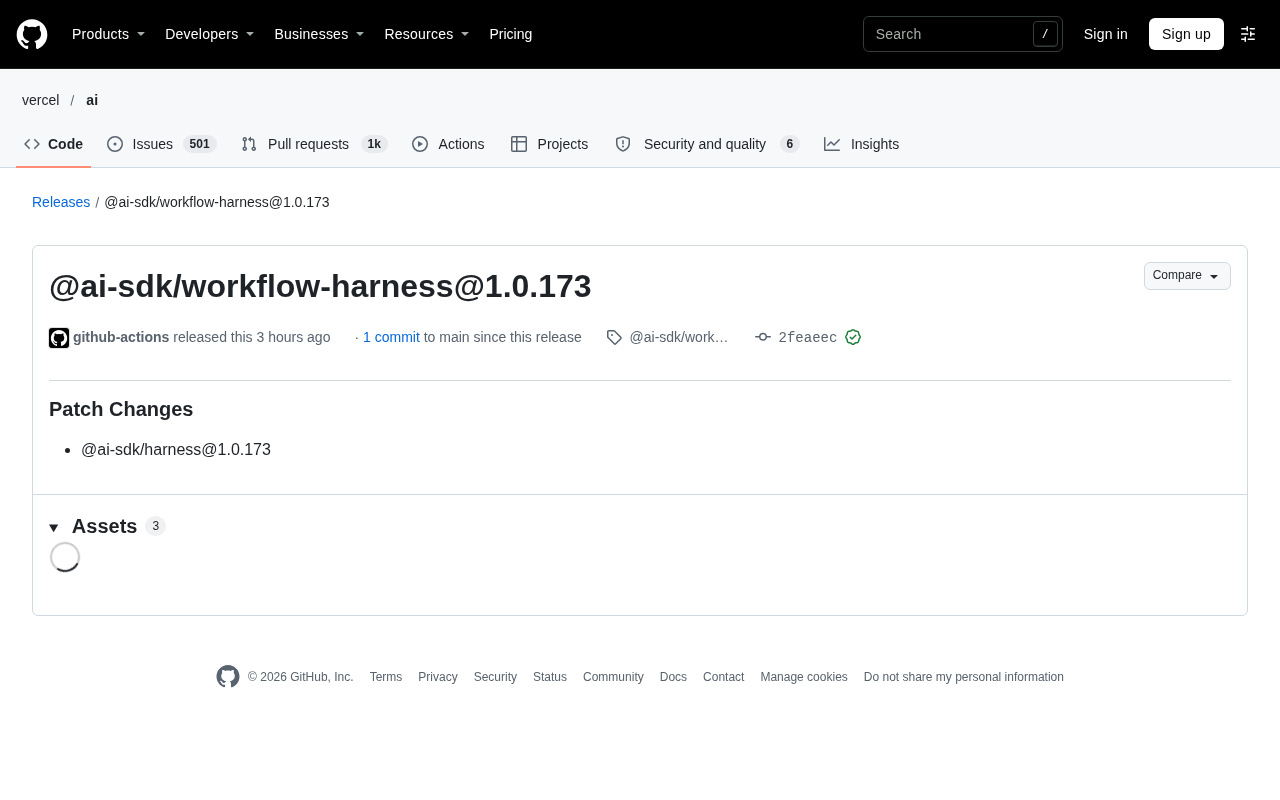
根据 GitHub Release 页面信息,该版本由 github-actions 机器人于 11 月 3 日凌晨 01:24 发布,对应 main 分支上的一个提交(提交哈希 2feaeec)。该提交带有 GitHub 验证签名,GPG 密钥 ID 为 B5690EEEBB952194,说明发布链路的完整性校验处于启用状态。
这类发布模式在成熟的开源项目中很常见:版本号由 CI 流水线自动推进,人工介入极少。它反映的是工程化程度,而非功能层面的突破。
monorepo 与版本跟随策略
monorepo 指把多个相互关联的包放在同一个代码仓库中管理,常见工具包括 pnpm workspaces、Turborepo、Nx 等。在 AI SDK 这类由多个包组成的生态里,@ai-sdk/harness 与 @ai-sdk/workflow-harness 很可能同属一个 monorepo,共享构建流水线与发布流程。工具链(如 changesets)可以在一次提交中同时为多个包写入变更记录并统一推进版本号,从而出现“子包版本号始终与主包对齐”的现象。这种做法的优点是依赖组合明确、避免版本错配;缺点是单个包的 Release 记录变成流水线产物,阅读时难以还原真实改动范围,需要结合上游主包的 changelog 或提交历史来判断。
变更内容:补丁级依赖同步
Release 说明中标注的变更类型为 Patch Changes,具体内容是 @ai-sdk/harness@1.0.173。换言之,workflow-harness 这个包本身没有独立的功能描述,它的更新是为了与 harness 主包保持版本对齐。
这种“版本跟随”策略在 monorepo 管理的 SDK 中相当普遍。好处是版本语义清晰——只要看到 workflow-harness 与 harness 版本号一致,就能判断两者处于配套状态;代价是单看某一个包的 Release 页面,很难判断实际改动了什么。
语义化版本与 Patch 更新
npm 生态普遍遵循语义化版本(SemVer)规范,版本号形如 主版本.次版本.补丁版本。补丁位递增(如 1.0.172 → 1.0.173)在约定上只包含向后兼容的问题修复,不应引入新功能或破坏性变更;次版本递增表示向后兼容地新增功能;主版本递增才允许不兼容的 API 调整。这也是文中判断“这次更新大概率不需要修改业务代码”的依据。不过 SemVer 只是一种社区约定而非强制约束,部分包在补丁版本中也可能夹带行为变化,因此对生产依赖而言,锁定版本范围(如 ~1.0.173 只接受补丁更新、^1.0.173 接受次版本更新)并结合 CI 回归测试,比单纯相信版本号更稳妥。
对开发者的实际影响
如果你在项目中使用了 @ai-sdk/workflow-harness,这次更新大概率不需要修改业务代码。补丁版本通常只包含内部修复或依赖调整,不涉及 API 破坏性变更。
但有一个细节值得注意:Release 页面的 Assets 区域显示有 3 个资源文件,页面加载过程中出现了若干错误提示(“There was an error while loading”)。从截图看,这更像是 GitHub 页面渲染问题,而非发布包本身缺失。实际下载和安装前,建议以 npm registry 上的包信息为准。
GPG 签名与供应链可追溯性
GPG(GNU Privacy Guard)是基于 OpenPGP 标准的加密与签名工具,GitHub 支持用 GPG 密钥对提交和标签签名,验证通过后会在提交旁显示 “Verified” 标记。密钥 ID(如 B5690EEEBB952194)是公钥的短标识,可用于在密钥服务器上查到对应公钥及其归属。对关注供应链安全的团队,可以把“提交或发布标签是否带有效签名”纳入自动化检查,例如在 CI 中校验发布来源的签名状态;同时配合 npm 侧的 provenance 证明(记录构建来源与仓库地址)以及锁文件校验,形成从源码提交到发布产物的可追溯链路。需要注意的是,签名只证明发布来源与完整性,并不代表代码经过安全审计。
如何跟进这类高频发布
AI SDK 相关包的迭代节奏较快,像 1.0.173 这样的补丁版本会持续出现。对大多数团队来说,逐个跟踪 Release 页面的成本过高,更实际的做法是锁定主版本号(1.x),在 CI 中定期运行测试,仅在出现功能需求或安全公告时主动升级。
对于需要审计发布来源的团队,GitHub 验证签名和 GPG 密钥 ID 是可以纳入供应链检查的元数据。这次发布虽是自动化产物,但签名链路完整,符合可追溯性要求。
总体来看,1.0.173 是一次常规的补丁发布,信息量有限。它的价值在于维持版本配套关系,而非引入新能力。
相关推荐

Cloudflare开源AI代码安全审计工具,获6万星
Cloudflare开源Security Audit,为AI编码Agent提供免费安全审计。三步工作流:应用测绘、多Agent对抗找Bug、三级分类报告,源自内部漏洞狩猎系统,近6万星标。

GPT-6 Astra读权重绝技:仅限小网络,实用靠写代码
GPT-6 Astra能直接读网络权重,但无工具设置仅限约17万权重的小网络。修复QUEN 3.5 0.8b推理循环靠写Python和50批练习,实测识别游戏耗时近一小时。本文梳理能力边界与两个安全提醒。

GPT-6 Astra 改写 Qwen 权重:7.9% 到 48.1%,是学会了数学还是学会了停?
MIT研究者用GPT-6 Astra直接编辑Qwen权重,数学得分从7.9%升至48.1%,全程无训练。但独立复现显示,提升主要来自修复循环、让模型学会终止作答,而非新增数学能力。