AI编程新范式:把UX验证交给子代理

一条夜间构建提交显示,UX 验证被委派给子代理,并配套修补权限、身份与事件投影的一致性。
文章分析了一条夜间构建提交 `feat(core): delegate UX verification to subagents`,指出其核心信号是把 UX 验证从主代理职责中拆分出来,交给专门的子代理执行,实现生成与验证的职责分离。提交附带的三条修补分别保证委派工具的审批策略、worker 身份与代理执行模式、以及子身份在 Hub 事件投影中的一致性,说明委派的真正成本不在调度,而在上下文与策略的完整传递。文章由此提炼出三个启示:验证职责独立化、委派是一套契约而非一次调用、夜间构建可作为观察架构演进的窗口。
一条夜间构建提交背后的架构信号
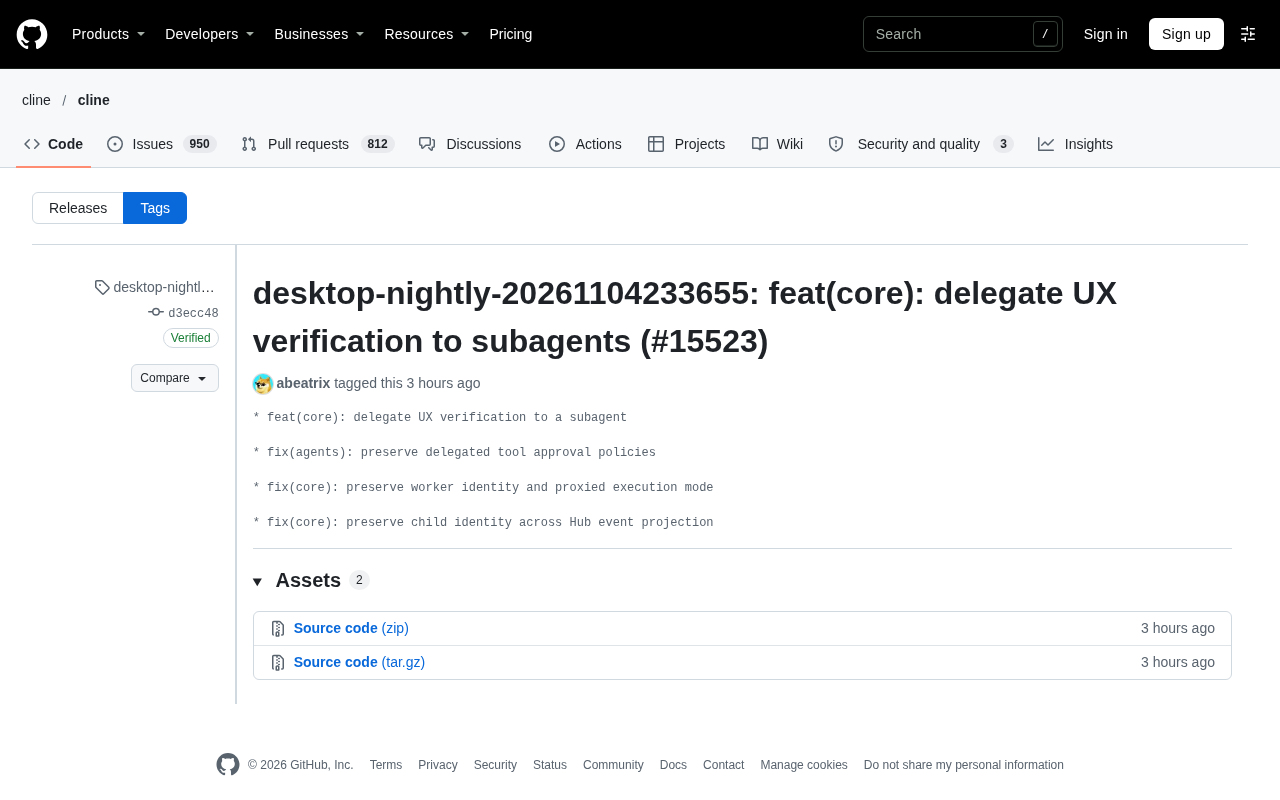
GitHub 上一个名为 desktop-nightly-20261104233655 的夜间构建提交,标题是 feat(core): delegate UX verification to subagents (#15523)。从提交信息看,这并非一次普通的功能修补,而是把「UX 验证」这件事明确地从主代理手里拆分出来,交给专门的子代理(subagent)执行。提交者 abeatrix 在同一次提交中还附带了几条修补:保留被委派工具的审批策略、保留 worker 身份与代理执行模式、在 Hub 事件投影中保留子身份。
这些修补项放在一起看,透露出的信息比标题本身更有意思:委派并不是「叫个子代理去跑一下」这么简单,身份、权限与执行模式都要能在委派链路里不丢失。这正是一个多代理系统从能用走向可用的关键工程细节。
夜间构建(nightly build) 是软件开发中一种按固定周期(通常是每天夜间)自动触发的构建方式,产物通常带有日期或时间戳标签,如本文提交中的 desktop-nightly-20261104233655。与正式发布版本不同,夜间构建用于验证当天合并的代码能否正常编译、打包并通过基础测试,因此它承载的往往是尚未稳定的架构调整和新特性。对大型项目而言,夜间构建是持续集成流水线的重要组成部分,能在问题扩散前尽早暴露回归。对观察者来说,夜间构建的提交粒度通常更细、修补更密集,因而能比正式发布更早地反映团队的技术演进方向。
委派UX验证,意味着什么
从「主代理包办」到「职责分离」
在早期的 AI 编程代理里,一个代理往往同时负责写代码、跑测试、检查结果。UX 验证被塞进主流程,问题在于它的判断标准和代码正确性并不一致:代码能编译、测试能通过,不代表界面交互、状态反馈、流程衔接就是对的。
把 UX 验证委派给子代理,本质上是给「体验是否达标」单独设一个执行者。主代理负责推进任务,子代理负责以体验视角复核,职责边界因此变得清晰。这种拆分对复杂任务尤其有价值,因为主代理在长链路执行中容易积累上下文偏见,独立子代理反而更容易发现被忽略的体验断点。
子代理(subagent) 是多代理系统中的一个概念:主代理(main agent)负责总体任务规划与推进,在需要特定能力时把一部分工作委派给专门的子代理执行,子代理完成后将结果回传。子代理通常拥有独立的上下文窗口和工具集,可以携带与主代理不同的身份和权限策略。这种结构的优势在于职责隔离——不同代理可以专注不同判断标准,避免单一代理在长链路执行中积累上下文偏见。代价则是委派链路上的上下文、身份与策略必须被完整传递,否则子代理的行为会偏离预期,这正是文中三条修补所针对的问题。
权限与身份不能随委派蒸发
提交里的两条修补值得单独说。preserve delegated tool approval policies 指向的是工具审批策略的继承问题:子代理调用的工具,其审批规则不能因为换了执行者就回退到默认值,否则委派就成了绕过审批的口子。preserve worker identity and proxied execution mode 则确保子代理知道自己以什么身份、在什么执行模式下工作。
第三处修补 preserve child identity across Hub event projection 更偏底层:在 Hub 的事件投影过程中,子代理的身份要能被正确还原。事件系统是多代理协作的神经中枢,如果子身份在投影时丢失,后续的追踪、审计与状态回传都会失真。这三条放在一起,说明团队在认真处理委派的「一致性」问题,而不是只做了个调度入口。
工具审批策略(tool approval policies) 指代理在调用外部工具(如执行命令、读写文件、发起网络请求)前所需经过的授权规则,通常包括是否需人工确认、允许的操作范围、风险等级阈值等。在多代理系统中,如果子代理调用的工具回退到默认审批规则,就可能出现主代理本应受限的操作被子代理绕过的情况,形成权限漏洞。因此委派时需要把审批策略随代理身份一起传递,确保子代理继承与原执行者一致的约束。这与最小权限原则一脉相承:权限不因执行者切换而放宽,是委派机制安全性的基本要求。
事件投影(event projection) 是事件驱动架构中的一种模式:系统把发生的状态变更记录为不可变事件,再通过投影将这些事件重放、聚合为可供查询的当前状态视图。在多代理协作中,Hub 作为事件中枢收集各代理的行为事件,投影过程需要正确还原每个事件所属的代理身份,包括子代理的子身份。若子身份在投影时丢失,事件就无法准确归属到具体执行者,追踪、审计与状态回传都会出现偏差。因此「在 Hub 事件投影中保留子身份」看似底层,实则是多代理可观测性的基础保障。
对AI编程工具的三个启示
验证职责的独立化
当一个系统开始为「验证」单独安排代理,说明它已经意识到生成与评估是两种不同的能力。生成追求覆盖与速度,验证追求挑剔与边界。把 UX 验证交给子代理,等于在流水线里内置了一个专职挑刺的角色,这比让主代理自我检查更接近真实工程实践。
委派是一套契约,不是一次调用
权限、身份、执行模式、事件投影,这四样东西任何一项在委派中丢失,都会让子代理的行为偏离预期。提交里连续三条 fix 恰好说明:委派机制真正的成本不在调度,而在上下文与策略的完整传递。这对任何想搭多代理工作流的团队都是可复用的经验。
夜间构建作为演进窗口
这条提交出现在 nightly 构建标签上,说明相关能力还在快速迭代。夜间构建通常承载尚未稳定的架构调整,从提交粒度和修补密度看,委派 UX 验证正处于从机制打通到细节收敛的阶段。对关注 AI 编程工具演进的读者,夜间构建的提交信息本身就是一个观察窗口。
小结
把 UX 验证委派给子代理,表面是功能拆分,实质是把「谁来对体验负责」写进了代理架构。配合审批策略、worker 身份与事件投影三处修补,这条提交展示了一个多代理系统走向工程可靠时必须处理的问题清单。它的价值不在于某个单点特性,而在于呈现了一种职责分离、契约完整的代理协作思路。
(本文基于公开的提交信息进行分析,未涉及未公开的实现细节。)
相关推荐

互斥锁(Mutex)原理详解:从银行取款到原子交换
本文深入解析互斥锁(Mutex)的工作原理,从银行取款案例出发,介绍原子交换指令实现锁、自旋锁的代价、内存顺序问题以及多锁死锁的预防策略,帮助开发者理解并发编程核心机制。

API vs 本地部署大模型:成本账与选型指南
对比 API 与本地部署大模型的成本与适用场景:API 零硬件投入、按 Token 付费但有限流约束;本地部署一次性买显卡,长期摊薄后接近免费且数据不外传。轻度用户选 API,重度与隐私敏感用户选本地。

方舟飞船会被海盗劫持吗?太空版「偷方舟」的硬核逻辑
方舟飞船造价史上最高、航程数百年,为什么没人偷?Mustard 视频硬核拆解劫持方舟的时机窗口、经济逻辑、隐身悖论与防御策略,揭示太空殖民背后的政治与安全难题。