Anthropic发布Claude Duet:7×24小时云端个人助理
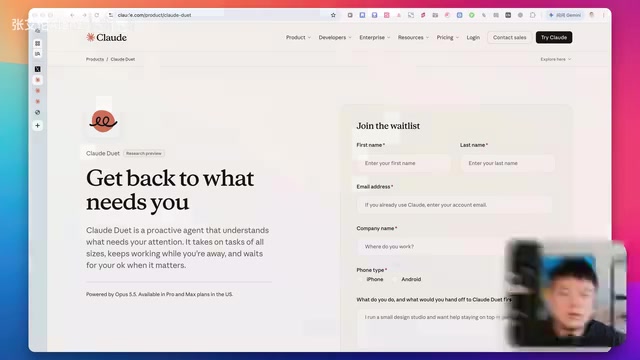
Anthropic 推出云端常驻个人智能体 Claude Duet,主打主动提醒与跨应用协作。
Anthropic 发布 Personal Agent 产品 Claude Duet 研究预览版,核心能力是一台 7×24 小时运行的云端电脑,本地关机也不影响任务执行与反馈。产品由 Opus 5.5 驱动,可直接读取 Claude 账户中的记忆与技能,定位为主动型助手:会主动提醒高优先级事项,但行动前须经用户同意。目前仅面向美国 Pro 与 Max 用户开放,需加入等候列表,并作为独立应用运行。安全方面不直接接触用户密码或令牌,可连接 Gmail、Slack、Stripe、LinkedIn 等服务。官方坦承早期版本存在判断偏差,且以工作场景为主、个人事务偏弱。此次发布被认为与 Grubot、OpenAI Dots、Meta Muse 等竞品节奏相关,Personal Agent 赛道竞争刚刚开始。
什么是 Claude Duet?
Anthropic 正式推出 Personal Agent 产品 Claude Duet 研究预览版。与 Grubot、OpenAI Dots、Meta Muse 等同类产品一样,Claude Duet 的核心能力是一台 7×24 小时运行的云端电脑:任务提交后,即使本地设备关机,也不会影响执行与结果反馈。
目前 Claude Duet 仅面向美国地区的 Pro 和 Max 用户开放,且需要加入等候列表——在指定页面填写表单,通过后即可在网页端或手机端(iPhone / 安卓)使用。它独立于 Claude 主应用运行,但后期是否会合并尚无定论。考虑到此前 Claude Cowork 与 Claude Design 的整合路径,大概率会在 Claude 中提供 Duet 的使用入口。
Personal Agent(个人智能体) 是区别于对话式助手的一类 AI 产品形态:它不只是回答问题,而是拥有独立的运行环境与工具调用权限,能够代替用户持续执行跨应用的复杂任务。其代表性架构是“云端虚拟机 + 持久记忆 + 第三方应用连接”:任务在服务端异步推进,用户不必保持前台在线,结果通过推送或消息回传。这一形态的关键难点不在模型本身,而在于长任务的状态管理、失败重试、权限边界以及何时需要请求人工确认。Grubot、OpenAI Dots、Meta Muse 与 Claude Duet 都属于这一赛道,竞争焦点正从“模型有多聪明”转向“能替用户完成多少端到端的事务”。
由 Opus 5.5 驱动,记忆与技能开箱即用
Claude Duet 背后由 Opus 5.5 模型驱动,并可直接读取你 Claude 账户中的记忆与技能,几乎无需额外配置。它的目标用户是手头事务繁多、难以兼顾的专业人士或小企业主。
官方将其定义为“主动型助手”:会主动提醒用户需要注意的事项,但在采取任何行动前会先征得用户同意。由于已通过 Claude 连接了大量应用信息,它对用户的理解更为深入;而 Opus 5.5 的模型能力则帮助它判断优先级——哪些事需要立刻处理、哪些可以延缓、什么情况下必须获得用户授权。
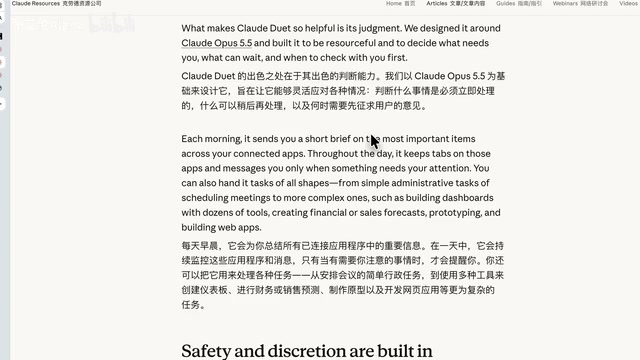
官方给出的案例颇具代表性:用户 Jazz 每天早上从 Claude Duet 获取最新信息,某天 Duet 指出其日程表上某处房产的日期有误;另一位用户 Mayer 有一个潜在客户通话安排,Duet 发现该通话时间与其航班起飞时间非常接近,于是主动提醒。这种“知道你的一切、在众多事务间找到高优先级事项”的能力,与简单的定时提醒有着本质区别——它能帮用户做思维发散,发现时间冲突或容易被忽略的细节。
主动型助手(Proactive Agent) 与传统的“被动响应式”助手相对。后者只在用户提问时输出内容,前者则会在后台持续感知信息、评估优先级并主动发起提醒或建议。实现主动性的前提有三:一是对用户上下文的持续掌握(日程、邮件、消息等长期记忆);二是对“什么值得打扰用户”的判断能力,通常依赖模型对紧急度与相关性的推理;三是明确的授权机制,即涉及外部副作用(发信、改期、付款)的操作必须先获得确认。主动型设计能显著提升信息密度较低场景下的价值,但也带来误报骚扰与越权操作的风险,因此“先征得同意”几乎是所有此类产品共同的安全底线。
安全设计与插件生态
在需要人工接管的场景中,Claude Duet 会提醒用户介入;处理凭证时也有严格的安全设计方案,不会直接接触用户的密码或令牌。
插件方面,Claude Duet 可连接 Gmail、Slack、Stripe、LinkedIn 等服务,想象空间相当大。
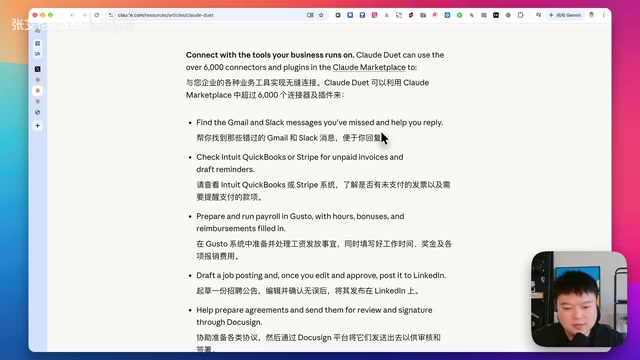
凭证隔离(Credential Isolation) 是智能体产品中常见的安全设计:用户密码与访问令牌不会直接暴露给模型,而是由独立的凭据保管层保存,模型只能通过受限的接口发起已授权的调用,并受作用域(scope)和时效限制。这样可以降低两类风险:一是提示注入攻击诱导模型泄露密钥;二是模型误操作导致的高权限副作用。与之配套的通常还有人机确认环节——在发送邮件、修改日程、发起支付等敏感动作前插入确认步骤。对于连接 Gmail、Stripe 等含大量隐私与资金信息服务的智能体而言,凭证隔离与最小权限原则是能否被企业用户接受的关键前提。
早期版本的局限
官方坦承,作为早期版本,Claude Duet 可能存在信息判断偏差或错误。此外,它主要围绕工作场景设计,个人事务处理相对薄弱,例如订票等功能可能还不够完善。Claude Duet 目前是独立应用,与 Claude 主应用分开;官方表示会根据早期用户反馈协调两者的协作方式,未来合并与否暂无定论。
为何此时发布?竞品压力下的必然选择
Anthropic 此时推出 Personal Agent,大概率是受到竞品节奏的影响——8 月发布的 Grubot、9 月发布的 OpenAI Dots,以及 Meta Muse,都在验证 Personal Agent 的设计理念。
对于 Claude 重度用户而言,上下文信息与使用习惯都保存在 Claude 生态中,Duet 很可能成为优先考虑的选择。但最终是否切换、哪些场景交给 Duet,仍取决于实际体验。
Personal Agent 的竞争才刚刚开始,你目前最常用的是哪一款?欢迎在评论区聊聊。
相关推荐
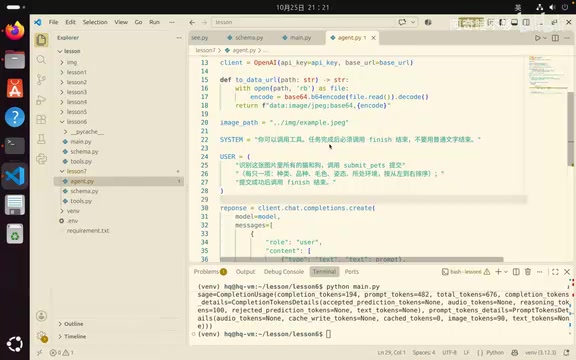
从零构建最小Agent:手把手教你写AI循环调用代码
跟随B站教程从零编写一个最小AI Agent:定义工具schema与finish信号,设计system/user prompt,实现带最大步数限制的循环调用,解析工具调用结果并修复finish后未跳出循环的bug。
Kimi K3.1 Pro实测:开源模型能否挑战Opus 5.5?
Kimi K3.1 Pro实测对比Opus 5.5和DeepSeek V4.1 Flash:基准测试亮眼,但MOBA游戏开发任务暴露短板。速度接近Opus,成本接近DeepSeek,成为开源模型中的性价比之选。
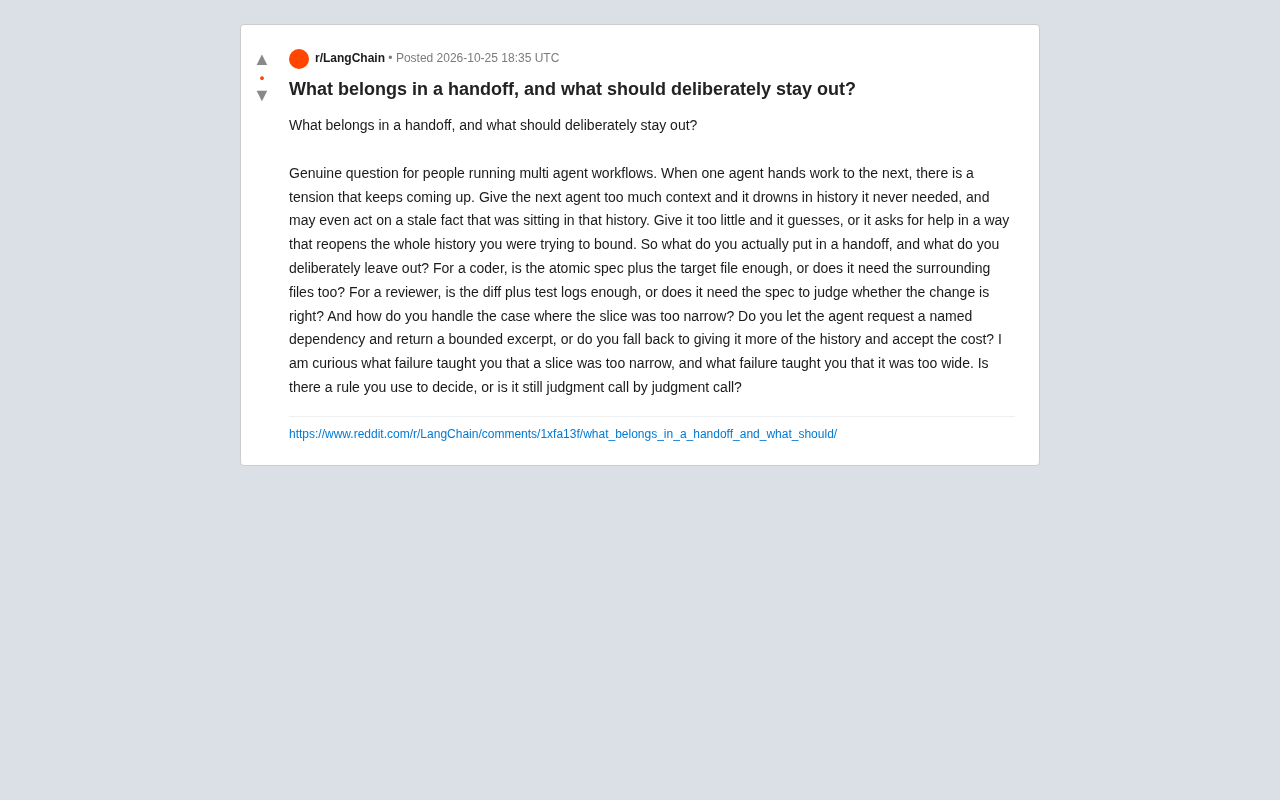
多Agent交接的边界:该给什么,该藏什么?
多Agent工作流中,交接该给多少上下文?本文拆解Reddit开发者的一线经验:给Coder原子spec加目标文件是否足够、给Reviewer为何必须带spec、切片太窄时如何用命名依赖请求有界摘录,并提炼一条可操作的交接判断规则。