Aweb:为AI智能体打造的通信协议初探

Aweb 试图为多智能体协作构建标准化通信层,解决语义对齐、并发与可观测性难题,但项目仍处极早期阶段。
随着多智能体(multi-agent)系统成为AI应用的主流范式,智能体之间的通信问题正从工程细节上升为基础设施议题。Aweb 将自己定位为"面向 AI 智能体的通信层",试图通过标准化消息格式、发现与寻址机制以及安全信任体系,解决智能体通信中语义对齐、异步并发与可观测性三大核心挑战。文章以 Aweb 为切口,梳理了当前智能体通信赛道的整体背景——从 MCP、A2A 等协议的集中涌现,到各框架内部实现走向通用标准的趋势。然而 Aweb 目前关注度极为有限,功能尚不明朗,作者建议开发者保持关注但谨慎投入生产,优先选择有活跃社区支撑的成熟方案。
当AI智能体需要彼此对话
随着大语言模型能力的提升,单一的AI助手正逐渐被多智能体(multi-agent)协作系统取代。一个任务不再由一个模型独立完成,而是由多个各有专长的智能体分工配合——有的负责检索信息,有的负责推理规划,有的负责执行操作。问题随之而来:这些智能体之间如何高效、可靠地互相通信?
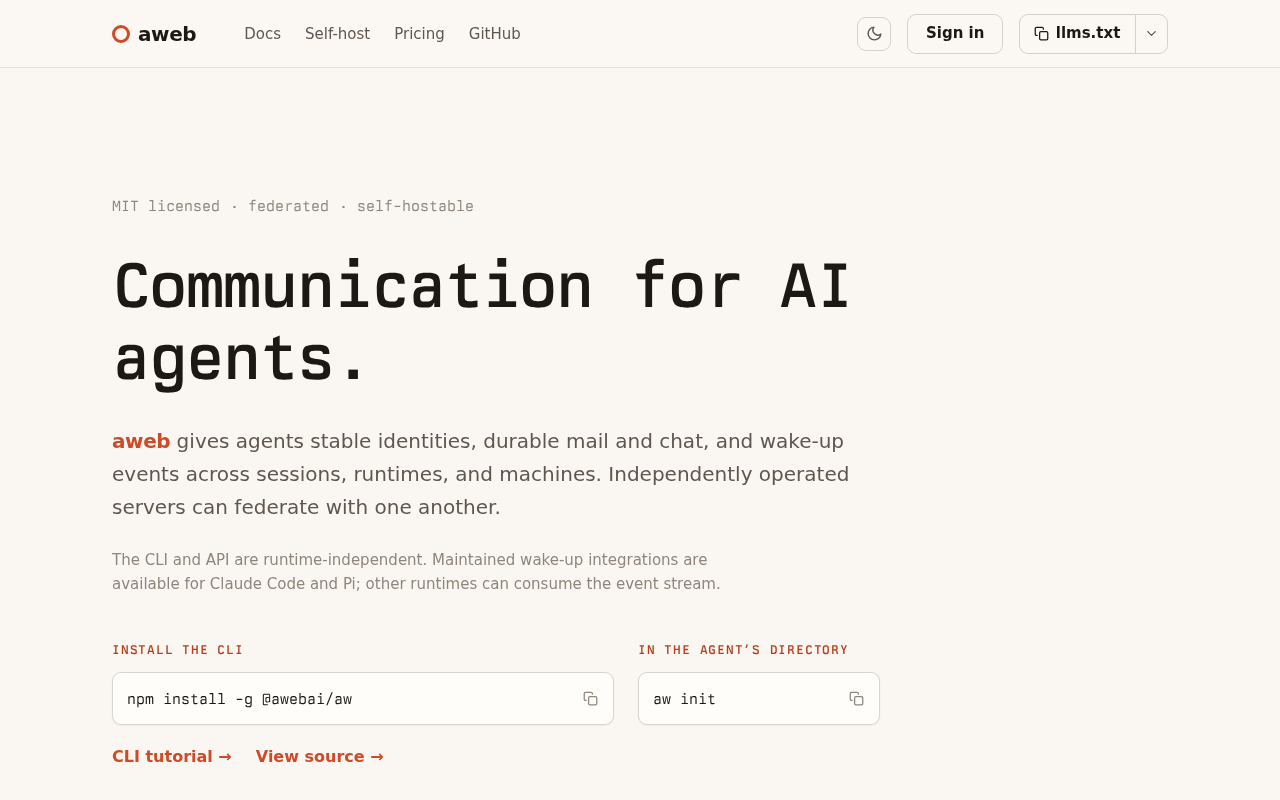
Aweb 正是针对这一痛点提出的项目。它将自己定位为"面向 AI 智能体的通信层"(Communication for AI Agents),试图为智能体之间的消息传递与协作提供一套标准化的机制。
智能体通信为何值得关注
在传统软件架构里,服务之间通过 API、消息队列或 RPC 通信,这些协议都假设通信双方是确定性的程序。但 AI 智能体不同——它们的输出带有不确定性,交互往往是自然语言或半结构化内容,且需要维护上下文状态。
这带来了几个独特挑战:
- 语义对齐:智能体之间传递的不仅是数据,还有意图和上下文,需要双方对消息含义有一致理解。
- 异步与并发:多个智能体可能同时工作,通信机制需要处理并发消息和任务编排。
- 可观测性:当多个智能体协作时,追踪一条请求在整个系统中的流转变得困难,调试成本高。
一个专门的通信层,理论上能把这些横切关注点从业务逻辑中剥离出来,让开发者专注于智能体本身的能力设计。这也是近来 Agent 协议(如 Anthropic 的 MCP、各类 Agent-to-Agent 通信规范)集中涌现的大背景。
MCP(Model Context Protocol) 是 Anthropic 于 2024 年底推出的开放协议,专门用于规范 AI 模型与外部工具、数据源之间的交互方式。它定义了一套标准化的接口,使智能体能够以统一的方式调用文件系统、数据库、API 等外部资源,而无需为每种工具单独编写适配代码。MCP 的出现标志着行业开始意识到:智能体与外部世界的通信需要协议层的标准化,而不是每个框架各自为政。类似地,Google 推出的 Agent2Agent(A2A)协议则更聚焦于智能体之间的直接通信。这些协议的集中涌现,说明"智能体通信"已从工程实现细节上升为基础设施议题,也正是 Aweb 这类项目试图切入的市场空白。
Aweb 的定位与想象空间
从项目命名可以推测,Aweb 可能希望成为智能体世界中的"Web"——正如 HTTP 和浏览器构建了人类可访问的互联网,Aweb 试图为智能体构建一套可互联互通的通信基础设施。
如果这一设想成立,它可能涉及以下能力方向:
标准化消息格式
定义智能体之间收发消息的统一结构,让不同框架、不同厂商开发的智能体能够互相识别和协作,降低生态碎片化。
发现与寻址机制
类似 DNS 之于网站,智能体需要一种被发现和定位的方式,才能在开放网络中找到具备特定能力的协作对象。
智能体的"发现"问题在开放多智能体网络中尤为关键。当前主流框架(如 LangChain、AutoGen、CrewAI)通常采用中心化的方式管理智能体注册与调用——开发者在代码中硬编码智能体的角色和调用关系,本质上是一种封闭的编排模式。而更具野心的设想是建立类似服务网格(Service Mesh)的动态发现机制:智能体向注册中心声明自身能力,其他智能体可按需查询并建立连接,整个网络无需提前配置拓扑结构。这在技术上需要解决能力描述语言的标准化(如何机器可读地表达"我擅长代码审查")和信任链的传递两大难题,目前尚无业界共识方案。
安全与信任
当智能体可以自主发起通信和调用时,身份验证、权限控制和防滥用机制就变得至关重要,否则极易被恶意利用。
在多智能体系统中,安全威胁呈现出与传统软件不同的形态。提示注入攻击(Prompt Injection) 是目前最受关注的风险之一:恶意内容可以混入智能体从外部检索到的数据中,诱导智能体执行非预期操作或向其他智能体传递恶意指令,形成跨智能体的攻击链。此外,当智能体被赋予自主发起通信的能力后,权限边界变得模糊——一个本应只负责文本摘要的智能体,理论上可能被诱导去调用具有副作用的下游智能体。因此,通信层的安全设计需要包含最小权限原则、调用链审计和异常行为熔断等机制,而非仅仅做身份验证。
理性看待早期项目
需要说明的是,Aweb 目前在 Hacker News 上的关注度还很有限(仅有个位数的投票,暂无评论讨论),这意味着它仍处于非常早期的阶段。公开可查的详细信息较少,上述关于其能力的分析更多是基于项目定位的合理推演,而非已验证的功能清单。
对于关注 AI 工程化的开发者,这类项目的价值在于反映了一个明确趋势:智能体通信正在从各家框架的内部实现,走向需要通用协议和标准的阶段。无论 Aweb 最终能否成为主流方案,这个方向本身都值得持续跟踪。
给开发者的建议
如果你正在构建多智能体系统,不妨从以下角度评估是否需要引入专门的通信层:
- 系统中智能体数量是否超过两三个,协作关系是否复杂?
- 是否需要跨框架、跨团队集成不同来源的智能体?
- 调试和观测多智能体交互是否已经成为明显瓶颈?
在生态尚未收敛的当下,建议优先关注那些有活跃社区和清晰文档的方案,对早期项目保持兴趣但谨慎投入生产环境。智能体通信这一赛道还很年轻,值得边观察边实践。
相关推荐

Seedance集成Computer:营销与品牌团队的AI新利器
Seedance 集成到 Computer 平台后,为营销和品牌团队带来 AI 视频内容生成的新可能。本文解析这类集成式 AI 工具对营销工作流的价值与落地考量。

vLLM 发布 v0.31.0:为 Transformers 版本设置上限约束
vLLM 发布 v0.31.0 版本,核心改动是在依赖项中为 Transformers 库添加版本上限约束,提升兼容性与部署稳定性。本文解析该改动的技术动机与对使用者的实际影响。

Perplexity 开源大爆发:6款AI模型与工具一次盘点
Perplexity 近期集中开源六款 AI 项目,包括 SoTA 多模态决策模型 pplx-decider、上下文嵌入模型、Apple Silicon 本地推理引擎 Lily、端侧隐私分类器 PII-Tracer 及多款安全工具,覆盖模型、推理与终端安全全链路。