Claude Code v2.1.275 更新解读:稳定性大修与账户同步升级
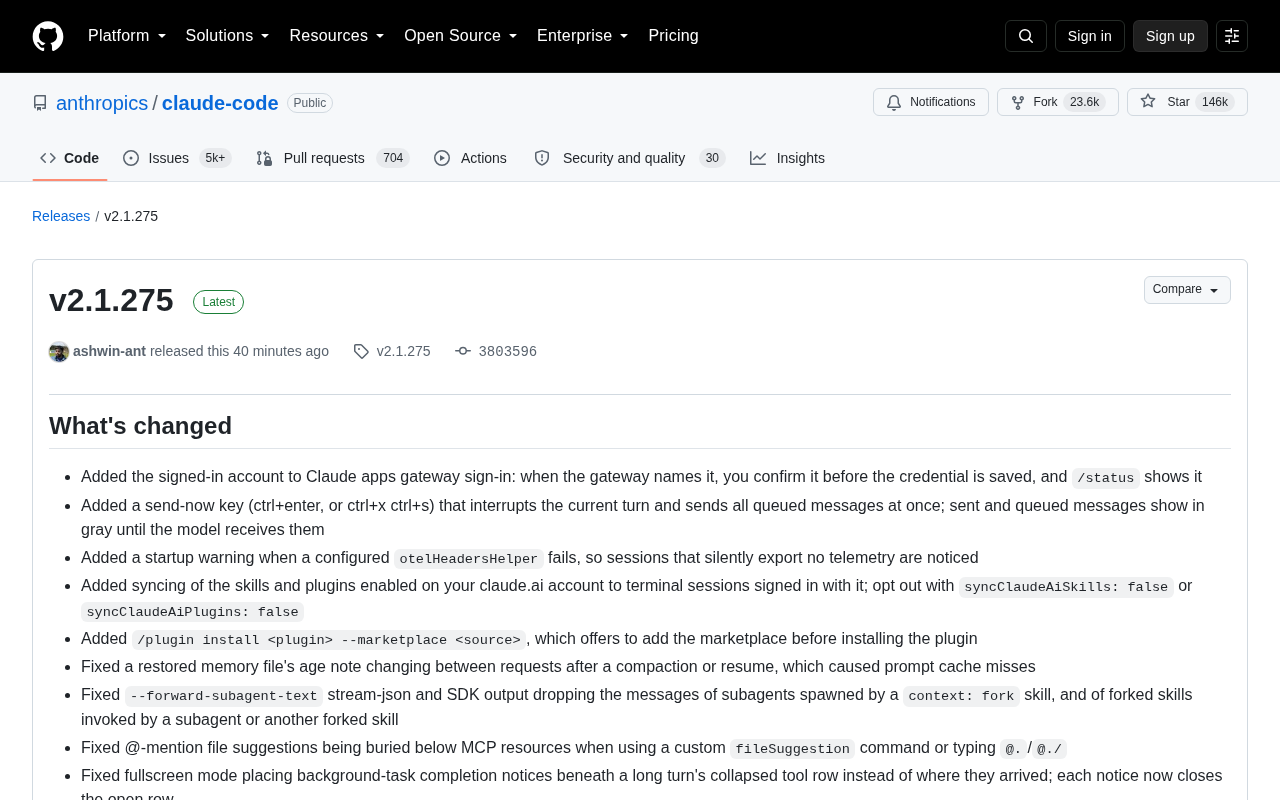
Claude Code v2.1.275 聚焦会话可靠性、插件安全与VS Code集成的全面打磨升级。
Anthropic 发布的 Claude Code v2.1.275 是一次以稳定性为核心的维护型更新。最显著的改进包括:claude.ai 账户的技能与插件可自动同步至终端会话;npm 插件改用 `--ignore-scripts` 安装并增加完整性校验,堵住供应链攻击风险;大量修复了会话恢复(`--resume`/`--continue`)时因畸形转录文件导致的崩溃问题;VS Code 集成新增逐条审阅 diff、记忆管理面板及多项滚动体验修复。面向企业的 Claude Tag(Slack 集成)也扩展了访问包的适用范围并修复了模型静默回退问题。整体而言,这次更新的价值在于提升工具的可信度与流畅度,而非引入新能力,适合深度依赖 Claude Code 的开发者优先升级。
Anthropic 的终端 AI 编程工具 Claude Code 迎来 v2.1.275 版本更新。这次发布没有惊天动地的新功能,却在稳定性修复、账户同步、插件安全和 VS Code 集成上做了大量细致改进。对于依赖 Claude Code 进行日常开发的用户来说,这是一次值得升级的"打磨型"版本。
账户同步与会话体验增强
这次更新最值得关注的是 claude.ai 账户与终端会话之间的打通。你在网页账户上启用的技能(skills)和插件(plugins)现在会自动同步到已登录的终端会话中,若不需要可通过 syncClaudeAiSkills: false 或 syncClaudeAiPlugins: false 关闭。这意味着跨设备、跨环境的使用体验更加一致。
在交互层面,新增了"立即发送"快捷键(ctrl+enter,或 ctrl+x ctrl+s),可以中断当前回合并把队列中的所有消息一次性发送。已发送和排队的消息在模型接收前会显示为灰色,视觉反馈更清晰。此外,Claude apps gateway 登录流程也增加了账户确认环节——当网关给出账户名时,你需要确认后凭据才会被保存,/status 也会显示登录账户。
大规模崩溃与恢复修复
如果说这次更新有一条主线,那就是"会话可靠性"。开发团队修复了大量与 --resume、--continue 以及会话恢复相关的崩溃问题:
- 恢复包含畸形 task-reminder 或 @-file 附件条目的会话时不再失败;
- 恢复含畸形消息条目的对话时不再崩溃,全屏模式下滚动查看此类对话接收新消息也不再崩溃;
- 保存的记录中含畸形消息内容块时,会话现在能正常恢复或启动;
~/.claude.json中mcpNeedsAuthNoticed值损坏导致的启动崩溃已修复。
这些修复背后反映出一个现实:随着会话历史越来越长、跨机器使用越来越频繁,转录文件(transcript)的健壮性成为工具可用性的关键。团队还修复了 Grep、Glob 和 @-file 搜索在超过 20MB 输出上限时卡死或内存溢出的问题,以及 Read 工具在内存压力下解码失败时挂起而非报错的缺陷。
转录文件(transcript)是 Claude Code 持久化会话历史的核心机制,通常以 JSON 格式存储在本地,记录每轮对话的消息内容块(content blocks)、工具调用结果及元数据。随着会话轮次增加或跨机器同步,文件中出现畸形条目(malformed entries)的概率上升——例如字段缺失、编码异常或结构不完整。此前 Claude Code 在解析这类文件时缺乏容错逻辑,导致整个会话无法恢复甚至启动时崩溃。本次修复的本质是在反序列化层加入了更健壮的错误处理:遇到无法解析的条目时跳过或降级处理,而非直接抛出未捕获异常。这对长期用户尤为重要,因为越是历史悠久的会话,越容易因早期版本留下的数据格式问题触发此类崩溃。
插件安全性显著提升
插件生态的安全加固是本次更新的另一亮点。从 npm 源安装的插件现在会以 npm pack --ignore-scripts 方式获取并进行完整性校验,也就是说包的安装脚本不再自动运行——这堵住了一个潜在的供应链攻击入口。
同时,多处涉及凭据泄露的问题被修复:插件消息、日志、claude plugin marketplace list 输出,以及 VS Code 插件对话框,此前可能显示 git、ssh 或 marketplace URL 中存储的密码或 token,现在都已隐藏。claude plugin marketplace update 在拉取失败且 marketplace 以仓库命名时误删本地副本的 bug 也一并解决。
新增的 /plugin install <plugin> --marketplace <source> 命令则简化了安装流程,会在安装前主动提示添加对应的 marketplace。
npm pack --ignore-scripts 是 npm 提供的一种打包/获取方式,核心作用是在下载包内容的同时跳过执行 preinstall、postinstall、prepare 等生命周期脚本。这类脚本在正常安装流程中会自动运行,是供应链攻击的常见载体——攻击者可以在开源包中植入恶意 postinstall 脚本,一旦用户安装即在其机器上执行任意代码。2021 年的 ua-parser-js 事件、2022 年的 node-ipc 事件均属此类。通过改用 --ignore-scripts 并叠加完整性校验(对比包内容哈希与注册表记录),Claude Code 将插件安装的攻击面大幅收窄,即便插件包本身被恶意篡改,也无法在安装阶段自动执行代码。
VS Code 集成的大量打磨
针对 VS Code 扩展,这次更新几乎是一次专项优化。新功能包括:在 Memory 对话框内直接查看、编辑和删除已保存的记忆;无需输入文字即可发送附加图片;MCP 服务器列表加载失败时提供重试链接;以及在建议变更 diff 标签下为每处修改提供独立的接受/拒绝按钮,实现逐条审阅。
体验修复方面则密集覆盖了滚动、会话恢复、权限模式等痛点。例如新增 claudeCode.scrollToBottomOnSend 设置,允许关闭发送时自动跳到底部的行为;修复了回复流式到达时对话被强制拉回底部的困扰;agent map 也得到改进——运行中的 agent 会计数,失败后 pill 变红,agent 按状态和结束时间排序。此外还修复了 2.1.269 引入的"重命名运行中会话会还原为生成名"的回归问题。
Claude Tag 与企业集成
面向团队和企业的 Claude Tag(Slack 集成)也有实质更新。访问包(access bundle)新增了附加条件,Owner 可让某个 bundle 应用于含访客或 Slack Connect 的频道,而不仅限于纯成员频道。凭据预设扩充了 Amazon CloudWatch、SNS、Google Cloud Monitoring 等监控服务,Datadog 也新增了 US3、AP1、AP2 等站点预设并限制为只读查询路由。
可靠性修复上,团队解决了 Slack 线程中切换的模型在会话重启后静默回退到频道默认值的问题,以及 Claude 被其他 bot @提及时偶尔重复回复的情况。这些细节对在 Slack 中重度使用 Claude 的团队相当关键。
Slack Connect 是 Slack 提供的跨组织频道功能,允许不同公司的工作区成员在同一频道内协作,访客账户则指被邀请进入某工作区但不属于该组织的外部用户。此前 Claude Tag 的访问包(access bundle)仅能应用于纯内部成员频道,这限制了跨公司协作场景下的使用。本次更新允许 Owner 将 bundle 扩展至含访客或 Slack Connect 成员的频道,意味着企业在与外部合作伙伴协同时也能统一管控 Claude 的权限范围和凭据配置,而不必为外部频道单独维护一套策略。
总体评价
v2.1.275 是一次典型的"内功修炼"版本。它没有炫目的新模型或新能力,而是把重心放在了会话可靠性、插件安全和跨端一致性上。对于将 Claude Code 深度嵌入工作流的开发者而言,这类修复带来的实际收益往往比新功能更大——毕竟工具的价值最终取决于它是否稳定、可信、不打断你的思路。建议现有用户尽快升级,尤其是频繁使用会话恢复和插件功能的用户。
相关推荐
NVIDIA TensorRT Model Connect:两行命令部署开源模型
NVIDIA TensorRT Model Connect 让开源模型部署仅需两条命令,无需 ONNX 转换。支持 LLM、扩散、视频生成等多类模型,兼容 RTX 消费级 GPU,并新增双 DGX Spark 多设备推理能力。
NVIDIA cuML 加速谱聚类:Scikit-Learn 提速100倍实测
NVIDIA cuML 让 Scikit-Learn 谱聚类无需重写代码即可在 GPU 上运行,大规模数据下提速超 200 倍。本文解析其原理、接入方式及在金融期权数据中的实测表现。
谷歌DeepMind成立新机构:把AGI大辩论摆上台面
Google DeepMind成立新机构,旨在把通用人工智能(AGI)的重大问题带入公共辩论。本文分析这一举措背后的行业信号,以及从技术竞赛走向公共治理的转向意义。