Claude Code v2.1.289更新:插件稳定性与安全修复详解

Claude Code v2.1.289 是一次聚焦安全加固、插件稳定性与多智能体基础设施的维护型更新。
Anthropic 发布的 Claude Code v2.1.289 是一次以生产可靠性为核心目标的维护型更新。安全层面,多处 Bash deny/ask 规则漏洞被修复,包括环境变量前缀绕过沙箱自动放行、复合命令嵌套规则失效以及符号链接导致 Read 拒绝规则失效等场景,直接关系到企业受管理环境的安全边界。插件与 mod 系统经过大规模加固,核心原则是将单个组件的失败隔离在局部,不再连锁崩溃整个会话;同时修复了多种终端冻结与渲染错位问题。新增的 `agent.spawn` 能力为多智能体协作提供了基础设施支撑。整体来看,本次更新对企业管理员和插件开发者的价值远大于普通用户。
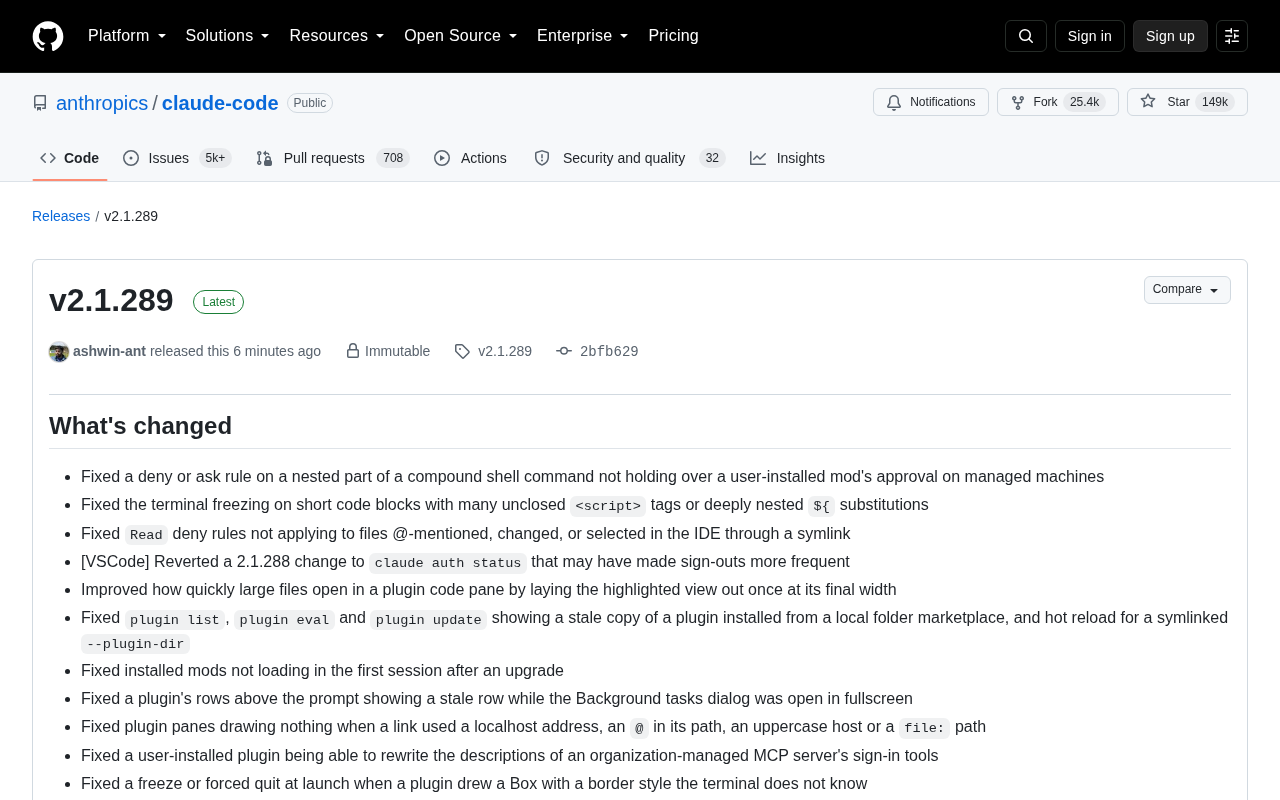
Anthropic 为其命令行 AI 编程助手 Claude Code 发布了 v2.1.289 版本更新。这次更新由团队成员 ashwin-ant 发布,属于不可变发布(Immutable release),聚焦在插件系统的稳定性、Shell 命令规则的安全性以及终端渲染问题的修复上。虽然没有引入抢眼的新功能,但对于深度依赖插件生态和企业管理环境的用户而言,这是一次相当扎实的维护型更新。
安全规则修复:补齐 Shell 命令的审批漏洞
本次更新中最值得关注的部分,是对 Bash 命令 deny/ask 规则(拒绝/询问规则)的多处安全加固。在企业受管理机器(managed machines)场景下,此前存在一个问题:当复合 Shell 命令的嵌套部分触发拒绝或询问规则时,这些规则可能无法覆盖用户自行安装的 mod 所给出的审批。这意味着用户可能绕过组织设定的安全边界,更新后这一漏洞被封堵。
更微妙的是环境变量相关的绕过问题。在沙箱自动放行命令(sandbox auto-allow)的情况下,以环境变量前缀开头的命令——例如 TZ="$HOME" rm -rf build 这类带有已展开变量值的命令——此前可能跳过 deny 或 ask 规则。同样,当一个裸变量赋值出现在命令之前时,规则也会被略过。这两个场景在实际开发中并不罕见,攻击面一旦存在,后果可能是误删文件或执行危险操作。
此外,Read 拒绝规则此前对通过符号链接(symlink)在 IDE 中 @ 提及、修改或选中的文件不生效,这次也一并修复。还有一项权限隔离修复值得企业用户留意:用户安装的插件此前能够改写组织管理的 MCP 服务器登录工具的描述,这类越权行为现已被禁止。
受管理机器(Managed Machines) 是企业 IT 环境中由组织统一配置和管控的设备,管理员可通过策略文件预先定义哪些命令允许执行、哪些需要二次确认、哪些直接拒绝。Claude Code 的 deny/ask 规则正是这套体系的落地形式:deny 规则阻止特定命令执行,ask 规则则要求用户在运行前显式确认。企业场景下,这些规则的可靠性直接决定了 AI 编程助手能否被纳入受监管的开发流程。沙箱自动放行(sandbox auto-allow) 指在沙箱隔离环境中预先信任的一组命令,设计初衷是减少低风险操作的确认摩擦,但当带有环境变量前缀的命令(如 KEY=val cmd)绕过规则匹配时,这一机制反而成了安全盲区——Shell 解析时变量赋值与命令主体的组合形式,使得基于字符串前缀的规则匹配逻辑失效。
插件与 Mod 系统:隔离失败,不再拖垮整个会话
这次更新的另一大主线,是对插件(plugin)和 mod 渲染系统的大规模加固。核心设计理念可以概括为一句话:让单个组件的失败被隔离,而不是连锁崩溃整个会话。
多项修复都围绕这一思路展开。例如,当 mod 的 ui.render 钩子写入的值导致某一行渲染抛出异常时,过去会使会话以“unrecoverable interface error”(不可恢复的界面错误)告终;现在引擎会改为绘制自己的行,保证会话继续运行。类似地,当一个 mod 的 Client 在绘制过程中失败时,此前会连带拖垮该 mod 绘制的所有内容,现在它只会独自失败并触发 ui.fault。当插件的屏幕处理程序异步抛出异常时,受监督会话(supervised)和后台会话(background)过去会直接结束,这一行为也被修正。
渲染层面的问题修复相当密集,涉及多种边界情况:短代码块中包含大量未闭合的 <script> 标签或深层嵌套的 ${ 替换会导致终端冻结;带有制表符、杂散转义符和 C1 控制字符的文本会覆盖下方行;mod 窗格中右对齐内容会绘制到关闭标记之下等。这些问题单独看都很细碎,但正是它们决定了终端界面在复杂内容下是否稳定可用。
Claude Code 的插件(plugin)与 mod 是两个层次的扩展机制:插件通常指通过市场分发、具有完整生命周期管理的功能包;mod 则更轻量,可直接挂载到界面渲染钩子(如 ui.render)来定制会话外观与行为。ui.render 钩子在每次界面刷新时被调用,mod 通过它向终端写入自定义内容。ui.fault 是当 mod 的客户端(Client)渲染失败时触发的错误事件,新机制下它成为局部故障的通知出口,而不是让整个会话进入不可恢复状态。C1 控制字符 是 ASCII 扩展集中字节值位于 0x80–0x9F 范围的一组控制码,部分终端模拟器会将其解释为光标移动或屏幕清除指令,若文本内容中意外包含这些字节,可能导致后续内容覆盖到错误位置,即文章提到的"覆盖下方行"问题。
插件管理命令的可靠性提升
对于使用本地文件夹市场(local folder marketplace)或符号链接插件目录的开发者,plugin list、plugin eval 和 plugin update 此前会显示插件的陈旧副本,热重载也存在问题,这次得到修复。claude plugin validate 命令也修正了两个 bug:一是当文件夹同时包含市场清单时会跳过插件校验,二是会错误地让 Anthropic 官方市场自身的插件校验失败。
还有一个影响面较广的问题:用户安装的 mod 在升级后的首个会话中无法加载,现已修复。性能方面,大文件在插件代码窗格中的打开速度得到优化——通过在最终宽度上一次性完成高亮视图布局,减少了重复渲染开销。
新增能力:面向多智能体协作的 agent.spawn
在一片修复项中,为数不多的新增功能是面向团队协作的 agent.spawn。这次更新为 teammates(团队成员)新增了 agent.spawn 能力,并让同一个 agent id 贯穿各个插件钩子事件,同时在 $.agent.list() 中加入了 idle(空闲)和 waiting(等待)状态。
这一改动虽然描述简短,却透露出 Claude Code 在多智能体编排方向上的持续投入。能够生成(spawn)新的 agent、统一追踪 agent 身份并观察其运行状态,是构建复杂自动化工作流的基础设施。对于希望用 Claude Code 搭建多 agent 协作系统的开发者,这是值得关注的能力入口。
agent.spawn 的核心价值在于允许一个主控 agent 在运行时动态创建子 agent,每个子 agent 拥有独立的执行上下文,可并行处理不同的子任务——例如同时对多个代码模块执行分析、测试或重构。统一的 agent id 使得跨插件钩子事件的追踪成为可能:无论是任务开始、中间状态变更还是完成回调,都能关联到同一个 agent 实体,避免事件孤岛。新增的 idle(空闲)和 waiting(等待) 状态则补全了 agent 生命周期的可观测性——idle 表示 agent 已完成任务但尚未销毁,waiting 通常表示其正在等待外部输入或依赖的其他 agent 完成,这两个状态对于编排层做调度决策至关重要。这与业界多智能体框架(如 LangGraph、AutoGen)中的状态机设计思路一脉相承。
小结:一次面向生产可靠性的维护更新
v2.1.289 没有发布说明中常见的亮眼功能,但它反映了 Claude Code 当前所处的阶段——插件生态和企业部署正在成为产品的重心。安全规则的多处修复直接关系到企业受管理环境的信任边界,而插件渲染的隔离机制则决定了第三方扩展能否在生产环境中稳定运行。此外,VSCode 下 claude auth status 导致的频繁登出问题(来自 2.1.288 的一处改动)也被回退修复。
对普通用户而言,升级后应能体会到更少的终端冻结和会话中断;对企业管理员和插件开发者而言,这次更新补齐的安全与隔离细节,才是其真正价值所在。
相关推荐
Opus 5.5 实战手册:Claude Code 长任务的优化与边界
Opus 5.5 在 Claude Code 中的实战手册:明确终点线、删除冗余提示词、将停止规则写入 CLAUDE.md。结合 130 条 Hacker News 评论,剖析 AI 编程长任务的优化方法与失效边界。
AI时代为何急需「默认硬性预算上限」?
AI编码智能体让部署付费服务变得简单,也放大了失控账单风险。本文解读为何按量计费服务应默认提供硬性预算上限,以及 AWS、Google Cloud 的最新跟进动作。

把 Tmux 当操作系统:一位开发者的理想终端 UI 构想
开发者 Mat Duggan 提出"把 Tmux 当操作系统"的大胆构想,主张以终端复用器为核心打造键盘优先的理想 OS 界面。本文解析这一理念的优势、现实挑战及其在技术社区引发的讨论。