Claude Code v2.1.325 更新:安全修复与体验优化
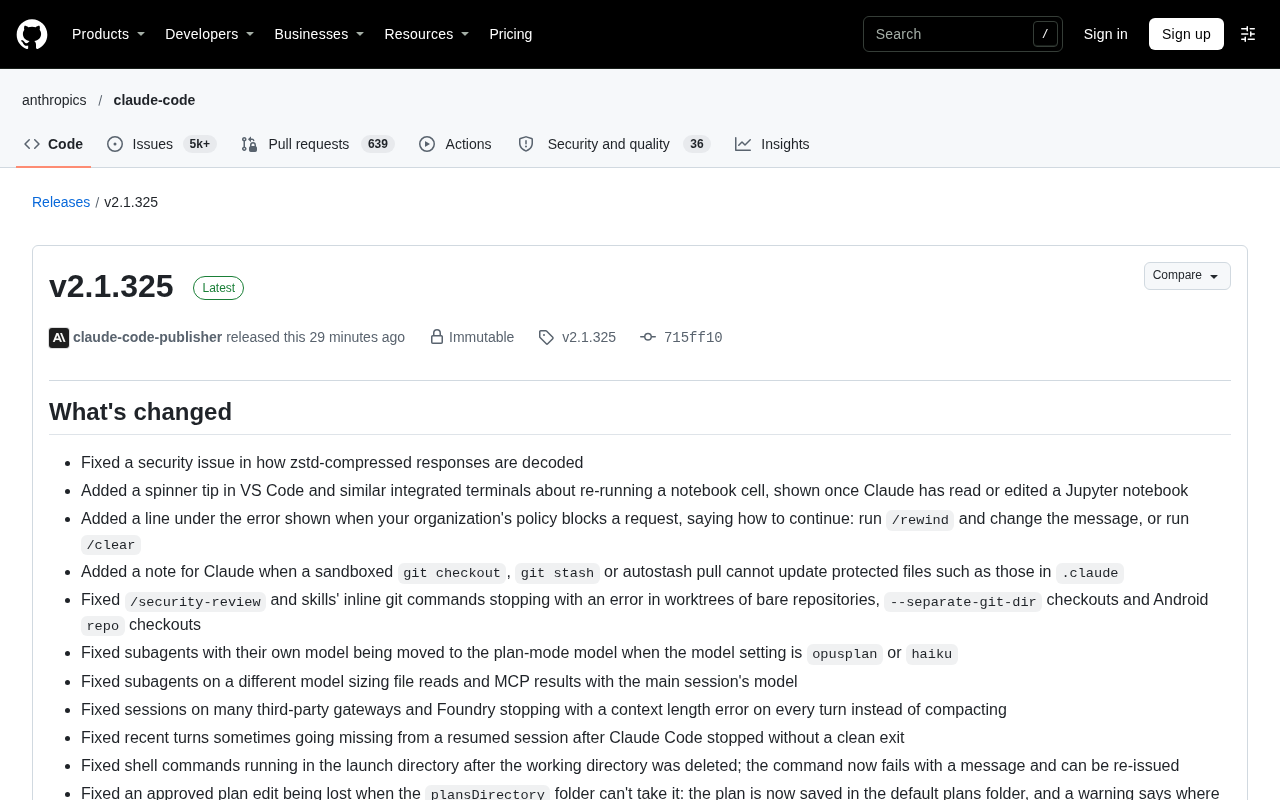
Claude Code v2.1.325 修复 zstd 安全议题并收紧沙箱权限默认值。
Claude Code 发布 v2.1.325 维护版本,以安全与稳定性为核心。更新修复了 zstd 压缩响应的解码方式这一安全议题,建议开发者优先升级。终端与 IDE 体验方面,VS Code 集成终端在 Claude 读写 Jupyter notebook 后会一次性提示重跑单元格,组织策略拦截请求时错误信息会附带 `/rewind` 或 `/clear` 的操作指引。权限模型明显收紧:沙箱化 Bash 命令默认走正常权限流程,免提示需显式设置 `sandbox.autoAllowBashIfSandboxed`;只读 git 命令在非项目或未受信任仓库中需先确认;技能调用与附加目录中的 `.claude` 写入也受到更严格约束。此外还修复了子代理独立模型被错误切换、token 估算误用主会话模型,以及多项 MCP 与平台相关问题。
Claude Code 发布了 v2.1.325 版本,这次更新虽然版本号变化不大,但内容相当扎实——从安全修复到终端体验优化,再到权限模型的精细化调整,涉及了开发者日常使用的多个层面。
安全修复:zstd 解码问题
本次更新首先修复了一个安全议题:zstd 压缩响应的解码方式。虽然发布说明没有展开漏洞细节,但从措辞来看,这属于需要优先处理的底层问题。对于依赖 Claude Code 处理网络请求的开发者来说,及时升级是必要的。
zstd(Zstandard)是 Facebook 开源的一种无损数据压缩算法,在压缩比与解压速度之间取得了较好的平衡,常被用于 HTTP 传输层的响应压缩(如 Content-Encoding: zstd)。相比 gzip 和 brotli,zstd 解压更快、在高压缩级别下压缩比更优,因此越来越多 API 网关与 CDN 支持它。
客户端解码 zstd 响应时,需要严格校验帧头、内容大小字段和窗口大小等元数据。如果对声明的大小或窗口参数缺乏边界检查,恶意或异常构造的压缩流可能触发缓冲区分配失控,造成内存耗尽甚至更严重的后果。这也是此类「解码方式」问题通常被归为安全议题的原因。
终端与 IDE 体验改进
VS Code 及类似集成终端中新增了一个 spinner 提示:当 Claude 读取或编辑过 Jupyter notebook 后,会提示用户重新运行 notebook 单元格。这个提示只显示一次,避免反复打扰。
另外,当组织策略阻止某个请求时,错误信息下方现在会直接告诉用户如何继续——运行 /rewind 修改消息,或运行 /clear 重新开始。这种「错误即指引」的设计思路,减少了用户遇到阻塞时的困惑。
权限与沙箱模型调整
这次版本对沙箱和权限流程做了几处值得注意的变更:
- 沙箱化的 Bash 命令默认走正常权限流程,如需免提示运行,需设置
sandbox.autoAllowBashIfSandboxed: true。 - 只读 git 命令在非项目仓库或未受信任仓库中会先询问;要通过
--add-dir显式添加目录才能免提示运行。 - 定时任务和
/loop在运行声明了allowed-tools或 hooks 的技能前会先询问,除非在permissions.allow中加入Skill(name)。 - 沙箱现在会拒绝向附加目录中的
.claude设置、技能、代理、命令和 hooks 写入,与启动文件夹的行为保持一致。
这些改动整体上收紧了默认权限,把「免提示」变成了需要显式配置的选项。对于习惯了过去行为的团队,可能需要检查一下自己的 managed settings。
沙箱(sandbox) 是 Claude Code 执行 Bash 命令时的一种隔离机制,通常借助操作系统级能力(如 Linux 的 seccomp/命名空间、macOS 的 Seatbelt)限制命令可访问的文件系统路径、网络和系统调用。沙箱的核心价值在于:即便模型生成了有风险或错误的命令,其影响范围也被约束在可预期的边界内。
历史上,「已被沙箱包裹」常被视为足够安全,从而可以跳过逐条权限确认;v2.1.325 改变了这一默认假设——沙箱只是降低了风险,并不等于命令意图正确,因此仍要走权限流程。sandbox.autoAllowBashIfSandboxed 这类开关把「信任沙箱即免确认」从默认行为变成了需要团队显式声明的策略选择,便于在安全与效率之间按团队风险偏好做权衡。
子代理与模型处理修复
子代理相关的问题修复了不少:拥有独立模型的子代理不会再因为 opusplan 或 haiku 设置被移到 plan-mode 模型;不同模型的子代理在估算文件读取和 MCP 结果时,不再错误地使用主会话的模型。
还有一个值得留意的改进:当子代理因输出 token 限制被截断时,现在会要求它以更简洁的方式重新给出完整答案,而不是只返回结尾部分。
子代理(subagent) 是 Claude Code 中由主会话派生、承担特定子任务的独立代理实例,例如专门做代码搜索、测试运行或方案规划。每个子代理可以绑定自己的模型配置,从而在成本与能力之间分工:主会话用强模型做决策,子代理用更轻量的模型做检索与执行。
opusplan 是 Claude Code 的一种模型配置档位,通常指规划阶段使用 Opus 级别模型、执行阶段使用更经济的模型。问题在于,当子代理显式指定了独立模型时,全局的 opusplan 或 haiku 设定不应再将其「劫持」到 plan-mode 模型;同理,token 估算也应使用该子代理自身的模型口径,而不是主会话模型。估算口径错配会直接导致上下文预算判断失真,进而影响截断与压缩策略。
其他值得关注的修复
- 恢复会话时最近轮次偶尔丢失的问题得到修复。
/stats中 Active days 多算一天的问题已修正。/insights在没有会话符合分析条件时错误提示报告就绪的问题已修复。- 多个 MCP 相关问题得到处理,包括任务卡住、认证状态残留、后台任务更新中断等。
- Windows 和 Linux 平台各有针对性修复,例如 Windows 启动卡顿、Linux 沙箱在符号链接家目录下的报错。
MCP(Model Context Protocol) 是 Anthropic 提出的开放协议,用于让模型以标准化方式连接外部工具与数据源,MCP 服务器可提供工具、资源和提示模板。在 Claude Code 中,MCP 连接是长生命周期的:需要维护认证状态、心跳与后台任务,并在会话恢复时重建。
正因如此,MCP 相关缺陷往往表现为「任务卡住」「认证状态残留」「后台更新中断」这类状态机问题,而非单次调用失败。认证残留尤其隐蔽——旧会话的凭据或连接句柄未清理,可能让后续请求命中过期上下文。这类修复虽不显眼,却直接决定多工具协作场景下的稳定性。
总结
v2.1.325 是一次以稳定性和安全性为主的维护版本。权限默认值的收紧、子代理模型的正确处理、以及大量 MCP 和终端体验的修复,都指向同一个方向:让 Claude Code 在复杂工程环境中更可预测。升级后建议检查一下沙箱和权限相关配置,确保团队工作流不受影响。
相关推荐

Claude Mythos 5.2 与 Fable 5.2 错误率异常升高
Claude Mythos 5.2 和 Claude Fable 5.2 出现请求错误率异常升高,官方状态页已标记为调查中。本文梳理事件概况、对开发者的实际影响及应对建议。

ReAct运行时上下文裁剪:Claude Code为何70%就动手
深入解析ReAct运行时的上下文裁剪机制:为什么Claude Code在上下文使用约70%时就触发压缩,工具调用为何占用最多、为何必须成组丢弃,以及代码库为何不需要RAG。基于B站小福哥《分币不掏,学习AI Agent开发》第17节整理。

AI Agent vs LLM:Cursor和Claude Code如何真正工作
深入解析AI Agent与LLM的本质区别:LLM生成代码建议,Agent则通过工具调用修改文件、运行测试。以Spring Boot Bug修复为例,拆解Cursor和Claude Code的工作流、权限控制与验证机制。