Claude Code的“不再询问”功能可能泄露密码

Claude Code的“不再询问”选项可能将含密码的命令保存到本地配置,误传GitHub会泄露凭据。
Claude Code 的“Don't Ask Again”选项在提升效率的同时,会将包含密码和密钥的完整命令保存到本地配置文件(如 `settings.local.json`)。一旦该文件被误提交并推送到公开 GitHub 仓库,任何访问者都能读取其中的凭据。据分析,已有公开仓库存在此类泄露文件,风险已从理论变为现实。问题根源在于工具未对敏感信息脱敏,而开发者又常忽略检查工具生成的配置文件。防护建议包括:将本地配置文件加入 `.gitignore`、避免命令行明文密码、使用环境变量或密钥管理工具、定期审计仓库并利用 GitHub 秘密扫描。工具方也应加入敏感信息检测与提醒机制。
Claude Code 的“Don't Ask Again”(不再询问)选项在提升效率的同时,可能将包含密码和密钥的完整命令写入本地配置文件。一旦该文件被误传到公开的 GitHub 仓库,凭据就会暴露。本文分析这一风险的成因、现实案例与防护建议。
风险如何产生:便捷选项的隐藏代价
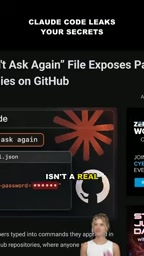
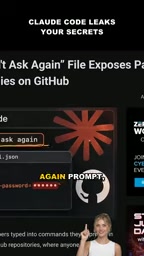
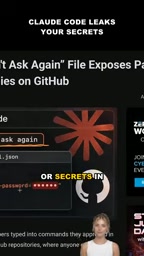
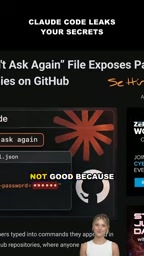
当开发者在 Claude Code 中执行包含敏感信息的命令时,如果选择“yes and don't ask again”,Claude Code 会将该条完整命令——包括其中的密码或密钥——保存到本地配置文件中,通常是 settings.local.json 这类文件。这一设计的初衷是避免重复询问,提升自动化体验,但它无意中把机密信息持久化到了磁盘上。
据 YouTube 频道分析,这一行为并非理论假设:选择“不再询问”后,Claude Code 可能将整个命令写入本地配置。问题在于,开发者往往不会意识到这个文件里藏着什么。
泄露路径:从本地文件到公开仓库
真正危险的是下一步。如果这个本地配置文件被意外提交并推送到公开的 GitHub 仓库,任何能访问该仓库的人都可以读取其中的凭据。据该 YouTube 频道指出,已经有一些公开仓库中确实存在这类文件。这意味着风险已经从“可能”变成了“已发生”。
这种泄露路径之所以隐蔽,是因为开发者通常关注代码本身是否包含硬编码密钥,却很少检查工具生成的配置文件。而 settings.local.json 这类文件往往被忽略在 .gitignore 之外,或者被误认为“只是本地设置”。
.gitignore 是 Git 版本控制系统的配置文件,用于指定哪些文件或目录不应被纳入版本追踪。当开发者执行 git add 或 git commit 时,Git 会忽略 .gitignore 中列出的模式匹配文件,从而防止它们被推送到远程仓库。常见的忽略项包括编译产物、依赖目录和本地环境配置。在本文场景中,如果 settings.local.json 未被加入 .gitignore,它就会像普通代码一样被提交和推送,导致敏感信息随仓库公开。许多项目模板默认包含基础 .gitignore,但往往不覆盖工具生成的本地配置文件,这加剧了泄露风险。开发者应主动检查并完善 .gitignore,确保所有可能包含机密的本地文件都被排除。
为什么容易中招:开发者习惯与工具设计的错位
从工具设计角度看,Claude Code 将命令原文写入配置是为了保证行为可复现,但未对敏感信息做脱敏处理。从开发者习惯看,“不再询问”是一个高频操作——面对重复确认,大多数人会倾向于一劳永逸。两者叠加,就形成了系统性的疏忽。
据该频道分析,问题不在于某个特定命令,而在于任何可能包含密码或密钥的命令都可能被完整保存。这扩大了风险面:数据库连接字符串、API 调用、部署脚本都可能成为泄露源。
防护建议:把配置文件当作敏感资产
针对这一风险,开发者可以采取几项直接措施。首先,将 settings.local.json 及相关本地配置文件加入 .gitignore,并在提交前检查是否有意外包含。其次,避免在命令行中直接传递明文密码,改用环境变量或密钥管理工具。第三,定期审计公开仓库中的配置文件,利用 GitHub 的秘密扫描功能发现潜在泄露。
工具方也有改进空间:对写入配置的命令做敏感信息检测或脱敏,或者在保存前明确提示用户。在自动化与安全之间,需要更精细的平衡。
环境变量是操作系统或运行时提供的键值对,用于向程序传递配置信息而不必硬编码在代码或命令行中。与直接在命令中写入明文密码相比,使用环境变量(如 DB_PASSWORD)可以将敏感数据与命令历史、配置文件分离。密钥管理工具(如 HashiCorp Vault、AWS Secrets Manager)则提供集中存储、访问控制和轮换机制,进一步降低泄露风险。在命令行中,可以通过 $ENV_VAR 的形式引用环境变量,避免密码出现在进程列表或日志中。结合 .gitignore 和秘密扫描,这些措施能显著减少凭据暴露面。
GitHub 秘密扫描(Secret Scanning)是 GitHub 提供的一项安全功能,它会自动扫描仓库中的提交历史,检测已知格式的凭据(如 API 密钥、令牌、密码),并在发现匹配时向仓库管理员发送警报。该功能覆盖公开仓库和部分私有仓库,并与合作伙伴模式联动以撤销泄露的令牌。开发者还可以启用推送保护(Push Protection),在推送前阻止包含秘密的提交。定期审计公开仓库并利用这些工具,能帮助及时发现和修复意外泄露的配置文件。
小结
Claude Code 的“不再询问”功能是一把双刃剑。它减少了交互摩擦,却可能把密码和密钥留在本地配置文件中,进而通过公开仓库泄露。据 YouTube 频道观察,已有公开仓库出现此类文件。开发者应把本地配置文件视为敏感资产,工具设计也应加入脱敏与提醒机制。
相关推荐

Claude Mythos 5.2 与 Fable 5.2 错误率异常升高
Claude Mythos 5.2 和 Claude Fable 5.2 出现请求错误率异常升高,官方状态页已标记为调查中。本文梳理事件概况、对开发者的实际影响及应对建议。

ReAct运行时上下文裁剪:Claude Code为何70%就动手
深入解析ReAct运行时的上下文裁剪机制:为什么Claude Code在上下文使用约70%时就触发压缩,工具调用为何占用最多、为何必须成组丢弃,以及代码库为何不需要RAG。基于B站小福哥《分币不掏,学习AI Agent开发》第17节整理。

AI Agent vs LLM:Cursor和Claude Code如何真正工作
深入解析AI Agent与LLM的本质区别:LLM生成代码建议,Agent则通过工具调用修改文件、运行测试。以Spring Boot Bug修复为例,拆解Cursor和Claude Code的工作流、权限控制与验证机制。