ClickFix新型攻击警报:没下载文件电脑也被黑
8月网络攻击盘点:ClickFix假验证码、服务器勒索、供应链渗透三类新手法值得高度警惕
8月网络威胁呈现出明显的手法升级趋势。ClickFix攻击利用伪造的人机验证页面,诱导用户主动在Windows运行框粘贴恶意命令,全程无需下载文件即可植入木马,巧妙绕过传统安全教育的防线。Sorry勒索病毒则专门针对公网暴露的服务器,同时加密文件与窃取数据,以双重勒索手段放大赎金压力。与此同时,宝可梦物流服务商被攻陷导致用户数据外泄,NASA地面控制软件曝出可发送任意飞船指令的高危漏洞,折射出攻击目标正向供应链和关键基础设施上移的整体趋势。数据层面,瑞星8月截获病毒326万个,约七成为木马,说明无论诱导手法如何创新,木马仍是攻击者最依赖的落地载荷。
网络攻击的花样正在快速翻新。近期一份8月网络攻击手法盘点显示,攻击者已经不再依赖传统的诱导下载模式,而是通过伪装的人机验证、供应链渗透以及公网服务器勒索等多种手段,寻找新的突破口。这些变化对普通用户和企业的安全意识都提出了更高要求。
ClickFix:假人机验证背后的陷阱
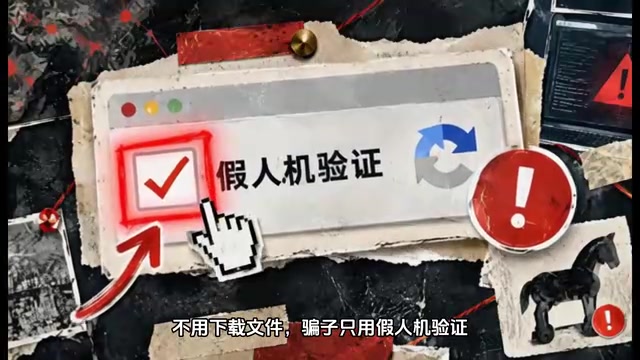
本轮盘点中最值得警惕的,是一种名为 ClickFix 的攻击手法。它的危险之处在于——用户全程不需要下载任何文件,就可能中招。
攻击流程被设计得极具迷惑性:骗子伪造一个看似正常的"人机验证"页面,诱导用户按照提示,在 Windows 的运行框(Run)里粘贴一行命令并回车。这行命令一旦执行,木马程序便悄然进入系统。
这种手法的核心是利用人们对"验证码""人机验证"这类操作的天然信任。传统安全教育反复强调"不要随便下载运行陌生文件",但 ClickFix 恰恰绕过了这一防线——它让用户以为自己只是在完成一个无害的验证步骤,实际上却亲手把恶意命令喂给了系统。对普通用户来说,任何要求你"在运行框粘贴命令"的验证操作,都应该被视为高危信号。
Windows"运行框"(快捷键 Win+R)是操作系统内置的命令执行入口,输入并回车的内容会以当前用户权限直接运行。ClickFix 通常在页面后台将一段 PowerShell 或 mshta 命令写入剪贴板,用户点击"验证"按钮时剪贴板内容已被替换,再按提示打开运行框并粘贴,整个过程不超过十秒。由于没有弹出"下载文件"的浏览器提示,也不会触发常见的"是否允许运行"UAC 弹窗(取决于命令类型),传统基于文件扫描的杀毒软件往往无法在第一时间拦截。这种"无文件落地"或"内存执行"的攻击方式近年来在高级威胁中越来越普遍,ClickFix 只是把同样的技术包装成了面向普通用户的社会工程学剧本。
Sorry勒索病毒:瞄准公网服务器
除了针对个人用户的社会工程学攻击,服务器端的威胁同样严峻。名为 Sorry 的勒索病毒专门挑公网暴露的服务器下手。
这类勒索病毒的攻击逻辑是双重施压:一方面对服务器上的文件进行加密,让业务无法正常运行;另一方面还会窃取数据,以"公开泄露"为要挟索要赎金。这意味着即便企业有备份、能恢复被加密的文件,仍然面临数据外泄的风险,赎金压力被进一步放大。
公网服务器之所以成为重点目标,是因为它们直接暴露在互联网上,一旦存在弱口令、未修补漏洞或错误配置,就极易被自动化扫描工具发现并攻陷。对运维团队而言,收紧公网暴露面、及时打补丁、强化访问控制,是抵御这类勒索的基础功课。
勒索病毒对服务器采用"双重勒索"(Double Extortion)模式已成行业惯例:攻击者先在加密前悄悄将文件外传至自控服务器,再触发本地加密。这样即便受害者从备份恢复了数据,仍面临敏感信息被挂上暗网拍卖或直接公开的威胁。部分团伙甚至演化出"三重勒索",额外向受害方的客户或合作伙伴发起通知施压。针对公网服务器的自动化扫描工具(如 Shodan、Masscan 的恶意仿制版)能在数分钟内发现全球范围内开放特定端口的主机,弱口令或已知 CVE 漏洞一旦命中,攻击脚本便可自动化完成入侵到加密的全流程,极大降低了攻击者的人力成本。
供应链失守与NASA高危漏洞
本次盘点还揭示了两起典型的高影响事件,反映出攻击正在向更上游、更关键的环节渗透。
其一是供应链攻击:宝可梦相关的物流服务商被攻陷,直接导致用户信息外泄。供应链攻击的可怕之处在于,用户和品牌方本身可能防护到位,但攻击者从第三方服务商这个薄弱环节切入,一样能造成大规模数据泄露。这也提醒企业,安全边界不仅是自己的系统,还包括所有合作与外包的服务提供方。
其二是 NASA 地面控制软件被爆出的高危漏洞。据盘点信息,该漏洞一旦被利用,攻击者就能向飞船发送任意指令。这类涉及关键基础设施与航天系统的漏洞,影响远超普通的数据泄露,凸显了核心系统安全审计的重要性。
供应链攻击(Supply Chain Attack)是指攻击者不直接攻击最终目标,而是渗透其上游的软件供应商、硬件厂商或第三方服务商,借助合法的分发渠道将恶意代码或后门"搭便车"送达大量终端。2020年的SolarWinds事件是这类攻击的标志性案例,攻击者将后门植入IT监控软件的正式更新包,导致包括多个美国联邦机构在内的数千家组织受到波及。物流、支付、客服等外包服务商因为通常需要访问品牌方的核心数据,但自身安全投入相对有限,因此成为攻击者"曲线救国"的热门跳板。企业在评估安全态势时,需要将所有拥有数据访问权限的第三方纳入同等严格的安全审查范围。
木马仍是新增病毒主力
尽管攻击手法层出不穷,从底层数据看,木马依然是恶意程序的绝对主力。
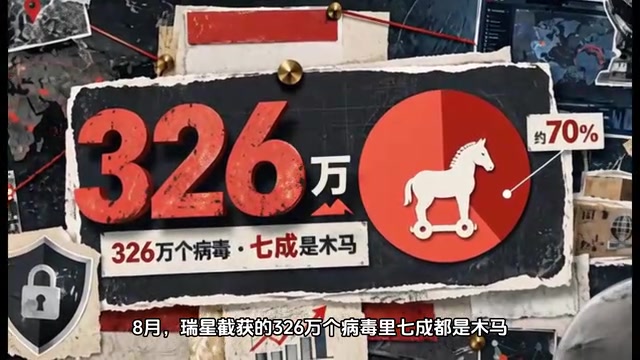
根据瑞星在8月的统计,当月截获的病毒总数达到 326 万个,其中约七成都属于木马类型。这一比例说明,无论前端诱导手法如何变化——无论是假人机验证还是钓鱼页面——攻击者最终投放的载荷,很大程度上仍然是木马。木马负责潜伏、窃密、远程控制,是整条攻击链条中"落地生根"的关键一环。
防线该如何筑牢
综合这份8月盘点可以看出,网络攻击正沿着两条路径演进:一是社会工程学不断创新,用"看似无害"的操作绕过用户的防范心理;二是攻击目标从个人终端向服务器、供应链、关键基础设施等高价值节点上移。
对普通用户而言,最实用的防御是保持怀疑:任何要求你在运行框、命令行执行陌生命令的"验证"都不要照做;对企业和运维方而言,收敛公网暴露面、及时修补漏洞、审查供应链安全,则是应对勒索与渗透的必修课。攻击者不断寻找新突破口,防守方也必须持续更新认知,才能守住安全底线。
相关推荐
高关税为何拆不散中国制造供应链?几颗螺丝的启示
高关税推动跨国企业外迁东南亚,为何两年后订单又流回中国?本文借鲍德温全球化理论,解析供应链集群、协调成本与比较优势去国家化,揭示中国制造真正难以复制的协作网络。
Rust也救不了:Cargo供应链攻击深度解析
Rust 语言解决了内存安全,却挡不住供应链攻击。本文深度解析 RayRef Cargo 恶意包事件:拼写抢注 ProcMacro1、build.rs 编译时后门、与朝鲜攻击基础设施重合,以及 Rust 开发者的防范建议。
Mini-AGI:8GB显存从零训练的动态持续学习模型
Mini-AGI 是一个开源项目,主打在 8GB 显存的消费级 GPU 上从零训练具备动态持续学习能力的模型。本文解析其技术方向、持续学习原理及应给予的理性预期。