Codex Security:PR阶段自动拦截漏洞的配置指南
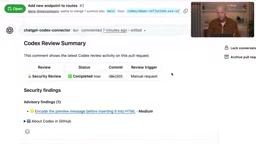
OpenAI演示Codex Security PR Reviews,在PR阶段自动发现、修复并复验安全漏洞。
OpenAI的Cybersecurity Deployment Engineering团队工程师Dan Shanahan展示了Codex Security PR Reviews:在GitHub仓库安装ChatGPT Codex Connector后,开发者可通过PR评论@Codex手动触发安全扫描,Codex会识别漏洞(如XSS)并直接生成修复commit,复验后确认问题清零。团队还可配置个人级或仓库级自动审查,触发时机可选PR创建时或每次push,告警阈值按严重级别分别设置。Codex会读取仓库中的agent markdown和security MD文件以理解项目安全上下文。该流程将安全审查嵌入开发者工作流,实现“提交即拦截”,但审查质量依赖指令文件与权限配置,落地前需与安全团队对齐阈值。
代码安全左移是DevSecOps的核心实践,但人工安全审计往往跟不上PR的提交速度。OpenAI的Cyber Deployment Engineering团队工程师Dan Shanahan在官方演示中展示了Codex Security PR Reviews:让AI在Pull Request阶段自动扫描安全漏洞,并直接在PR中完成修复与验证。这套流程将安全审查从"事后补救"变成"提交即拦截"。
前置准备:安装Codex Connector
要启用PR安全审查,首先需要在GitHub仓库中安装ChatGPT Codex Connector应用。进入仓库的Settings → GitHub Apps,确认Codex Connector已安装并配置完成。
如果环境中没有该应用的访问权限,需要联系工作区管理员以及GitHub仓库或组织所有者完成安装。Dan强调这一安装过程本身非常直接,真正的门槛在于权限审批链路。
手动触发一次安全审查
在PR页面中新建评论,直接@Codex并输入"do your security review",Codex就会对这次代码变更执行扫描。扫描完成后,PR评论区会出现来自Codex Review的摘要,结果显示在PR内部,开发者可以直接在PR中与这些结果交互。
演示中发现了一个跨站脚本(XSS)漏洞。接下来,Dan将PR链接粘贴到Codex中,要求它修复该评论指出的安全问题。Codex会分析代码库,生成修复方案,并将修复提交发布到PR中。回到PR页面下拉,可以看到Codex引入的commit。
修复之后还需要验证。再次@Codex执行安全审查,这次返回的结果是"No issues were found in this pull request"。
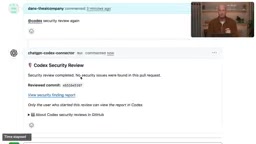
这条"发现—修复—复验"的闭环完全在PR工作流内完成,不需要切换工具或等待安全团队排期。
跨站脚本(XSS)是一种常见的Web安全漏洞,攻击者将恶意脚本注入网页,使其他用户在浏览时执行这些脚本,从而窃取Cookie、会话令牌或篡改页面内容。XSS通常分为存储型、反射型和DOM型三类,根源在于应用对用户输入未做充分的转义或过滤。在代码审查中,识别未净化的输入直接拼接进HTML、未使用安全模板引擎或缺少内容安全策略(CSP)等问题,是防范XSS的关键。Codex Security Reviews能在PR阶段扫描这类缺陷,正是因为其分析模型可以追踪数据流从输入到输出的路径。
从手动到自动:仓库级审查配置
手动触发适合零星检查,但团队真正需要的是每次提交都自动覆盖。进入Codex应用的Settings,滚动到底部的Code Review区域,这里集中配置Codex为PR提供的各类审查能力。
最下方是个人安全审查偏好(personal security review preferences)。开启后,自己打开的每个PR都会自动获得审查。触发时机可以设为PR创建时,或PR上的每次push;告警阈值可以按严重级别设定,手动和自动审查的阈值都能分别配置。
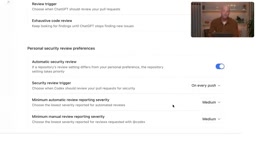
Dan随后关闭了个人偏好,转而演示仓库级配置——这更贴近多数组织的需求。在仓库设置中开启"review security vulnerabilities"开关,将审查节奏从"跟随个人偏好"改为"所有PR",这样无论谁创建PR,都会触发扫描。同样可以设置触发条件(仅PR打开时或每次push)以及告警阈值。
还有一个容易被忽略的细节:Codex会读取仓库中的agent markdown文件和security MD文件。这些是仓库级的指令集,用于帮助Codex理解该仓库的特殊约定与安全上下文,相当于给审查者提供了一份项目专属的检查清单。
Agent markdown文件是仓库中约定AI代理行为的指令文件,通常以自然语言描述项目结构、编码规范、安全要求和审查重点。Security MD文件则专门承载安全上下文,例如已知风险点、合规要求、依赖库的版本约束和敏感数据处理规则。Codex在审查时会读取这些文件,将其作为项目专属的检查清单,从而提升审查的针对性、降低误报。这类文件的质量直接决定了AI审查的准确度,因此建议团队将其纳入版本管理,并随项目演进持续维护。
自动化扫描实战验证
配置完成后,Dan用一个预置了若干漏洞的分支新建PR。PR创建后不久,Codex Security Review自动出现并开始分析,识别出的漏洞直接显示在PR中,无需任何人工触发指令。
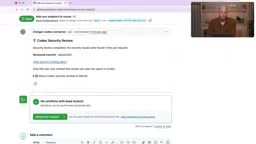
这一环节验证了自动化的实际效果:从PR创建到安全反馈出现,全程无需开发者主动操作,审查结果与代码变更在同一上下文中呈现。
这套流程的价值与边界
Codex Security Reviews把安全审查嵌入到开发者已经在用的工作流里,缩短了从发现漏洞到修复落地的时间。手动模式适合抽查与验证,仓库级自动模式则保证覆盖率,两者结合可以形成分层防护。
需要注意,演示中的审查质量依赖Codex对代码库的理解,security MD文件的质量会直接影响误报与漏报的表现。此外,仓库级配置需要相应的管理权限,落地前应与安全团队对齐告警阈值,避免高频低危告警造成噪声。对希望把安全左移到PR阶段的团队来说,这套配置流程提供了可直接复用的模板。
相关推荐
军事分析师拆解俄乌战略轰炸困局
军事分析师在Lex Fridman播客中解析俄乌战场:乌克兰地面表现达2023年夏季以来最佳,俄军则陷入收益递减并转向战略轰炸,但战略轰炸实现政治目标的历史记录并不理想。
微软AI智能体生产化六支柱框架解析
微软AI智能体生产化框架详解:卓越中心、治理、落地区、安全、AgentOps与优化六大支柱,附真实企业案例与可执行动作,帮助团队跨越从演示到生产的鸿沟。
Daybreak Blue 申请与启用全流程指南
本文基于官方演示视频,详细介绍Daybreak Blue的申请与启用流程,包括企业验证、用途说明、角色权限配置、用户访问验证以及API密钥创建,帮助网络安全团队快速接入前沿AI模型。