微软AI智能体生产化六支柱框架解析
微软提出六支柱框架,指出智能体上生产的瓶颈在架构与组织而非模型能力。
文章基于微软全球AI应用与智能体交付战略负责人Adelina Balasha的《Path to Production for Agents》系列课程,讨论AI智能体从演示走向生产环境的系统性障碍。作者指出,做出惊艳的演示很容易,但让智能体在成千上万人并发使用、工具执行真实动作、行为可能漂移的生产环境中稳定运行却很难。找到方法的团队约12周即可看到实际价值,未找到的团队一年后仍在挣扎或放弃。框架包含六个支柱:AI卓越中心、AI治理、AI落地区、AI安全与信任、AgentOps、解决方案优化,每个支柱对应一堵墙及3到4个可立即执行的动作,并以可复用智能体架构模式作为底层支撑。文中以银行、保险、零售等案例说明设立单一业务战略入口、发布参考架构等做法的效果。
AI智能体的演示很容易做得惊艳,但把它放进真实生产环境并持续稳定运行,却是另一回事。微软全球AI应用与智能体交付战略负责人Adelina Balasha在《Path to Production for Agents》系列课程中,基于与数百家客户和合作伙伴的合作经验,提出了一套从实验到规模化落地的六支柱框架。这套框架的核心判断是:阻碍智能体上线的几乎从来不是模型能力,而是架构与组织问题。
演示与生产之间的鸿沟
Balasha开篇点出一个普遍困境:做一个让会议室里所有人惊叹的AI演示很容易,把同一个智能体带进生产并保持良好运转却很难。数据显示,找到方法的团队大约12周(约3个月)就能看到实际价值,没找到方法的团队一年后仍在挣扎,或者悄悄放弃。
这个差距的来源不是模型不够新、不够大。生产环境意味着可能有成千上万人同时使用,行为不完全可预测,工具会执行真实动作,昨天还安全的回答明天可能就开始漂移。这些问题本质上是架构和组织层面的,因此是可以被解决的——只要有一套可遵循的路线图。
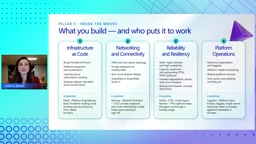
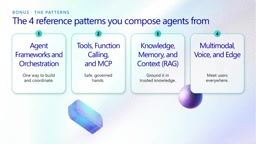
Balasha给出的框架包含六个支柱,每个支柱代表团队在通往生产之路上撞上的一堵墙,墙下有3到4个可以立即开始执行的实操动作。此外还有一个贯穿六个支柱的底层能力:可复用的智能体架构模式。
支柱一:AI卓越中心
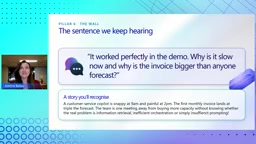
最常听到的一句话是:“我们有40个AI试点,没有一个在生产。”每个团队各做各的,领导层反复追问AI投资的回报,却没人能回答。一家银行在十几个团队中铺开了约40个试点,其中三个团队各自造了同一个政策问答机器人,季度评审时CFO只问了一个问题就难住了所有人。
破解这堵墙需要四个子项:业务战略对齐(决定做什么、为什么做)、技术方向(制定所有人遵循的标准)、赋能(把能力扩散出去而不是囤积)、社区与运营模式。
一家零售银行的做法是设立单一入口的业务战略委员会,任何智能体想法在投入哪怕一分钱之前都要走这个漏斗。第一个季度,委员会发现多个团队在重复建设同一用例并进行了合并,砍掉八个低价值实验,加速两个ROI清晰的用例。CFO的季度评审从此从“神秘账目”变成了“受管理的投资组合”,首个优先级智能体在10周内进入生产。
一家保险公司六个团队用六种方式造智能体,卓越中心发布了参考架构和经批准的模式目录,新项目从加速器克隆而不是从空白页开始。理赔团队需要文档分诊智能体时,几天就完成了交付,而不是几个月,且因为符合标准,运维团队无需返工即可接管。
衡量这个支柱是否见效的KPI很直接:一个想法多快能进入生产(理想约为三个月),以及有多少试点真正转化成了生产系统。
支柱二:AI治理
AI治理是让AI可信、可追溯的连接组织。常见的一句话是:“审计来了,我们说不清智能体做了什么。”监管者可能要求保险公司解释三个月前理赔分诊智能体为何做出某个决定,而团队往往无法还原当时用的是哪个提示词、哪个模型版本、智能体看到了什么数据、谁批准了操作。
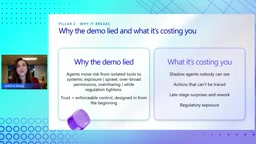
智能体把风险从孤立工具转移成了系统性暴露:权限扩散、过度共享、行为不可追溯。截图中的警示很直白:存在没人看得见的影子智能体。
影子智能体指的是未经IT或治理部门审批、由业务团队自行搭建并投入使用的AI智能体。它们通常借助低代码平台、公开API或本地脚本快速成型,绕过安全评审与日志接入,因而在资产清单上不可见,却真实接触企业数据和外部系统。影子智能体的风险在于权限不可控、行为不留痕、出事无法定责,一旦监管问询或数据泄露,企业难以还原其调用链。治理上的应对不是简单封禁,而是建立轻量登记与沙箱通道,让业务团队在可观测的前提下快速试验,从而把影子资产逐步纳入正式清单。
背景补充
**MCP(Model Context Protocol,模型上下文协议)**是一套用于标准化大模型与外部工具、数据源之间连接方式的开放协议。传统做法中,每个智能体要接入一个系统就得写一套私有集成,工具一多便形成维护负担;MCP把工具的能力描述、调用参数和返回结果统一成模型可理解的接口,使同一个工具可以被不同智能体复用,也让权限与审计集中在一层完成。对企业而言,MCP降低了工具接入的重复成本,并为治理提供了统一入口——哪些工具被哪些智能体调用,可以在协议层记录,而不是散落在各团队的代码里。这也正是框架编排与工具调用被列为可复用架构模式的原因。
相关推荐
军事分析师拆解俄乌战略轰炸困局
军事分析师在Lex Fridman播客中解析俄乌战场:乌克兰地面表现达2023年夏季以来最佳,俄军则陷入收益递减并转向战略轰炸,但战略轰炸实现政治目标的历史记录并不理想。
Codex Security:PR阶段自动拦截漏洞的配置指南
OpenAI工程师演示Codex Security PR Reviews:在GitHub PR阶段自动扫描安全漏洞、AI生成修复commit并复验,支持仓库级自动审查与告警阈值配置。
Daybreak Blue 申请与启用全流程指南
本文基于官方演示视频,详细介绍Daybreak Blue的申请与启用流程,包括企业验证、用途说明、角色权限配置、用户访问验证以及API密钥创建,帮助网络安全团队快速接入前沿AI模型。