Daybreak Blue 申请与启用全流程指南
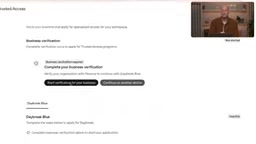
Daybreak Blue 访问配置指南:从企业验证到角色授权与 API 密钥启用。
本文基于官方演示视频,梳理网络安全团队申请并使用前沿 AI 模型 Daybreak Blue 的完整流程。首先是申请阶段:在管理控制台 Trusted Access 区域完成第三方 ID 验证、填写企业信息与预期用途表单,并接受服务条款。审批通过后在 Model 区域可见全局开关,但为避免全员默认开启,演示者改用 Roles 中的角色编辑覆盖实现按角色授权。随后以普通用户身份在 Codex 中验证:General 区域出现授权横幅,模型选择器出现 Daybreak 开关。最后为自动化场景配置 API:新建项目(默认项目不支持)、开启 Daybreak Blue、添加项目成员并创建限时密钥。全文强调合规、可追溯与最小权限原则。
网络安全团队如今可以申请使用前沿 AI 模型来增强防御能力,Daybreak Blue 正是为此设计。本文基于官方演示视频,梳理从企业验证、权限申请到用户级与 API 级访问配置的完整步骤,帮助你快速在环境中启用并验证访问权限。
申请前的准备:企业验证与用途说明
视频从管理控制台的 Trusted Access 区域开始。这里分为两部分:企业验证和 Daybreak Blue 的申请入口。点击“start verification for your business”后,系统会跳转到第三方验证服务,根据所在地区要求出示身份证明以完成 ID 验证。随后需要填写企业详细信息,提交后申请进入审核状态。
接下来还有几个必要步骤:填写预期用途表单、确认接受 Daybreak Blue 服务条款,然后正式提交访问请求。提交后状态会变为“审核中”,最终会转为已验证和已批准。整个流程强调合规与可追溯,企业需确保信息真实完整。
Trusted Access 是企业级 AI 平台中用于管控高风险或前沿模型访问权限的机制,通常要求组织先完成身份核验与合规审批,才可申请开通特定能力。ID 验证一般由第三方身份服务商(如 Persona、Onfido 等)承接,通过上传政府签发证件与活体检测确认申请人身份,验证结果回传平台后与组织账户绑定。服务条款的接受在合规层面意味着组织承诺遵守使用政策,例如禁止将模型用于攻击性用途,这也是网络安全类模型审批中常见的门槛。
在模型设置中启用 Daybreak Blue
申请通过后,下一步是到 Model 区域为环境开启模型访问。在页面底部可以看到 Daybreak Blue 的开关。但视频特别提醒:这里的开关会为工作区所有用户启用访问,而多数组织希望基于角色控制权限。因此演示者取消了这一全局操作,转而进入 Roles 区域。
在 Roles 中,演示者已经创建了一个角色并添加了用户。通过创建编辑覆盖(edit override),在其中单独开启 Daybreak Blue,保存后该角色成员即可通过此覆盖获得访问权限。这种方式实现了最小权限原则,避免全员默认开启。
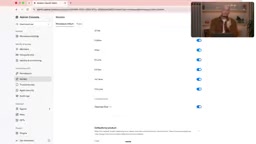
角色覆盖(role override) 是 RBAC(基于角色的访问控制)体系中的细粒度授权方式:在角色级别单独声明某项能力(如某个模型)的开启或关闭,覆盖组织级的默认设置。与全局开关相比,覆盖机制允许同一工作区内不同角色拥有不同模型权限,便于按岗位最小化授权。最小权限原则要求主体仅获得完成其职责所必需的最小访问范围,安全团队在引入前沿模型时尤其需要遵循,以降低模型被滥用或数据外泄的风险。
验证用户访问:Codex 中的授权状态
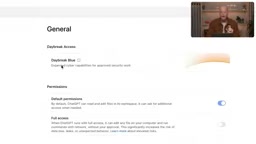
配置完成后,需要验证用户是否真正获得访问权限。演示者以普通用户身份进入 Codex,在用户设置的 General 区域顶部看到一条横幅,显示已获授权使用 Daybreak Blue。返回首页后,模型选择器中出现了 Daybreak 开关,用户可自行启用,从而在 Daybreak Blue 的控制下访问前沿模型。
这个验证步骤很关键,它确认了角色覆盖已生效,并且用户端界面能正确反映权限状态。
为自动化配置 API 密钥
对于需要构建自动化或 harness 的团队,还需要为 API 密钥授予访问权限。演示者导航到 platform.openai.com,进入项目管理。需要注意的是,默认项目无法开启 Daybreak Blue,因此必须新建一个项目。演示者创建了名为“Daybreak Blue”的项目,在项目设置底部成功开启了 Daybreak Blue 开关并保存。
接着在项目成员中添加演示成员,使其能够创建 API 密钥并与模型交互。最后创建新的 API 密钥,命名为“Daybreak Key”,设置一天后过期,点击创建即可。这样,自动化流程就能通过该密钥使用 Daybreak Blue 模型。
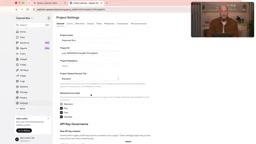
API 密钥是程序化调用模型的凭证,通常以项目为作用域进行管理,可设置过期时间以降低泄露后的风险窗口。平台往往对前沿模型设置项目级开关,要求显式开启后才允许该项目的密钥调用,这与组织级或角色级授权形成多层控制。项目成员机制决定谁能在该项目下创建、轮换或吊销密钥,因此添加成员时应遵循职责分离,避免密钥管理权限过度集中。
流程回顾与关键要点
整个流程可归纳为四个阶段:申请访问(企业验证、用途表单、服务条款)、环境配置(通过角色覆盖而非全局开关)、用户验证(Codex 中的授权横幅与模型选择器)、API 配置(新建项目、添加成员、创建密钥)。每个阶段都体现了对安全与权限控制的重视。
对于希望增强网络安全防御的组织,Daybreak Blue 提供了一条合规且可控的路径来接入前沿模型能力。按照上述步骤操作,即可在环境中顺利启用并验证访问。
相关推荐
军事分析师拆解俄乌战略轰炸困局
军事分析师在Lex Fridman播客中解析俄乌战场:乌克兰地面表现达2023年夏季以来最佳,俄军则陷入收益递减并转向战略轰炸,但战略轰炸实现政治目标的历史记录并不理想。
微软AI智能体生产化六支柱框架解析
微软AI智能体生产化框架详解:卓越中心、治理、落地区、安全、AgentOps与优化六大支柱,附真实企业案例与可执行动作,帮助团队跨越从演示到生产的鸿沟。
Codex Security:PR阶段自动拦截漏洞的配置指南
OpenAI工程师演示Codex Security PR Reviews:在GitHub PR阶段自动扫描安全漏洞、AI生成修复commit并复验,支持仓库级自动审查与告警阈值配置。