从Atlas实验到Airlock:AI Agent治理的产品化之路
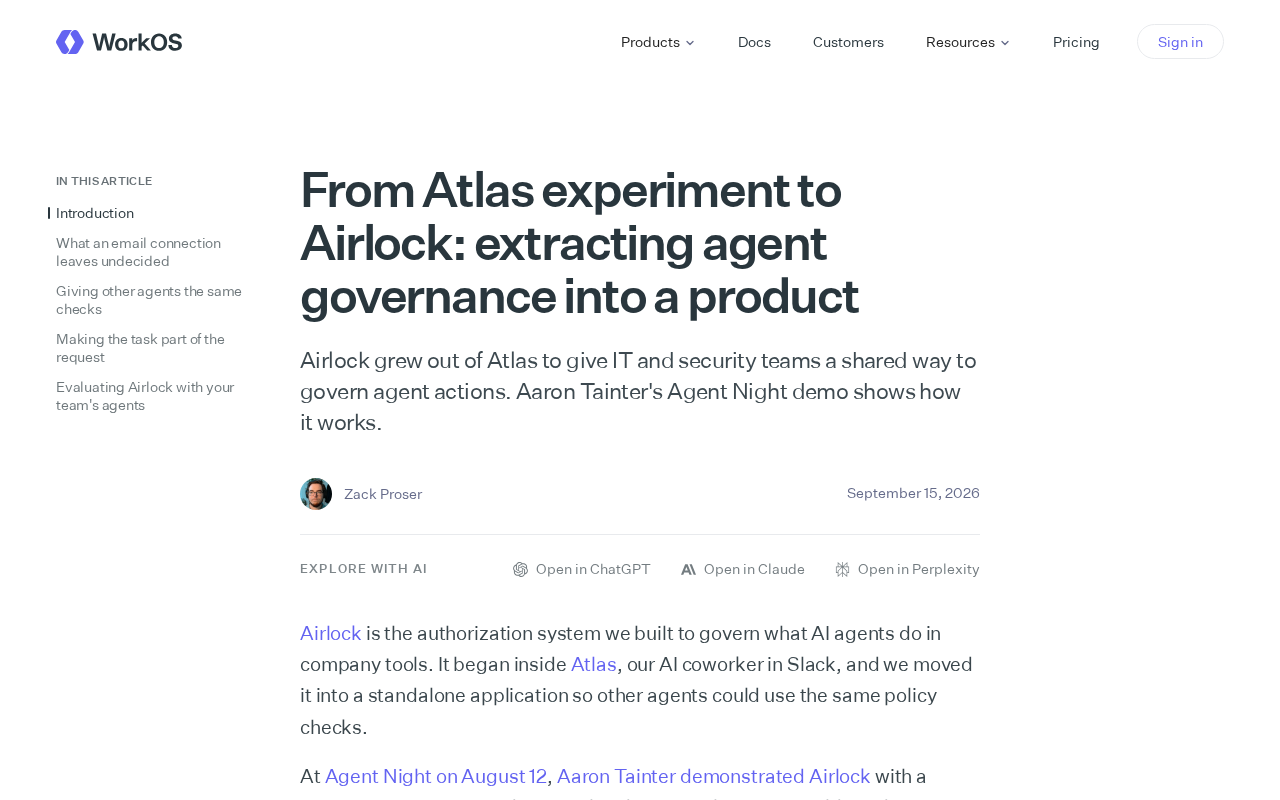
Airlock从内部实验Atlas演化而来,为企业提供AI Agent行为的实时治理与管控框架。
随着AI Agent在企业场景中落地,如何管控其自主行为已成为不可回避的基础设施问题。Airlock由内部实验项目Atlas演化而来,旨在为IT与安全团队提供一套统一的Agent动作治理方案,弥补两者之间因Agent动态行为特性而产生的协作断层。其核心逻辑是将治理能力嵌入Agent执行链路,实现对每一个动作的实时评估与管控,而非事后审计。文章指出,阻碍企业大规模部署Agent的关键障碍并非模型能力,而是可控性缺失,Airlock所代表的治理层将成为企业AI技术栈中不可或缺的组成部分,如同今日的身份认证与访问控制系统一样基础。
当Agent开始自主行动,治理成为刚需
随着AI Agent从概念走向企业落地,一个被长期忽视的问题正浮出水面:当智能体能够自主执行操作时,谁来监管它们的行为?Airlock正是为回答这个问题而生的产品——它脱胎于名为Atlas的内部实验,目标是为IT与安全团队提供一套统一的Agent行为治理框架。
这一演进路径本身颇具代表性。许多企业级工具最初都以实验项目的形式出现,用于验证某个技术假设,随后在真实需求的推动下逐步产品化。Atlas到Airlock的转变,反映出Agent治理已经从"锦上添花"变成了企业部署AI系统时的"基础设施"。
Airlock解决的核心痛点
IT与安全团队的协作断层
在传统的软件权限管理中,IT团队负责资源分配,安全团队负责风险审计,两者往往通过静态的权限清单协作。但AI Agent引入了新的复杂性:它们的行为是动态的、上下文相关的,甚至可能在运行时决定调用哪些工具、访问哪些数据。
Airlock的设计理念是为这两个团队提供"一种共享的方式(shared way)"来治理Agent的动作。这意味着治理不再是事后审计,而是嵌入到Agent执行链路中的实时控制。当一个Agent尝试执行某项操作时,治理层可以基于预设规则决定放行、拦截或要求人工确认。
AI Agent的"动态行为"之所以带来新的治理挑战,根本原因在于其行动空间的不确定性。传统软件执行预定义的代码路径,权限边界可以在部署前静态声明;而基于大语言模型的Agent会根据任务上下文即时规划步骤,可能调用数十种工具的任意组合——发送邮件、查询数据库、触发API、修改文件——且每次执行路径都可能不同。这种特性使得"最小权限原则"在Agent场景下极难实施:你无法提前穷举它可能需要的所有权限,但又不能为了方便而赋予它过度的访问能力。更复杂的是,多Agent系统中一个Agent可以调用另一个Agent,权限传递链条进一步模糊了责任边界。这正是传统RBAC(基于角色的访问控制)体系无法直接迁移到Agent治理领域的原因所在。
从实验到产品的抽象过程
将Atlas的能力"抽取(extracting)"成独立产品Airlock,本质上是一次能力的解耦与泛化。实验阶段的治理逻辑往往与特定场景深度绑定,而产品化则要求把这些逻辑抽象成可复用、可配置的通用组件,让不同企业、不同Agent场景都能使用同一套治理机制。
这种抽象是Agent基础设施成熟的标志。当治理能力可以独立于具体Agent应用而存在时,企业才能在不重写业务逻辑的前提下统一管控所有智能体。
Agent Night演示揭示的运作机制
Aaron Tainter在Agent Night上的演示展示了Airlock的实际工作方式。虽然公开信息有限,但从产品定位可以推断其核心运作逻辑:Agent的每一个动作都需要经过治理层的评估,安全团队定义策略,IT团队配置资源边界,两者共同构成对Agent行为的护栏。
这类演示的价值在于把抽象的"治理"概念转化为可视化的操作流程,让企业决策者直观理解:部署Agent不等于失控,通过合适的工具,智能体的自主性与企业的安全要求可以兼得。
为什么Agent治理是下一个关键战场
当前AI领域的焦点大多集中在模型能力和Agent的自主性上,但真正阻碍企业大规模部署Agent的往往不是能力不足,而是可控性缺失。企业无法接受一个可能越权访问数据、执行未授权操作的黑盒系统。
Airlock所代表的Agent治理层,填补的正是这一空白。它把"信任"这个抽象命题转化为可执行、可审计的技术方案。可以预见,随着Agent应用规模扩大,类似的治理工具将成为企业AI技术栈中不可或缺的一环——就像今天没有企业会在没有身份认证和访问控制的情况下部署关键系统一样。
Agent治理工具在技术架构上通常以"拦截层(interception layer)"的形式介入Agent的执行链路,具体实现方式包括:在工具调用(tool call)前插入策略评估逻辑、对Agent输入输出进行语义过滤、记录完整的动作日志以支持事后审计,以及设置"人在回路(human-in-the-loop)"节点——即在高风险操作执行前暂停并请求人工确认。这一思路与企业安全领域的"零信任架构(Zero Trust)"理念高度契合:不默认任何实体的可信度,每次动作都需独立验证。对于企业合规团队而言,动作日志的可审计性同样至关重要,它决定了当Agent出现误操作时,企业是否有能力还原事件链条并证明尽职审查。
小结
Airlock从Atlas实验演化为独立治理产品的过程,是AI Agent走向企业级成熟的一个缩影。它提醒我们,Agent的价值释放不仅取决于模型有多聪明,更取决于我们能否放心地让它行动。治理,正在成为Agent时代的底层能力。
相关推荐
HuggingFace开始内容审查?下架模型引发社区争议
HuggingFace下架一个标注「用于网络攻击」的去审查GLM模型,引发开源社区关于内容审查的争议。本文梳理事件始末,分析abliterated模型的敏感性,以及平台治理透明度这一真正痛点。
Cayu:构建长周期领域智能体的开源Python框架
Cayu 是一个用于构建领域专用、长周期 AI 智能体的开源 Python 框架。它让开发者围绕工具、知识与业务规则组装 harness,并提供集成的持久化运行时处理会话、状态、恢复、审批与可观测性。本文解析其核心思路与落地场景。
社交媒体真的在伤害青少年吗?一场悬而未决的科学争论
社会心理学家乔纳森·海特在《焦虑的一代》中将青少年心理健康下滑归咎于社交媒体,但这一论断在学术界引发分歧。本文探讨相关性与因果关系的争议,以及这场辩论对公共政策的现实意义。