Custos:用策略与审批治理AI智能体的安全网关
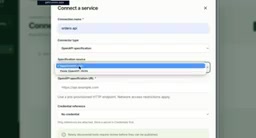
Custos在AI智能体与企业工具之间插入治理网关,集中执行访问策略、自动发现API并记录完整审计轨迹。
随着AI智能体获得越来越多企业工具的访问权限,分散式的访问控制正在失控。Custos通过在AI智能体与其调用的工具之间引入独立治理层来解决这一问题:它读取服务的OpenAPI规范自动发现可用工具,再通过集中定义的策略决定哪些操作被允许、在何种条件下允许,而非将授权决策权下沉到各个底层应用。每一次请求都会经过策略评估,结果连同请求上下文一起记录为审计事件,形成可追溯的活动历史。凭证、API密钥和组织设置也在同一控制平面统一管理,确保安全模型随智能体规模扩展而不碎片化。其核心理念是将问题从"是否信任某个AI智能体"转换为"这个智能体被允许做什么",以明确规则替代模糊信任。
AI智能体正在成为企业与内部系统交互的强大方式。当这些智能体获得越来越多工具和API的访问权限时,一个核心难题随之而来:组织如何控制它们能访问什么、被允许做什么、以及这些操作如何被追踪?Custos正是为解决这一难题而生——它作为AI智能体与其调用工具之间的安全与治理网关,提供集中化的身份认证、访问策略、审批和可审计能力。
把治理层放在AI与工具之间
传统做法往往把访问控制的决策权交给底层应用本身,但随着智能体数量和可调用工具的激增,这种分散式管理很快失控。Custos的核心思路是:在AI智能体和企业工具之间插入一个独立的治理层,把"这个工具能不能被调用"的决策权收归到中央控制平面。
从Custos的仪表盘出发,团队可以统一管理工具、策略、审计事件以及其他安全控制。这意味着安全模型不再依赖每个应用各自的实现,而是有了一个可以横向观察和管控的入口。
通过OpenAPI规范自动发现工具
在演示中,Custos连接了一个订单API(Orders API)。接入时无需人工逐一定义每个操作,只要提供该服务的OpenAPI规范,Custos就能读取规范并理解服务暴露出的工具。
规范处理完成后,系统会提示连接已成功发现,并列出该服务可用的工具——例如示例中的 get_order 操作。这种基于规范的自动发现机制,大幅降低了接入成本:服务有多少能力,网关就能识别多少,不必担心遗漏或手工维护的出错。
不过,发现工具并不等于授权使用。这是Custos设计中一个关键的区分点——API暴露了某个工具,但是否真正可用,由策略说了算。
OpenAPI规范(原称Swagger)是一种用于描述RESTful API的标准格式,以JSON或YAML文件的形式列出服务的所有端点、请求参数、响应结构和认证方式。它已成为API文档和互操作性的行业标准,绝大多数现代后端框架都支持自动生成OpenAPI规范文件。对于Custos这类网关产品而言,OpenAPI规范是天然的"工具目录"——只需一份机器可读的规范文件,就能自动枚举出服务暴露的全部操作,而无需人工逐一录入。这使得新服务的接入可以做到近乎零配置,同时规范文件的更新也可以同步反映到网关的工具列表中,降低人工维护的滞后和出错风险。
策略执行:谁能做什么,在什么条件下
工具被发现之后,下一步是为订单服务配置策略。演示中创建了一条名为"read orders"的策略,并选定该策略所要控制的工具。在这里可以精确定义:允许哪些操作、谁能访问、以及在什么条件下访问。本例显式地放行了 get_order 操作。

这一步体现了Custos的治理哲学:访问权限由策略治理,而不是完全交由底层应用自行决定。配置完成后,团队可以审查条件并发布策略,此时Custos便对该工具的访问方式有了明确规则。

值得强调的是,Custos不只是坐在API前面转发流量。它会根据预先定义的策略对每一个请求进行评估,让团队拥有一个集中控制AI工具访问的地方。换句话说,网关不是透明的通道,而是一个带判断力的裁决者。
可审计:记录每一次行为的上下文
治理不仅关乎"拦截",更关乎"可追溯"。通过审计事件(audit events),Custos提供关于每个事件的详细信息,包括请求的上下文以及与之相关的安全决策。

这就在网关内部建立起一段可追溯的活动历史。团队不再只是知道"某个API被调用了",而是能看清这次调用前后究竟发生了什么——请求来源、决策依据、放行或拒绝的原因。对于合规审计和事后排查来说,这种可见性至关重要。
在AI智能体的安全场景中,"可审计性"(auditability)的重要性往往超过传统软件系统。这是因为AI智能体的决策过程本身具有一定的不透明性——同样的输入在不同上下文下可能触发不同的工具调用序列,事后若无完整的请求日志,几乎无法还原"智能体究竟做了什么、为什么这样做"。合规框架(如SOC 2、ISO 27001以及各类行业监管要求)通常要求企业能够证明其系统访问受到了适当控制,并且关键操作有完整记录可供审查。对于AI原生系统,这意味着审计日志不仅要记录"谁在何时调用了什么API",还需要捕获触发该调用的上下文——例如来自哪个智能体会话、基于哪条策略放行或拒绝,以及相关的请求载荷。Custos将这一层记录内置于网关,使得审计能力与业务逻辑解耦,不依赖各个下游应用各自实现日志。
集中管理,随规模扩展
Custos的管控范围并不局限于单个API连接。凭证管理、组织级别设置、API密钥等都可以在同一个控制平面统一处理。这意味着当工具和AI智能体的数量不断增长时,安全模型依然可以被集中维护,而不会随着规模膨胀而碎片化。
结语:从"是否信任"到"允许做什么"
Custos背后的核心理念在于:AI智能体可以访问企业工具和API,但这种访问不必是失控的。通过在中间加入治理层来执行策略、控制访问并生成可审计记录,问题的提法被悄然改变了。
与其纠结"是否应该信任某个AI智能体去使用企业工具",更好的问题是——"这个智能体被允许做什么"。而借助Custos,这些规则可以被集中定义并强制执行。随着企业级AI智能体的大规模落地,这类治理网关或将成为AI基础设施中不可或缺的一环。
相关推荐
AWS MCP Server新增6大区域:AI编程智能体的基础设施提速
AWS将托管MCP服务器扩展至新加坡、悉尼、东京、爱尔兰、伦敦和俄勒冈六个新区域,为AI编程智能体提供统一接口发现、调用和运维AWS服务,降低延迟并满足数据驻留需求。
Qwen模型凭空生成阿里云签名URL:幻觉还是数据外泄隐患?
Reddit用户报告Qwen模型在工具调用中凭空生成指向阿里云OSS的签名URL,引发数据外泄担忧。本文结合多份独立报告,分析这究竟是训练数据导致的模型幻觉还是安全风险,并给出Agent工具调用的安全防护建议。
多模态AI转录开罗genizah:右向左语言的VLM微调实践
一篇技术文章探讨如何通过微调多模态视觉语言模型(VLM)自动转录开罗genizah中世纪手稿,解决希伯来语等右向左语言的OCR难题,为数字人文研究提供新工具。