当NSA都介入:开源CVE与API密钥劫持背后的AI供应链危机

PHP 9.2 分漏洞与 Railway、OpenCode 入侵同日爆发,AI 加速利用、API 密钥成黑市目标。
文章拆解了同一天发生的两类安全事件:一类是 PHP 核心 9.2 分漏洞等 CVE 公开披露,FBI 罕见敦促修补或下线,ChainGuard 提前发布镜像打破披露禁运;另一类是 Railway 和 OpenCode 遭遇的真实入侵,攻击者窃取 API 密钥并破坏部署环境。作者指出,AI 代理能快速分析补丁并生成利用代码,显著压缩了从修复到攻击的脆弱窗口;而 API 密钥黑市的需求源自被限制访问的模型蒸馏方,使所有托管密钥的平台成为攻击目标。文章还驳斥了“PHP 占 70% 网站”的误导性统计,强调真实风险集中在无人维护的遗留站点,并给出开发者防御清单。
当漏洞日变成“大屠杀日”
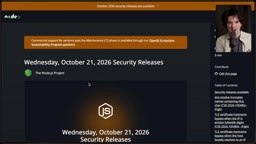
一天之内,Node、GitLab、PHP、Quick、Light LLM 等多个开源项目被曝出严重漏洞,FBI 甚至罕见地发推敦促组织立即修补或下线系统。话说回来,Railway 和 OpenCode 遭遇了真实的入侵事件:API 密钥被窃取、部署环境被破坏。YouTube 科技博主在视频中直言,这是“软件史上最史无前例的日子之一”。
但更值得关注的是,这两类事件被大量讨论混为一谈。CVE 是已知漏洞的公开披露,而 Railway 和 OpenCode 是真实的攻击事件。它们都很糟糕,但糟糕的方式完全不同。本文尝试把两条线索拆开,并解释一个正在成形的结构性风险:AI 模型对漏洞利用的加速,以及 API 密钥黑市对托管平台的系统性威胁。
CVE 侧:PHP 漏洞为何惊动 FBI
PHP 的 9.2 分漏洞与“PHP to shell”
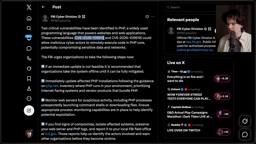
据视频引用的 FBI 推文,PHP 核心存在可被远程利用的内存漏洞,攻击者可借此获得 root 访问权限,俗称“PHP to shell”。两个漏洞的 CVSS 评分均为 9.2。FBI 的建议很直接:立即按 php.net 指引升级;若无法立即更新,将系统下线;优先清点面向互联网的 PHP 实例。
更棘手的是,PHP 基金会指出 ChainGuard 提前数小时发布了修补后的容器镜像,打破了协调披露的禁运期。这意味着攻击者在其他发行版还在准备更新时,就已经可以研究修复代码。在 AI 代理可以快速分析补丁并生成利用的时代,披露窗口的每一小时都变得极其昂贵。
CVSS(通用漏洞评分系统) 是业界广泛采用的漏洞严重性量化框架,由 FIRST 组织维护,评分范围 0–10。9.2 分属于“严重”级别,通常意味着漏洞可被远程利用、无需用户交互、且能导致权限提升或代码执行。CVSS 分数越高,组织越应将其视为紧急安全事件而非普通版本迭代。需要注意的是,CVSS 衡量的是漏洞本身的技术严重性,并不直接反映特定环境下的实际风险——一个 9.2 分漏洞若只影响内网隔离系统,其业务影响可能低于一个 7.0 分但暴露在公网的漏洞。因此 FBI 的建议中特别强调“优先清点面向互联网的 PHP 实例”,这正是将通用评分与资产暴露面结合的风险管理思路。
Coordinated Disclosure(协调披露) 是安全社区长期形成的漏洞披露规范:发现者先私下通知厂商,双方约定一个禁运期(embargo),在此期间厂商准备补丁、发行版同步更新,禁运期结束后再公开细节。禁运期的存在是为了给防御方留出修补窗口,避免攻击者在补丁可用前就掌握利用方法。ChainGuard 提前发布修补镜像,等于在禁运期内泄露了“修复代码”这一关键线索——攻击者可以对比新旧代码定位漏洞点,进而逆向构造利用。在 AI 代理能快速分析补丁的时代,这种提前泄露的代价被显著放大。
模型正在压缩“漏洞窗口”
视频作者提出了一个关键概念:脆弱窗口。它由漏洞的明显程度、补丁分发速度、利用难度和攻击者获得的访问权限共同决定。过去,发现补丁、理解补丁、编写利用、抢在更新前分发,需要大量人工。现在,代理可以逐条审查提交,识别安全相关变更,并直接生成针对旧版本的利用代码。
一个佐证是:这些 PHP 漏洞并非由最前沿模型发现,而是由 GPT 5.6 级别的模型发现。同时,Wiz 团队独立发现了相同漏洞。多源交叉验证表明,漏洞发现能力正在扩散,而非集中于少数安全团队。这也削弱了“私有披露足以防止大规模利用”的传统假设。
AI 代理(AI Agent) 在这里指的是能够自主执行多步任务的模型系统:它可以读取代码仓库的提交记录、识别安全相关变更、理解补丁逻辑,并生成针对旧版本的利用代码。与传统“人工审计 + 手工编写 exploit”相比,代理的优势在于不知疲倦地逐条审查提交、跨版本比对差异,并将“从补丁到利用”的时间从数天压缩到数小时甚至更短。这正是“脆弱窗口”被压缩的技术机制。
值得区分的是“漏洞发现”与“漏洞利用”两个环节。GPT 5.6 级别模型发现 PHP 漏洞,说明模型在代码审计和模式识别上已具备实用能力;而代理生成利用代码,则进一步打通了从发现到武器化的链条。Wiz 团队的独立发现与模型发现形成交叉验证,意味着漏洞发现能力正在从少数安全研究团队扩散到更广泛的参与者——包括潜在的攻击者。这削弱了“私有披露足以防止大规模利用”的传统假设,因为发现门槛降低后,漏洞被多方独立找到的概率上升,披露禁运期被突破的风险也随之增加。
70% 网站用 PHP?这个数字需要降温
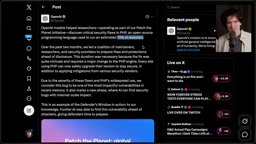
视频中对“PHP 运行 70% 网站”的说法做了有力反驳:按 URL 数量统计会把大量无流量、无人维护的站点算进去。真正承载现代流量的服务——YouTube、GitHub、Twitter、Railway——大多不是 PHP。风险的真实分布不在“PHP 占比”,而在“无人维护的遗留站点”。这些站点一旦被攻破,影响的是数据保存和僵尸网络,而不是主流互联网的即时崩溃。
攻击侧:Railway 与 OpenCode 为何被盯上
被窃的不是数据,是 API 密钥
OpenCode 遭入侵后,攻击者获取的是用户自带(BYOK)的 Anthropic、OpenAI、Gemini 等 API 密钥。开发者报告称,密钥在几分钟内被消耗,金额从数百到数千美元不等,部分 OpenAI 账户被暂停。OpenCode 随后与模型厂商协作退款、恢复账户并自动轮换密钥。
Railway 的事件类似但更严重:攻击者访问了加密的环境变量,并解密了部分内容,其中可能包含 API 密钥和数据库凭据。同时部署服务长时间不可用。视频作者从凌晨 1 点到下午 5 点半无法重新部署,情绪激烈地批评 Railway 的运维能力,并明确表示将重新考虑关键软件的托管选择。
为什么黑市对 API 密钥有需求
一个反直觉的问题是:密钥很快会被轮换,为什么还要偷?视频给出的答案是模型蒸馏。希望训练接近前沿能力的模型、但被 Anthropic 和 OpenAI 限制访问的团队,需要大量高质量推理数据。直接购买会被封禁,身份验证和用量阈值也在收紧,因此“别人的密钥”成为低成本、可抛弃的数据生成通道。
这形成了一条下游效应链:模型厂商限制销售 → 蒸馏需求转向黑市 → 托管平台成为目标 → 普通开发者的密钥和账单被卷入。视频作者判断,所有托管 API 密钥的平台现在都是攻击目标,因为需求足够大、转售足够便宜、追责足够困难。
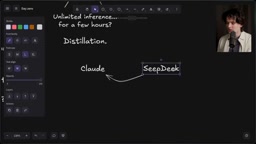
模型蒸馏(Model Distillation) 是一种用强模型(教师模型)的输出来训练较弱模型(学生模型)的技术:学生模型学习模仿教师的推理过程和回答分布,从而以较低成本获得接近前沿能力的表现。蒸馏的关键原料是大量高质量的推理数据——即教师模型对各类问题的详细回答。对于被 Anthropic、OpenAI 限制访问或用量阈值的团队,直接调用 API 生成数据会被封禁;而购买“别人的密钥”则可以低成本、可抛弃地获取推理数据,密钥被封后换一把即可。
BYOK(Bring Your Own Key) 是 OpenCode 等开发者工具采用的模式:用户将自己的模型厂商 API 密钥配置到工具中,工具代为调用。这种模式对用户友好,但也意味着密钥集中存储在第三方平台的环境变量里,一旦平台被入侵,攻击者可以批量获取大量有效密钥。Railway 事件中加密环境变量被解密,同样暴露了托管平台作为“密钥聚合点”的系统性风险。黑市对 API 密钥的需求,本质上是对“可抛弃的推理额度”的需求,这解释了为什么密钥即使很快被轮换,仍然值得被窃取。
开发者的现实防御清单
面对这两类风险,行动比焦虑有用。以下措施来自视频中的建议和事件本身暴露的弱点:
- 把依赖更新当作安全事件处理,而不仅仅是版本迭代。Node、GitLab、PHP 等项目的安全发布应优先排期。
- 为 API 密钥设置独立账户、用量上限和快速轮换机制。不要把所有密钥放在同一个托管平台的环境变量里。
- 监控异常用量。OpenCode 和 Railway 的受害者中,很多人是在账单飙升后才发现问题。
- 对遗留站点做资产清点。无人维护的 PHP/WordPress 实例应下线或隔离,而不是放任其成为攻击跳板。
- 关注披露禁运期的执行质量。ChainGuard 提前发布镜像的案例说明,供应链上的每一个环节都可能提前泄露补丁信息。
多源视角下的共识与分歧
综合视频作者、FBI 公告、PHP 基金会声明以及 Wiz 的独立发现,可以形成几个高置信度判断:PHP 漏洞严重且已被在野关注;协调披露的禁运期容易被打破;AI 代理显著压缩了从补丁到利用的时间。
分歧在于对 Railway 事件的归因。视频作者将长时间部署不可用部分归咎于平台运维能力,而非单纯黑客攻击;这一判断来自单一信源的个人体验,需要更多独立证据。另一个争议点是 Anthropic 限制销售的政策动机:视频作者认为既有安全考量也有保护垄断的成分,这属于观点而非事实。
无论立场如何,一个结论是清晰的:API 密钥已经成为 AI 供应链上的高价值资产,而托管平台的安全边界不再只是“保护用户数据”,还包括“保护用户被滥用的推理额度”。这场危机不会很快结束,但至少可以从轮换第一把密钥开始。
相关推荐

Workbuddy零基础入门:桌面AI智能体如何落地工作流
Workbuddy桌面AI智能体零基础教程解读:从安装、积分领取到文件管理与自动化工作流搭建,对比CodeX的适用场景与成本差异,帮助职场人完成从AI提问者到AI管理者的思维转变。

OpenAI智能体新栈:计算机操作、决策API与超速工作流
OpenAI Dev Day发布智能体新栈:Computer Use操作速度超越普通人,Decisions API基于Luna实现极低延迟分类,Agents API开放同源计算机操作能力,GPT-6.1 Sol成本仅为Astra七分之一。本文梳理核心更新、实测数据与开发者落地要点。

梁文峰开源推理框架DeepInfo,硬刚美国禁令
DeepSeek在开源模型后再开源推理框架DeepInfo,包含GPU/CPU交叉流水线、小模型预判大模型复核、华为昇腾与英伟达芯片全面适配等技术,直面美国联邦禁令。本文解析其对AI产业落地的意义与开源策略。