堆溢出叠加SSO配置失误:OpenAI内部代码库如何被攻破
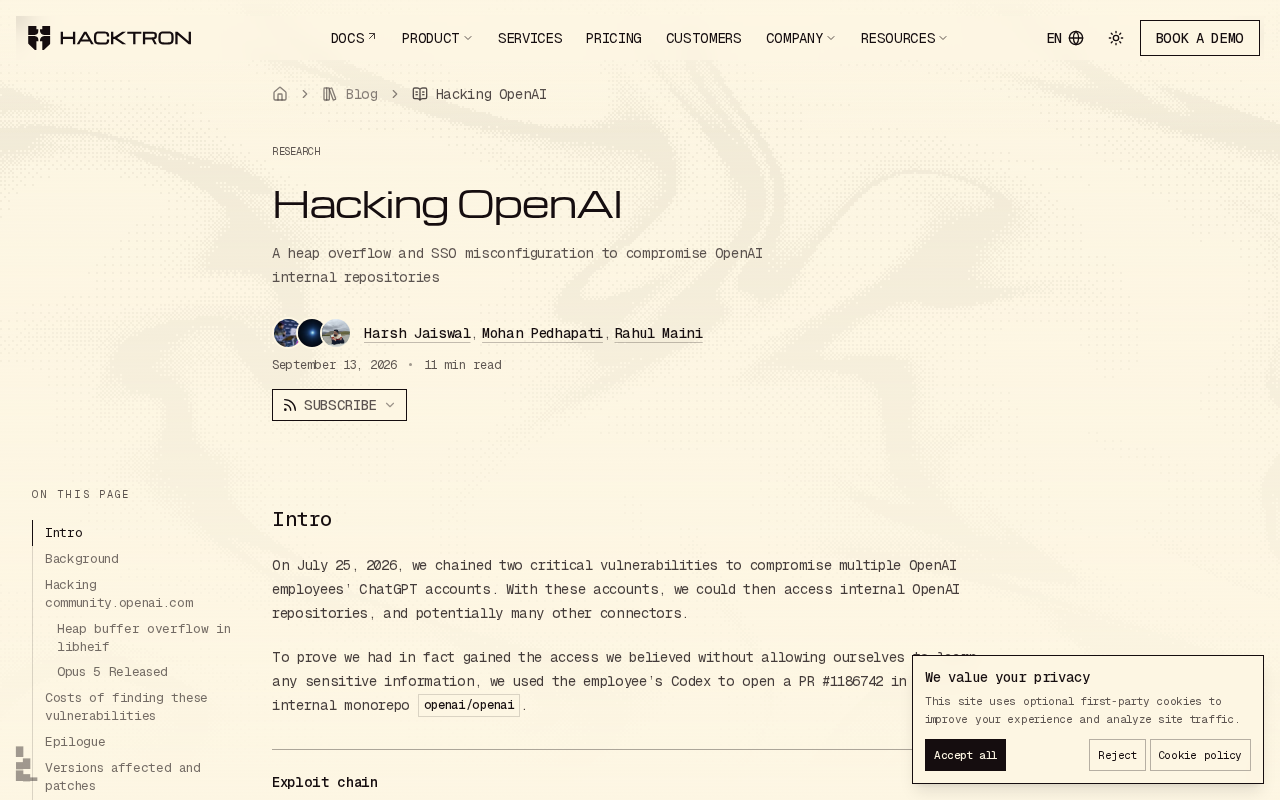
安全研究团队通过堆溢出与SSO配置错误两漏洞组合,成功突破OpenAI内部代码库防线。
安全研究团队 Hacktron.ai 披露了一项针对 OpenAI 内部系统的研究:通过将堆溢出(heap overflow)漏洞与单点登录(SSO)配置错误串联利用,最终获得了对 OpenAI 内部代码仓库的访问权限。此案例的技术核心是"漏洞链"思路——单独评估时可能被定级为低危的两个漏洞,组合后形成了严重的攻击路径。事件在 Hacker News 引发广泛讨论,折射出业界对 AI 头部公司安全防护实际水平的关切。内部代码库涉及训练管线、模型架构与密钥凭证等高价值资产,一旦泄露后果远超普通企业。该案例的警示意义在于:模型能力的领先不代表工程安全的领先,纵深防御、身份基础设施定期审计以及基于漏洞链视角的红队演练,是任何依赖复杂云环境的组织不可忽视的安全基础。
事件概述
安全研究团队 Hacktron.ai 披露了一起针对 OpenAI 内部系统的安全研究案例。研究人员通过组合利用两个独立的漏洞——一个内存层面的堆溢出(heap overflow)漏洞与一个单点登录(SSO)配置错误——最终获得了对 OpenAI 内部代码仓库的访问能力。
该报告发布后在 Hacker News 上迅速登上热门,获得 344 点赞和超过 130 条评论,反映出社区对头部 AI 公司安全防护现状的高度关注。作为掌握前沿模型权重、训练代码与商业机密的机构,OpenAI 的内部代码库一旦暴露,其潜在影响远超普通企业。
两类漏洞的组合威胁
这起案例的技术核心在于**漏洞链(exploit chain)**的思路——单个漏洞可能危害有限,但当多个低估的弱点被串联起来,攻击面就会被急剧放大。
堆溢出:经典但依然致命
堆溢出属于内存安全类漏洞,攻击者通过向堆内存写入超出分配边界的数据,破坏相邻内存结构,进而可能实现任意代码执行或控制程序流程。尽管现代系统普遍部署了 ASLR、堆隔离等缓解措施,但在特定的解析逻辑或第三方组件中,这类漏洞依旧屡见不鲜。它提醒我们,即便是以 AI 能力著称的公司,底层基础设施仍逃不开传统软件安全的老问题。
堆溢出的危害之所以持续存在,与现代软件生态的复杂性密切相关。许多 AI 基础设施底层依赖 C/C++ 编写的高性能组件——包括数值计算库(如 BLAS/LAPACK)、图像/音频解析器、序列化框架(如 Protocol Buffers 的 C 扩展)等——这些组件历史悠久、代码量庞大,往往难以进行全面的安全审计。ASLR(地址空间布局随机化)和堆隔离(heap isolation)能提高利用难度,但并非无法绕过:攻击者可借助信息泄露漏洞获得内存布局,或利用确定性的内存分配模式规避随机化。近年来,Rust 等内存安全语言逐渐被引入关键基础设施(如 Linux 内核、Android 系统组件),以从语言层面消除这类漏洞,但存量 C/C++ 代码的迁移是一个长期工程,短期内堆溢出仍将是高价值目标的攻击面之一。
SSO 配置错误:身份边界的裂缝
相比内存漏洞的技术门槛,SSO 配置错误往往是更隐蔽也更普遍的风险来源。单点登录本意是简化身份管理、统一认证入口,但一旦配置不当——例如信任了不该信任的身份提供方、缺少必要的租户校验、或回调地址校验松散——就可能让攻击者绕过认证边界,冒充合法用户访问内部资源。
在本案例中,正是 SSO 层面的疏漏与内存漏洞相互配合,才让研究人员突破了通往内部代码库的最后一道防线。
SSO 配置错误的常见根源值得具体了解。在基于 OAuth 2.0 / OIDC(OpenID Connect)的典型 SSO 架构中,高频出现的配置缺陷包括:回调地址(redirect_uri)校验过于宽松,允许攻击者将授权码重定向到恶意端点;缺少 state 参数校验,导致 CSRF 攻击可伪造授权流程;多租户场景下未校验 issuer(身份提供方),使攻击者可用其他租户的合法 Token 冒充目标租户用户;以及过度信任第三方 IdP(身份提供方),一旦 IdP 侧出现账号枚举或弱密码问题,下游所有服务均受波及。与内存漏洞不同,SSO 配置错误通常不会触发任何功能异常,常规的集成测试和监控无法发现,只有针对认证流程的专项安全评审才能有效识别。
为什么这值得整个行业警惕
AI 公司的安全防护常被外界默认为“高标准”,但这起研究揭示了一个现实:模型能力的领先并不等同于工程安全的领先。内部代码库中往往包含训练管线、数据处理逻辑、密钥凭证乃至模型架构细节,这些资产的价值使其成为高价值攻击目标。
从防御角度看,这个案例带来几点直接启示:
- 纵深防御不可省略:即使单个漏洞被评估为低危,也应假设它可能成为攻击链的一环。
- SSO 与身份基础设施需定期审计:认证配置的错误往往不会在功能测试中暴露,只有专门的安全审查才能发现。
- 内存安全仍需重视:在追逐 AI 前沿的同时,传统的 C/C++ 组件、解析器等仍是攻击者的重点关注对象。
负责任披露与社区反响
从报告的公开形式看,这属于安全研究性质的披露,目的在于推动被测系统修复问题、并向行业分享攻防思路。Hacker News 上的高讨论热度也说明,社区既关心技术细节,也在反思头部 AI 机构在快速扩张过程中,安全体系是否跟上了业务节奏。
需要说明的是,本文基于公开的研究博客与讨论摘要整理,具体的漏洞利用细节、影响范围与修复情况以 Hacktron.ai 原始报告为准。对于安全从业者而言,这类真实攻防案例的价值不在于复现攻击,而在于理解漏洞如何被组合、以及如何在自身系统中提前堵住类似的裂缝。
结语
这起针对 OpenAI 内部代码库的研究,是一堂关于“组合风险”的公开课。堆溢出代表底层内存安全的老命题,SSO 配置错误代表现代身份基础设施的新挑战,二者的结合再次印证了安全防护的木桶效应——决定系统安全上限的,往往是那块最不起眼的短板。对所有依赖复杂云基础设施与统一认证体系的组织来说,持续的安全审计与漏洞链视角的红队演练,已不再是可选项。
相关推荐
OpenCode 入门到实战全攻略:AI编程工具安装与配置指南
OpenCode 是一款开源 AI 编程工具。本文梳理其入门到实战全流程:桌面端与 WSL 两种安装方式、模型与规则配置、Agent 分类、自定义命令工具、MCP 服务集成及 SQL 复用,助你系统上手 OpenCode。
10美元AI编程套餐怎么选?Go与Code额度对比拆解
DeepSeek涨价后,10美元AI编程套餐Go和Code怎么选?本文按Mimo、千问、DeepSeek V4、Kimi等常用模型逐一对比两家额度,揭示总额度背后的选购逻辑与请求次数口径陷阱。
多LLM对话真能提升任务表现吗?一个严谨实验设计的启示
一位研究者设计了一套严谨的对照实验,试图隔离多LLM来回对话与单向共享、自我精炼等机制的真实增益。本文解析其实验设计、预算核算与三个开放问题,为多智能体研究提供参考。