FBI警告:开源AI渗透框架ARTEX遭武器化,三周从冠军作品到威胁档案
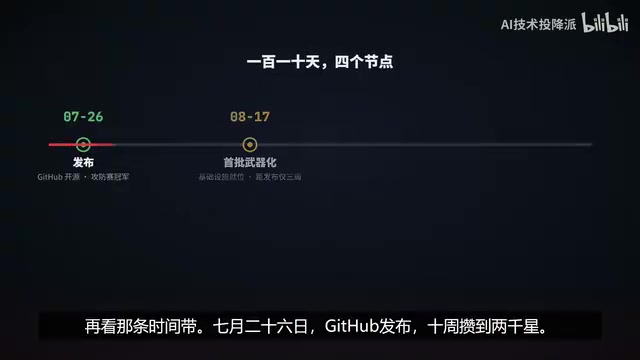
开源AI渗透框架ARTEX发布三周即被武器化,110天后遭FBI通报。
开源自主渗透测试框架ARTEX由百度工坊挑战赛冠军作者于7月26日发布,凭借约15万行代码和规划加执行的多智能体架构,三周内即被武器化,远快于上一代工具约8年的泛滥周期。安全公司通过日志取证确认其具备实时排错、上下文路由等真实AI能力,操作员仅剩催进度角色。攻击造成韩国七家金融机构约67000人信息泄露,供应链攻击波及超2250个下游租户。作者10月8日下架仓库后仍出现102个分叉,并衍生出带后门镜像和商业版三层生态。FBI于11月13日发布威胁通报,防御方正转向用蜜罐和虚假成功信号欺骗智能体。
从冠军项目到FBI通报:ARTEX的110天
一个在GitHub上发布仅三个多月的开源项目,最终被美国联邦调查局(FBI)写进了13页的威胁通报。这个项目叫ARTEX(视频中亦写作ARTX),是一个自主渗透测试框架,作者来自中国,该项目曾获得百度工坊挑战赛冠军。据B站UP主梳理的时间线,7月26日项目在GitHub发布,10月8日作者主动下架仓库,11月13日FBI发布威胁通报——三个日期之间只隔了110天。FBI的原话是,攻击者将其武器化,以“机器速度”自动执行网络入侵的多个阶段,从侦查一直打到数据外泄。
ARTEX是什么:15万行代码的智能体渗透平台
ARTEX的架构并不神秘。它用“图”来组织渗透流程:一个规划智能体负责拆解任务,每个任务由三个执行智能体调用真实工具干活,结果写回资产图,图一变就唤醒下一轮规划。整套代码约15万行。它自身不带大模型,而是外接六家模型服务,从Claude到DeepSeek广告都能跑。控制台开在本地端口,甚至内置了一个人工审批门——单看设计,这像是一个规规矩矩的红队工具。
真正让安全公司警觉的,是它的“AI含量”是否真实。安全公司解剖了一起真实入侵的完整日志,给出四条证据:实时排错——报错之后自己读错误、自己重写脚本,几分钟内重试,重试文件名带着版本后缀;上下文路由——一旦发现某条路径能通,后续所有操作自动改道,拿到新证据会自动对全部已知目标重测;生成的攻击代码会随证据更新;以及描述性注释中刻意使用“渗透测试”一词,疑似伪装成授权测试以绕过大模型的安全护栏。最扎心的是,安全公司取证了十个暴露在公网的操作员数据库,操作员与系统的对话记录里出现最多的一句话是——“进度是什么?”人只剩下一句催进度。
红队工具与渗透测试框架
红队(Red Team)是指模拟真实攻击者、以对抗性方式检验组织防御能力的团队,红队工具即为此类演练提供支持的软件。渗透测试框架(如Metasploit、Cobalt Strike)则将侦查、漏洞利用、提权、横向移动、数据外泄等阶段标准化、模块化,使测试人员能够编排完整攻击链。这类工具本身具有双用途属性:在授权范围内是安全评估利器,一旦脱离授权即成为攻击基础设施。ARTEX将大模型智能体引入这一流程,使原本依赖人工判断的环节(路径选择、报错重试、脚本改写)可由模型闭环完成,因而其“AI含量”成为判断其真实能力与风险等级的关键。
时间线:三周完成武器化,下架挡不住扩散
据B站UP主的梳理,7月26日GitHub发布后,项目很快爬到2000星;8月中旬,第一批武器化的基础设施就已就位——距发布日只有三周。9月到10月初,韩国七家金融机构被脱库。10月7日安全公司发布报告,10月8日作者下架仓库并发表声明,原文三句话:事件与工具作者无关,对恶意利用强烈谴责,项目不再更新,转为闭源。
但闭源闭不掉已经扩散的副本。下架当周,102个分叉仓冒出来。如今最大的分叉,星数已经超过原版。这里有一个值得记住的对照:上一代从红队标配变成犯罪标配的著名工具,从发布到泛滥用了大约8年;而ARTEX从发布到首批武器化,只用了三周。原因也不难理解——上一回那条路走了八年,因为枪要人来开;这一回只要三周,因为司机坐上之后,已经不需要人了。
分叉仓(Fork)与开源扩散机制
在GitHub上,分叉是指其他用户将某一仓库完整复制到自己账号下,形成独立副本。分叉仓与原仓库共享提交历史,但可独立修改、继续开发,且不受原仓库删除影响。因此,作者下架原仓库只能阻止新访客获取代码,却无法收回已存在的分叉。ARTEX下架当周出现102个分叉仓,正是这一机制的直接后果:代码一旦公开,删除原版反而使分叉成为主要传播载体,其中最大的分叉星数甚至超过原版,形成“越下架越分散”的扩散格局。
三张账单:数据泄露、供应链与规模
ARTEX被武器化后,留下了三张“账单”。第一张是韩国:七家金融机构约67000人的个人信息被拖走,另有约200家企业受影响。攻击者的服务器上留着Claude的会话历史,主用模型则是DeepSeek的Flash系列。安全公司的评价是“在渗透框架下无可观察的护栏”。服务器上还留着一句问Claude的话:“韩国的数据在哪卖?”
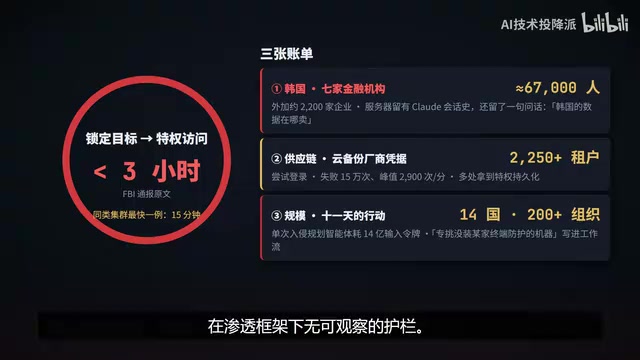
第二张是供应链:攻击者偷到一家云备份厂商的应用凭据,借这个合法身份向超过2250个下游租户发起登录尝试,失败登录达15万次,峰值每分钟2900次。多数目标没打下来,但在多处环境拿到了特权持久化。FBI通报里最重的一句是关于速度——部分入侵从锁定目标到特权访问不到三小时,同类集群的另一观测最快一例为15分钟。
第三张是规模:一个代号“争气熊猫”的行动,11天覆盖14个国家、200多个组织。当时单次入侵的规划智能体消耗约14亿个输入令牌,连“专挑没装某家终端防护的机器下手”都写进了智能体的工作流。
供应链攻击与多租户凭据滥用
供应链攻击指攻击者不直接突破目标,而是先攻陷目标所依赖的第三方服务商(如云备份、SaaS平台、软件供应商),再借助其合法身份和信任关系向下游扩散。多租户架构下,同一服务商为众多客户共享基础设施,一旦应用凭据泄露,攻击者便可伪装成合法服务方向大量租户发起登录尝试。ARTEX相关行动中,攻击者偷到云备份厂商的应用凭据后,向超过2250个下游租户发起15万次失败登录,峰值每分钟2900次,正是典型的凭据滥用型供应链攻击,其危害在于信任链被合法身份掩盖,传统边界防御难以区分。
下架之后:三层套娃与护栏转移
仓库下架后,生态长出了三层“套娃”。第一层,分叉和改名版继续流传。第二层更黑:有人在镜像容器里植入后门——想用ARTEX的罪犯,先被同行下了套,那个带后门的镜像下载了9000次。第三层,一个叫ARTEX-PRO的商业版在流传,FBI确认其存在,但卖家和价格在所有公开报告中都查不到。
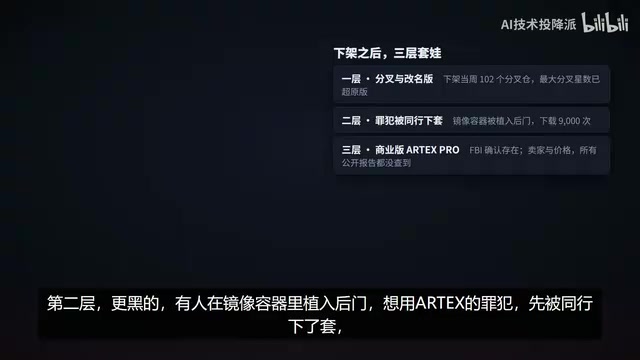
还有一个数字口径需要摆清楚:全世界暴露在公网上的ARTEX控制台,各家测绘结果从1400多到1600多不等,FBI引用的说法是超过1600个,其中10个实例连数据库都整个敞着——安全公司正是从那里拿到了操作员记录。这批记录里有个耐人寻味的细节:全部暴露实例中,唯一触发过模型护栏的是配置了Anthropic的那台,操作员的应对方式是换成中国模型接着跑。工具作者下架了工具,责任链却悄悄转移到了模型供应商的护栏上。
防御侧:从收缩暴露面到“欺骗智能体”
FBI给出了四组建议:清点暴露面、云管理接口不上公网、多租户应用最小权限、高影响接口限流。
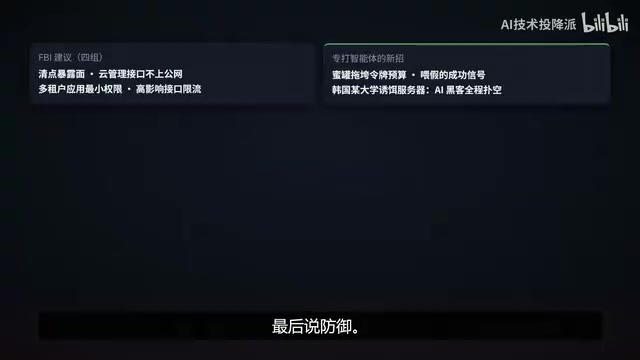
安全厂商则开始琢磨专门对付智能体的招数,比如用蜜罐拖垮它的令牌预算,或者给它“未甲”的成功信号,让它以为得手了就停下。韩国有所大学做了套诱饵服务器,实测让AI黑客全程扑空。这些思路的共同点在于:传统防御针对的是人的耐心和成本,而智能体攻击的瓶颈是令牌预算与上下文判断,欺骗它比挡住它更划算。
ARTEX的故事里,工具还是那个工具,变的只有一件事:攻击的启动成本。当规划、执行、重试都能由智能体闭环完成,防御方需要重新计算的不只是暴露面,还有对手的“时间单位”。
令牌预算与上下文窗口:智能体攻击的天然瓶颈
大模型智能体每次规划、调用工具、读取结果都需要将上下文送入模型,按输入令牌计费并受上下文窗口长度限制。单次入侵消耗约14亿个输入令牌,意味着智能体的“思考”成本随任务复杂度与重试次数急剧上升。与传统攻击者可以无限耐心地反复尝试不同,智能体的行动受令牌预算约束:一旦上下文被无关信息填满或预算耗尽,它就必须截断、遗忘或停止。防御方由此获得新的着力点——通过蜜罐、诱饵服务器和虚假成功信号,诱导智能体在无效路径上消耗预算或误判任务完成,从而在不正面拦截的情况下使其攻击链自行中断。
相关推荐
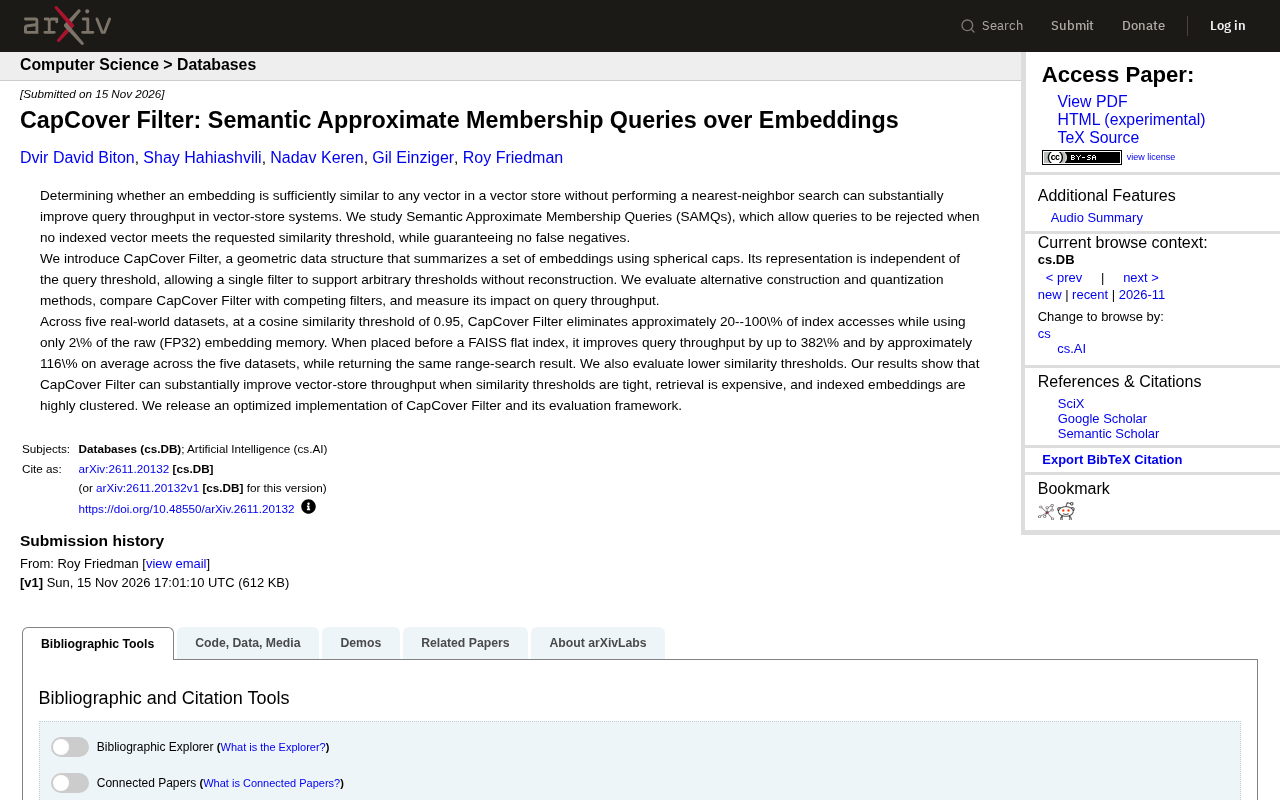
CapCover Filter:无需邻域搜索的语义近似成员查询
CapCover Filter 是一种几何数据结构,用球冠概括嵌入向量,支持任意相似度阈值的语义近似成员查询。在五个真实数据集上,它以仅2%的内存开销消除20%-100%的索引访问,使FAISS查询吞吐量最高提升382%。
FBI警告的ARTEX:AI Agent如何替黑客工作?
FBI针对AI Agent工具ARTEX发布13页安全警报:攻击者利用其自动化渗透测试,部分案例三小时内取得特权访问。本文解析ARTEX架构、真实攻击案例、授权悖论及AI Agent安全边界。
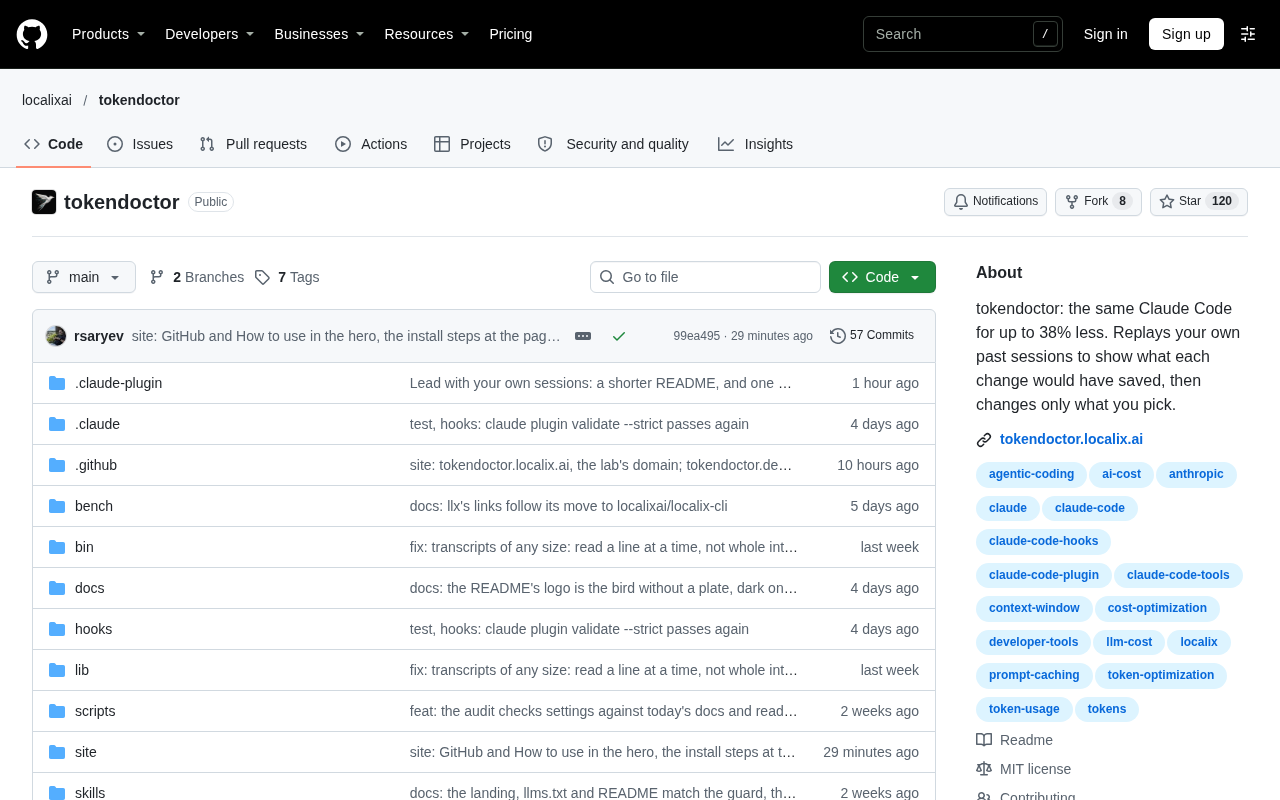
Tokendoctor:让Claude Code成本直降38%的省钱方案
Tokendoctor项目宣称能让Claude Code使用成本降低38%,通过优化token效率实现省钱。本文分析其原理、社区反应及对开发者的实际意义。