荷兰政府被曝入侵库什纳手机:科技地缘暗战
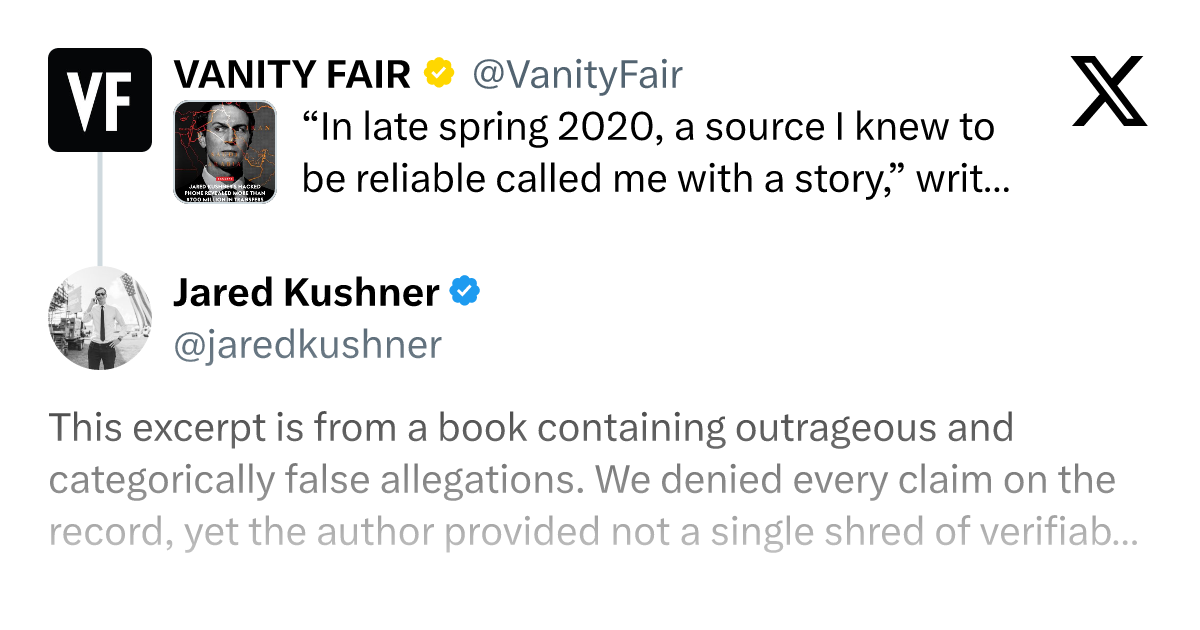
荷兰政府被曝入侵库什纳手机,引发技术社区对移动安全与地缘博弈的热议。
本文围绕 Hacker News 热帖“荷兰政府被曝入侵库什纳手机”展开,梳理了事件的信息来源、可能的技术路径与地缘政治含义。文章指出,当前信源仅为库什纳本人社交媒体发帖,缺乏独立技术验证,因此入侵手段、时间窗口与数据范围均不明确。技术层面,零点击漏洞、商业间谍软件和运营商级拦截是常见攻击路径,但均属行业推演。地缘层面,荷兰作为美国紧密盟友被公开点名极不寻常,折射出盟国互监与通信信任危机。文章最后强调,在信息不完整时保持审慎判断,并指出移动设备已成为地缘博弈前沿,端到端加密与零信任架构的重要性持续上升。
荷兰政府被曝入侵库什纳手机:科技地缘暗战
一条来自 Hacker News 的热帖引发了科技圈的激烈讨论:据称荷兰政府曾入侵贾里德·库什纳(Jared Kushner)的手机。这个看似简单的标题背后,藏着技术、政治与情报博弈的多重张力。帖子短时间内收获近 300 分和近 200 条评论,讨论热度可见一斑。
事件核心:一个推文引发的涟漪
根据 HN 帖子指向的原始信息,事件源头是库什纳本人发布的一条推文。帖子在 Hacker News 上被归档为技术社区新闻,编号 #50206914,累计 288 分、188 条评论。高参与度意味着社区对“政府级手机入侵”这一话题有强烈关注。
需要先厘清:当前公开信息主要来自社交媒体发帖和社区讨论,尚无独立技术报告或官方声明作为佐证。因此,事件细节——入侵手段、时间窗口、数据范围——都处于模糊地带。这种信息真空恰恰是讨论热度高的原因之一:技术社区在用自己的方式拼凑真相。
技术视角:手机入侵是怎么发生的?
外界最关心的问题是:一个外国政府如何攻破一部高价值目标的手机?常见路径包括零点击漏洞利用、商业间谍软件、运营商级拦截,以及通过云备份同步侧信道获取数据。对于政要或高级顾问级别的目标,攻击者通常会组合使用社工与漏洞链,而非单一手段。
有意思的是,荷兰在网络安全领域并非无名之辈。该国拥有活跃的漏洞研究社区和情报机构 AIVD,历史上也有过被曝光的网络行动。若传闻属实,这意味着中等规模国家同样具备针对高级目标的进攻性网络能力。但现有素材并未提供任何技术细节,因此以上分析只能视为行业常识的推演,而非事实认定。
零点击漏洞利用(Zero-click exploit) 指无需受害者任何交互(不点击链接、不打开文件)即可远程攻破设备的攻击方式,通常利用 iMessage、WhatsApp 等即时通信服务的消息解析漏洞,在消息送达瞬间执行恶意代码。此类漏洞在黑市价值数百万美元,是商业间谍软件公司的核心资产。商业间谍软件(如 Pegasus、Predator)由 NSO Group 等公司开发并出售给政府客户,提供完整的入侵、持久化与数据外泄链条。运营商级拦截则通过 SS7 信令网漏洞或伪基站截获短信与通话元数据,常与漏洞利用组合使用。理解这些概念有助于区分“传闻中的可能路径”与“已证实的技术事实”。
地缘政治维度:盟友之间的暗手
荷兰是美国在北约框架内的紧密盟友,这层关系让事件更具戏剧性。盟友间的情报活动并不罕见,但被公开点名则极不寻常。HN 评论区的 188 条讨论中,不少声音质疑消息本身的真实性,也有人讨论“盟国互监”是否已成为常态。
从技术治理角度看,这类事件会加剧对通信安全的信任危机。如果连政要的手机都无法保证安全,普通用户对加密通信的期待又该建立在什么基础上?这个问题比事件本身更值得科技从业者思考。
AIVD(荷兰通用情报与安全局) 是荷兰两大情报机构之一,负责国内安全与对外情报收集,隶属于司法与安全部。荷兰在信号情报领域拥有较强能力,且是“五眼联盟”以外的欧洲重要网络行为体。历史上,荷兰曾被曝参与针对他国的网络行动,并拥有活跃的漏洞研究社区(如散发漏洞赏金项目)。北约框架下的盟友情报合作通常通过双边协议进行,但“盟国互监”在情报界被视为公开的秘密——斯诺登事件曾揭示美国对德国等盟友的监听。因此,若传闻属实,其特殊性不在于“盟友互监”本身,而在于被公开点名并引发外交层面讨论。
信息可信度:我们需要保持审慎
截至目前,该新闻的主要信源是库什纳本人的社交媒体发布,缺乏第二方独立验证。Hacker News 上的讨论虽然热烈,但多数为观点表达而非证据补充。技术社区的习惯是“先质疑、再分析”,本文同样遵循这一原则:在官方调查或技术取证报告出现之前,任何关于入侵范围与手法的断言都应打上问号。
结语:手机安全不再是个人问题
无论传闻最终被证实还是证伪,它都指向一个无法回避的趋势:移动设备已成为地缘博弈的前沿阵地。对开发者而言,这意味着端到端加密、零信任架构和漏洞披露机制的重要性只会继续上升;对普通用户而言,选择可信的通信工具、保持系统更新,是成本最低的防线。
事件后续如何发酵,值得持续关注。但更重要的,是我们如何在信息不完整时保持理性判断——这或许是这条 HN 热帖留给技术社区最有价值的提醒。
相关推荐
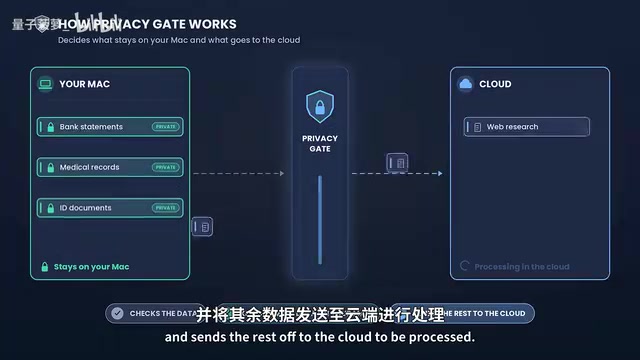
Perplexity混合计算实测:隐私数据不出Mac
Perplexity Hybrid Compute 实测:PrivacyGate 如何拦截敏感数据、本地模型与云端模型如何分工、16GB 与 32GB Mac 的模型差异,以及银行流水、医疗记录等真实场景下的隐私保护表现。
大肥鱼锐评国内外主流大模型:豆包登顶、DeepSeek并列第一
B站UP主大肥鱼锐评国内外主流大模型:豆包凭情绪价值登顶,DeepSeek以开源性价比并列第一,文心、海螺、元宝、Kimi、Qwen、可灵、Claude、Gemini、Grok各被贴上鲜明人设标签。本文梳理这份「最不客观」榜单背后的产品逻辑与选型启示。
AI Agent上生产前如何真测?一套可落地的测试与监控框架
BotGage创始人Pramin Pradeep分享AI Agent上生产前的测试方法:Agent注册可见性、红队测试、生产环境可观测性三步框架,附QA成本从18万美元降至8万美元的真实案例,以及IT角色向Agent监督者转型的分析。