Homelab被攻破实录:Nextcloud RCE漏洞与家庭服务器安全反思
Nextcloud用户因补丁公告与实际修复脱节而遭RCE入侵,攻击者潜伏16小时但未造成数据泄露
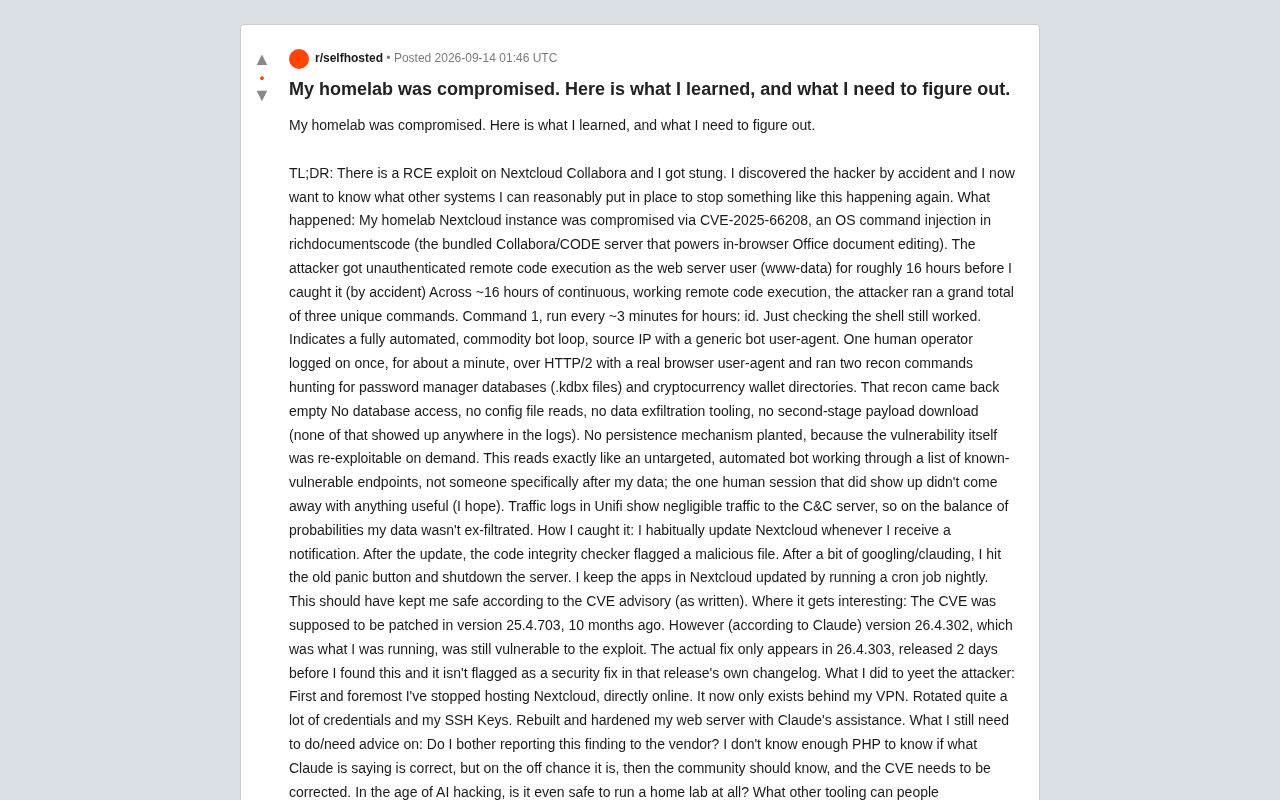
一名家庭实验室用户的Nextcloud实例通过CVE-2025-66208(Collabora/CODE组件的无认证命令注入漏洞)被攻破,攻击者以www-data身份潜伏约16小时。攻击呈现典型的自动化无差别特征:机器人每3分钟执行一次id命令确认shell存活,一名真实操作者仅登录约一分钟寻找密码库和加密钱包,但一无所获。最值得关注的是:该用户保持了良好的更新习惯,CVE公告也称漏洞早已修复,但其运行版本实际仍存在漏洞,真正的修复版本未被标注为安全更新。入侵最终靠代码完整性检查器意外发现,而非WAF拦截。事后该用户将服务收缩至VPN后,并强调了流量监控、完整性校验与审慎对待官方补丁公告的重要性。
一位家庭实验室(homelab)运营者在Reddit上分享了自己被入侵的完整经历。他的Nextcloud实例通过一个远程代码执行(RCE)漏洞被攻破,攻击者以Web服务器用户身份潜伏了约16小时。这次事件不仅暴露了具体的技术漏洞,也引发了一个更普遍的问题:在自动化攻击日益泛滥的今天,个人搭建的家庭服务器还安全吗?
漏洞是如何被利用的
此次入侵的源头是 CVE-2025-66208——一个存在于 richdocumentscode(Nextcloud 内置的 Collabora/CODE 文档在线编辑组件)中的操作系统命令注入漏洞。攻击者无需认证即可获得远程代码执行权限,运行身份为 www-data(Web 服务器用户)。
值得关注的是攻击者的行为模式。在长达约16小时的持续控制中,攻击者总共只执行了三条不同的命令:
- 命令一:每隔约3分钟执行一次
id,持续数小时,仅用于确认 shell 是否仍然可用。这来自一个带有通用 bot User-Agent 的 IP,明显是全自动的批量扫描机器人循环。 - 命令二、三:一名真实操作者登录了大约一分钟,使用 HTTP/2 和真实浏览器 User-Agent,运行了两条侦察命令,寻找密码管理器数据库(
.kdbx文件)和加密货币钱包目录。
这次人工侦察一无所获——没有数据库访问、没有配置文件读取、没有数据外泄工具、没有第二阶段载荷下载,日志中也没有植入任何持久化机制。原因很直接:由于漏洞本身可以随时重新利用,攻击者根本不需要留后门。
这是一次无差别的自动化攻击
从整体行为看,这更像是一个针对已知漏洞端点列表的无差别自动化攻击,而非专门针对个人数据的定向入侵。那唯一一次人工会话也没能捞到任何有价值的东西。
博主通过 Unifi 的流量日志确认,与命令控制(C&C)服务器之间的通信流量极小,因此从概率上判断,其数据大概率没有被外泄。这一点也提醒我们:完善的流量监控在事后取证中价值巨大——如果没有 Unifi 的日志,博主甚至无法判断损失范围。
被忽视的补丁真相
这起事件最耐人寻味的部分,在于补丁本身的问题。
博主一直有良好的运维习惯:收到通知就更新 Nextcloud,并通过每晚的 cron 任务保持应用更新。按照 CVE 公告的说法,这本应让他免于此次攻击——公告称该漏洞在10个月前的 25.4.703 版本中已修复。
然而,据博主借助 AI 工具(Claude)的分析,他当时运行的 26.4.302 版本仍然存在该漏洞。真正的修复直到 26.4.303 才出现,而这个版本恰好在他发现入侵前两天才发布,且更新日志中并未将其标记为安全修复。
这意味着即便一名尽职的用户严格遵循官方安全建议,也可能因为公告信息与实际代码状态不符而暴露在风险之中。这类"补丁公告与实际修复脱节"的问题,是供应链与漏洞披露流程中一个容易被低估的隐患。
事故是如何被发现的
讽刺的是,博主完全是靠运气才发现了入侵。他习惯在收到 Nextcloud 通知后更新系统,更新完成后,代码完整性检查器(code integrity checker)标记出了一个恶意文件。经过一番搜索和求证后,他果断按下了"紧急按钮",关停了服务器。
这凸显了内置完整性校验机制的重要性——它是这条防线上唯一真正起作用的环节。相比之下,他所使用的 Unifi cyber-secure(WAF 功能)并没有拦住这次攻击。
事后的补救措施
博主随后采取了一系列止损与加固动作:
- 停止公网直连 Nextcloud:现在只能通过 VPN 访问,不再直接暴露在互联网上。
- 轮换大量凭据,包括 SSH 密钥。
- 重建并加固 Web 服务器(借助 Claude 协助完成)。
将服务收缩到 VPN 之后,是降低家庭实验室攻击面最直接有效的方式之一。对绝大多数个人用户而言,几乎没有理由把管理后台或文档服务直接暴露在公网。
悬而未决的问题
博主也抛出了几个仍需社区解答的问题,颇具讨论价值:
要不要向厂商上报? 他坦言自己不懂 PHP,无法确认 Claude 的分析是否准确。但如果属实,社区应当知情,CVE 记录也需要更正。这实际上反映了 AI 辅助分析的一个现实局限——它能提供线索,但仍需具备专业知识的人来验证。
在 AI 驱动攻击的时代,运行家庭实验室还安全吗? 这是一个开放性问题。自动化扫描机器人可以7×24小时不间断地遍历已知漏洞端点,个人服务器一旦暴露就极易成为目标。
还有哪些工具值得部署? 博主发现 WAF 并没有起到预期作用,也开始怀疑自己在 DigitalOcean 上运行的 Plex 和 mailinabox 是否明智。
给家庭实验室用户的几点启示
结合这次事件,可以提炼出一些实用的防护思路:
- 默认不暴露公网:能放在 VPN 后面的服务就不要直连互联网,这是性价比最高的防线。
- 不要盲信补丁公告:官方标注"已修复"未必等于实际安全,保持对高危组件的额外警惕。
- 保留完整的流量与访问日志:事后取证和判断损失范围高度依赖它,正是 Unifi 日志让博主得以确认数据大概率未泄露。
- 重视内置完整性校验:Nextcloud 的代码完整性检查是这次唯一奏效的告警来源。
- WAF 不是万能的:它可以是纵深防御的一环,但不能作为唯一屏障。
这起事件是一堂生动的安全课:即便运维习惯良好、按时更新,也可能因为漏洞披露流程的缺陷而中招。对于家庭实验室爱好者来说,缩小攻击面、保持监控、并对官方信息保持审慎,或许比追求功能的完整暴露更重要。
相关推荐
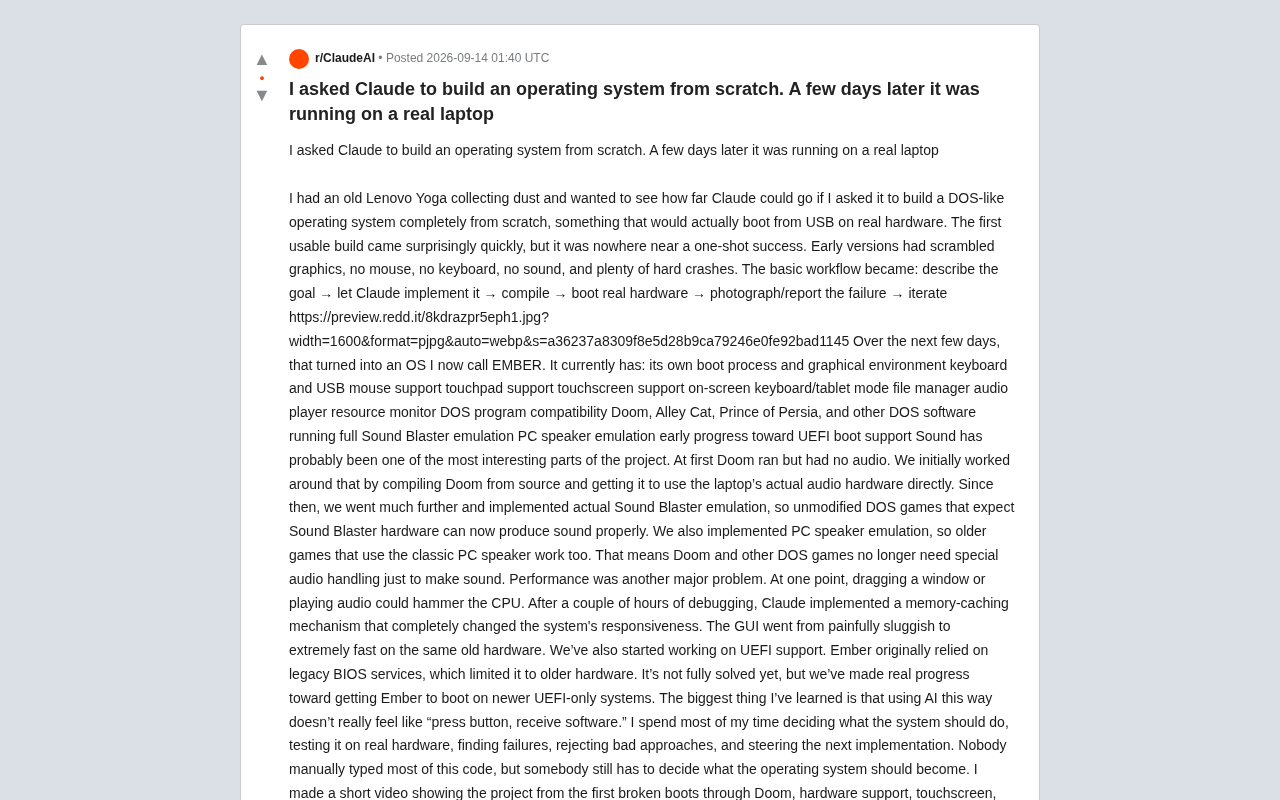
用Claude从零构建操作系统:EMBER在真实笔记本上运行的全过程
一位开发者用Claude从零构建了名为EMBER的类DOS操作系统,几天内在真实笔记本上启动运行,支持Doom、Sound Blaster声卡模拟、触摸屏和UEFI进展。本文详解开发历程与AI辅助编程的真实体验。
DeepSeek V4.1 Flash登顶AA新基准,超越Astra引热议
DeepSeek V4.1 Flash在Artificial Analysis新推出的Intelligence Index v4.3私有基准上超越Astra登顶,同时引发社区对评测体系三天两改的争议讨论。
AI生物武器报告引专家分裂:警世预言还是过度反应?
一份关于AI是否助长生物武器开发的报告引发专家分裂:有人称其"令人不寒而栗",有人认为是过度反应。本文梳理双方观点,分析AI双重用途风险与治理困境。