Kiri:现代化容器运行时的新选择
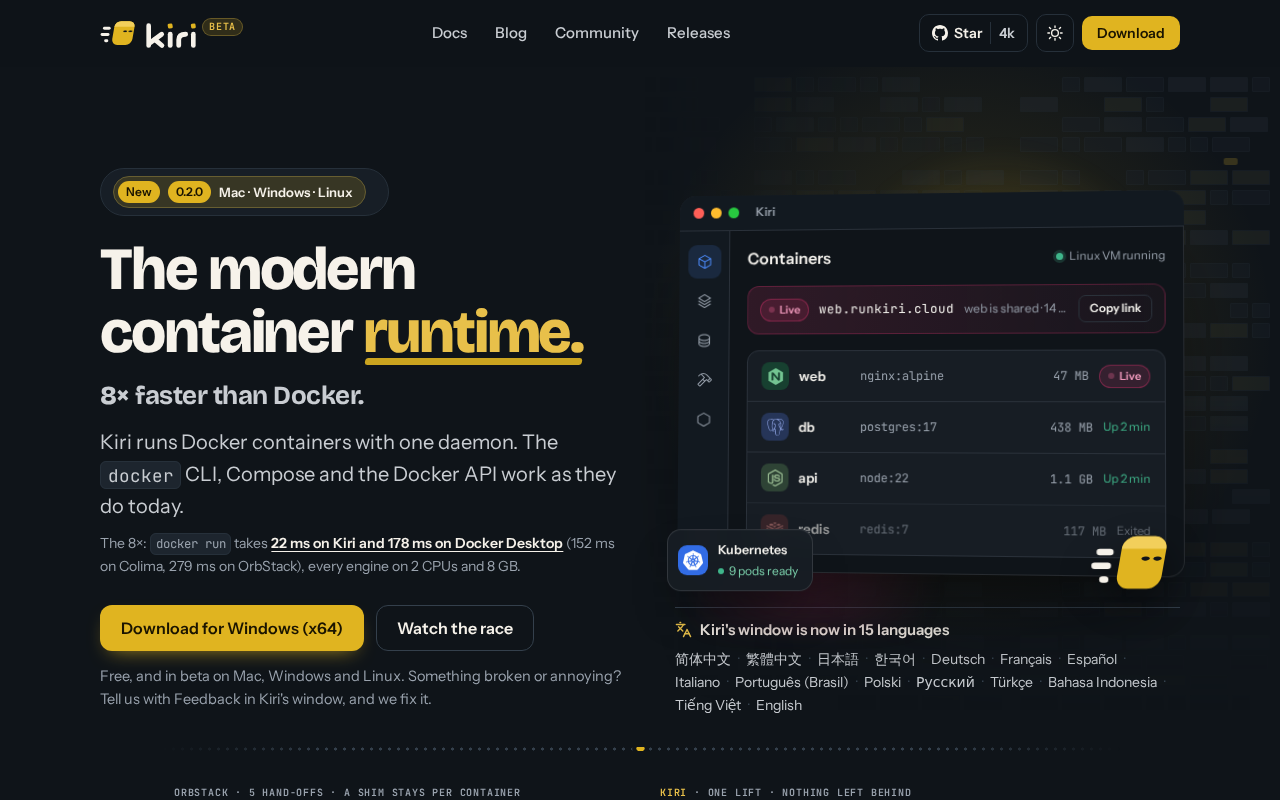
Kiri 以「现代容器运行时」定位亮相 Hacker News,聚焦轻量、快速启动与安全默认值。
Kiri 是一个在 Hacker News 上以「现代容器运行时」为定位出现的新项目,目前热度极低(8 分、1 条评论),处于极早期阶段。文章分析认为,容器运行时经过十年发展已形成 containerd、CRI-O、Podman 等多极格局,但在大规模集群、边缘计算和混合云场景下,启动延迟、资源开销、安全隔离和与 CRI 的耦合方式等旧有取舍开始显现,Kiri 正是对此的回应。文章推断 Kiri 可能聚焦更轻量的架构、更快的启动路径、更严格的安全默认值以及与编排系统的松耦合。由于缺乏公开细节和生产验证,短期内它更适合作为技术观察对象,而非生产环境的默认替换。
容器运行时领域迎来了一位新玩家——Kiri。近日在 Hacker News 上,一个名为「Kiri – The Modern Container Runtime」的项目引发讨论,虽然热度尚在早期(8 分、1 条评论),但其定位直指当前容器基础设施的几个核心痛点。
容器运行时为什么还需要「现代化」?
过去十年,容器技术从 Docker 的一枝独秀走向 containerd、CRI-O、Podman 等多极格局。这些运行时大多围绕 OCI 标准构建,解决了镜像分发、隔离和生命周期管理的基本问题。但随着使用场景从单机开发延伸到大规模集群、边缘计算和混合云,旧有设计中的一些取舍开始显现:启动延迟、资源开销、与 Kubernetes CRI 的耦合方式,以及安全隔离模型的演进,都催促着运行时层重新思考。
Kiri 以「现代」为名,正是在这一背景下提出的一种回应。它试图在保持 OCI 兼容性的同时,针对新一代基础设施的需求做减法与重构。
OCI 标准(Open Container Initiative)是理解容器运行时格局的基础。OCI 于 2015 年由 Docker、CoreOS 等公司发起,旨在将容器的镜像格式与运行时接口标准化,避免生态碎片化。它主要产出两份规范:镜像规范(image-spec)定义镜像的层、配置和清单格式;运行时规范(runtime-spec)定义如何根据配置启动并管理容器进程。containerd、CRI-O、Podman 等运行时都实现了 OCI 运行时规范,因此镜像可以在不同运行时之间通用。不过,OCI 只规范了底层接口,并未规定守护进程架构、启动性能或安全默认值,这正是各运行时产生差异、也是 Kiri 这类新项目可以重新设计的空间。
Kubernetes CRI(Container Runtime Interface)是 Kubernetes 与容器运行时之间的 gRPC 接口协议。在 CRI 出现之前,Kubernetes 通过内嵌 Docker 支持容器,耦合度高且难以替换运行时。CRI 将编排层与运行时解耦:kubelet 通过 CRI 调用运行时执行创建、启动、停止容器等操作。containerd 和 CRI-O 都原生实现了 CRI。对新的运行时而言,实现 CRI 是融入 Kubernetes 生态的必要条件,但 CRI 本身也带来额外抽象层和进程间通信开销,如何在兼容 CRI 的同时保持轻量,是 Kiri 这类项目需要权衡的问题。
Kiri 可能关注的几个方向
由于项目公开信息有限,我们无法对其实现细节下定论,但从「现代容器运行时」这一提法可以合理推断其设计重心:
- 更轻量的架构:减少常驻守护进程和分层抽象,降低空闲资源占用,这对边缘节点和密集部署场景尤为关键。
- 更快的启动路径:通过简化镜像解包、优化命名空间设置顺序等方式压缩冷启动时间,满足 Serverless 和弹性伸缩对秒级乃至亚秒级响应的要求。
- 更清晰的安全边界:在 rootless 容器、用户命名空间和 seccomp 默认策略上采取更严格的默认值,减少「开箱即不安全」的风险。
- 与编排系统的松耦合:不只是为 Kubernetes 服务,也能被其他调度器或自定义控制面直接调用。
这些方向并非 Kiri 独有,但组合在一起,构成了一个值得观察的差异化定位。
Rootless 容器指以非 root 用户身份运行容器守护进程和容器进程,依赖 Linux 的用户命名空间(user namespace)将容器内的 root 映射到宿主机上的普通用户。传统容器以 root 运行,一旦发生逃逸,攻击者可直接获得宿主机 root 权限。Rootless 模式显著缩小了这一攻击面,但会带来网络配置、存储驱动和端口绑定等方面的限制。Seccomp(secure computing mode)是 Linux 内核的系统调用过滤机制,容器运行时可通过 seccomp 配置文件限制容器内进程可调用的系统调用集合,减少内核攻击面。Docker 默认启用了一套较宽松的 seccomp 策略,而更严格的默认策略(如只允许白名单系统调用)能进一步提升隔离性,但也可能影响应用兼容性。这些安全机制的组合与默认值选择,正是现代运行时设计中的关键决策点。
社区早期的信号与局限
Hacker News 上的 8 分和 1 条评论说明 Kiri 仍处于极早期阶段。这既意味着项目尚未经过大规模生产验证,也意味着围绕它的讨论还很稀薄。对于基础设施类项目,社区反馈的质量往往比 star 数更能说明问题——一个评论可能指出架构缺陷,也可能只是路过的好奇。
不过,容器运行时本身就是一个「慢热」品类。containerd 和 CRI-O 都经历了数年才成为默认选项。Kiri 若要立足,需要证明的不只是功能列表,而是稳定性、与现有生态的互操作性,以及在真实负载下的表现。
对开发者和运维团队意味着什么
短期内,Kiri 更适合作为技术观察对象,而非生产环境的默认替换。如果你的团队正在评估运行时选型,可以关注它是否在以下方面给出可复现的基准数据:镜像拉取与启动耗时、内存占用、与 Kubernetes CRI 的兼容测试结果。这些指标比「现代化」的标签更有说服力。
从中长期看,Kiri 的出现本身是积极信号:容器运行时的竞争并未停歇,新的设计思路仍在被尝试。对于基础设施从业者,保持对这类早期项目的关注,成本很低,潜在收益却不小。
小结
Kiri 把自己定位为「现代容器运行时」,在 Hacker News 上刚露头角。它是否真能带来实质改进,还需要代码、基准和社区的共同检验。但容器运行时层的创新空间远未耗尽,Kiri 值得放进你的观察列表。
相关推荐
Anthropic上市:1.4万亿美元估值是AI的未来还是泡沫顶点?
Anthropic即将登陆纳斯达克,估值最高1.4万亿美元,募资或超600亿美元,成为史上第二大IPO。本文拆解其营收、千亿美元账面亏损真相、算力成本、控制权设计与解禁压力,分析这场IPO对AI板块的连锁影响。
Anthropic冲刺纳斯达克:代码ANT,万亿估值能否撑住?
Anthropic正式提交S1文件冲刺纳斯达克,股票代码ANT,高盛摩根士丹利领衔承销。本文解读其营收数据、巨额算力租赁承诺、创始人投票权结构及估值博弈,分析万亿估值能否获得市场支撑。
Anthropic如何用四层叙事撑起2万亿美元估值
Anthropic预估市值两万亿美元,本文从定位理论与四层叙事结构拆解其营销策略:文明级恐惧叙事、身份叙事、产品叙事与商业叙事如何协同,以及创始人长文、技术文档、意见领袖等传播链路如何撑起AI安全守护者的估值故事。