MCP服务商招募:测试只读端点按代币隔离

MCP社区招募3位运营者测试读取端点的按代币隔离,推动细粒度访问控制走向实践。
文章围绕一则MCP社区招募信息展开:发起方寻找3位MCP服务器运营者,以观察式、约30分钟的低门槛方式,测试读取端点上的按代币隔离方案。文章指出,当一台MCP服务器服务多个agent或用户时,共用凭证会导致权限边界模糊、审计缺失,而按代币隔离可为每个agent签发独立令牌,实现细粒度限流、吊销与日志归因,是多租户服务走向生产的必经之路。选择只读端点作为切入口,是因为读取操作幂等、影响面可控且流量占比高,适合建立观察基线;写操作因涉及状态变更与回滚,设计更复杂,暂未纳入。这一测试被视为MCP社区从协议讨论转向运维实践的积极信号。
MCP(Model Context Protocol)生态里,关于访问控制的讨论正在从“要不要做”转向“怎么做”。最近,一位开发者在社区发帖,寻找3位MCP服务器运营者,测试一种“按代币隔离”的读取端点方案——只观察、不写操作,预计每人约30分钟就能完成配置。这条招募信息虽然简短,却指向了MCP在多租户、多智能体场景下的一个核心痛点。
招募细节:低门槛的观察式测试
据发帖信息,招募对象是MCP服务器的运营者,测试内容围绕“按代币(per-agent tokens)”在读取端点上的表现展开。所谓“观察式”,意味着测试不会对现有服务做侵入性改动,运营者只需配置令牌并观察行为,不涉及写操作或生产数据变更。30分钟的预估时间也说明,这项测试被设计得非常轻量,目的不是压力测试,而是收集真实环境下的行为反馈。
这种招募方式在开源协议生态中并不罕见:协议设计者需要真实场景的验证,但又不希望给早期采用者带来过多负担。只读端点的选择同样克制——读取操作是最常见、风险最低的交互类型,适合作为令牌隔离机制的首次验证入口。
为什么需要按代币隔离?
MCP的设计初衷是让AI应用以标准化方式接入外部工具和数据源。当一台MCP服务器同时服务多个智能体(agent)或用户时,一个自然的问题是:如何区分谁在访问、能访问什么?如果所有请求共用同一套凭证,权限边界就会模糊,审计也无从谈起。
按代币隔离的思路,是为每个agent签发独立令牌,将权限、配额和日志绑定到具体令牌上。这样一来,服务器运营者可以获得更细粒度的控制:某个agent异常高频读取可以被单独限流,某个令牌泄露可以单独吊销而不影响其他调用方。对于面向企业或多租户的MCP服务,这几乎是走向生产环境的必经之路。
MCP 采用客户端-服务器架构:AI 应用(客户端)通过 JSON-RPC 消息调用 MCP 服务器暴露的工具(tools)、资源(resources)和提示模板(prompts)。在这种架构下,服务器本身并不天然知道“调用者是谁”——协议规范只定义了能力协商与消息格式,认证与授权被留给具体实现。这正是按代币隔离方案要填补的空白:通过在传输层(如 HTTP 头部或 stdio 启动参数)为每个 agent 绑定独立凭证,服务器才能在协议之外建立身份上下文,进而实现按调用方的权限判定与审计。社区目前讨论的 OAuth 2.1 授权流程、资源指示器等提案,也都是围绕同一问题展开的不同路径。
只读端点的取舍与信号
选择从读取端点开始测试,是一种务实的工程策略。读取操作通常幂等、可重放,出问题时影响面可控;同时,读取又是MCP调用中最频繁的一类,令牌隔离如果在读取路径上跑通,就覆盖了大部分日常流量。
反过来说,这也暗示写操作路径的令牌隔离可能更复杂——涉及状态变更、事务和回滚,需要更谨慎的设计。发帖者没有展开这部分,但从招募范围可以推断,当前阶段的目标是先建立观察基线,而非直接推向全链路。
在 MCP 中,“读取端点”通常对应 resources/read、tools/list、resources/list 等只读方法,而“写操作”对应 tools/call 中会产生副作用的工具调用。二者在协议层共享同一个连接与鉴权上下文,因此令牌隔离方案必须在方法级别做区分,而不是简单地按连接切分。这也解释了为何先测读取路径:它不触发工具执行逻辑,服务器端只需在请求分发前校验令牌与作用域的映射关系,改动面小、回滚容易,适合作为验证鉴权中间件正确性的第一步。
对MCP生态的潜在影响
如果这类测试能够收集到足够的真实反馈,按代币隔离有望成为MCP服务器的一种常见实践。对于工具提供方,这意味着可以更放心地把MCP端点开放给第三方agent;对于agent开发者,独立的令牌也让调试和成本归因变得更清晰。
更长远地看,令牌隔离是访问控制体系的一块拼图,之后还可能涉及速率策略、作用域划分和审计日志的标准化。当前这条招募信息只是起点,但它反映出一个积极信号:MCP社区正在从协议讨论走向运维实践,用真实部署来打磨细节。
参与方式与注意事项
按照帖子描述,感兴趣的运营者需要具备一个可运行的MCP服务器,并愿意花约30分钟完成令牌配置和观察。由于是观察式测试,参与者无需暴露生产数据,但仍应确保测试环境与生产环境隔离,避免令牌配置错误影响正常服务。
对于正在运营MCP服务、且对细粒度权限控制有需求的团队,这是一个低成本参与协议演进的机会。测试规模仅限3人,也说明发起方希望保持反馈的深度而非广度。
相关推荐
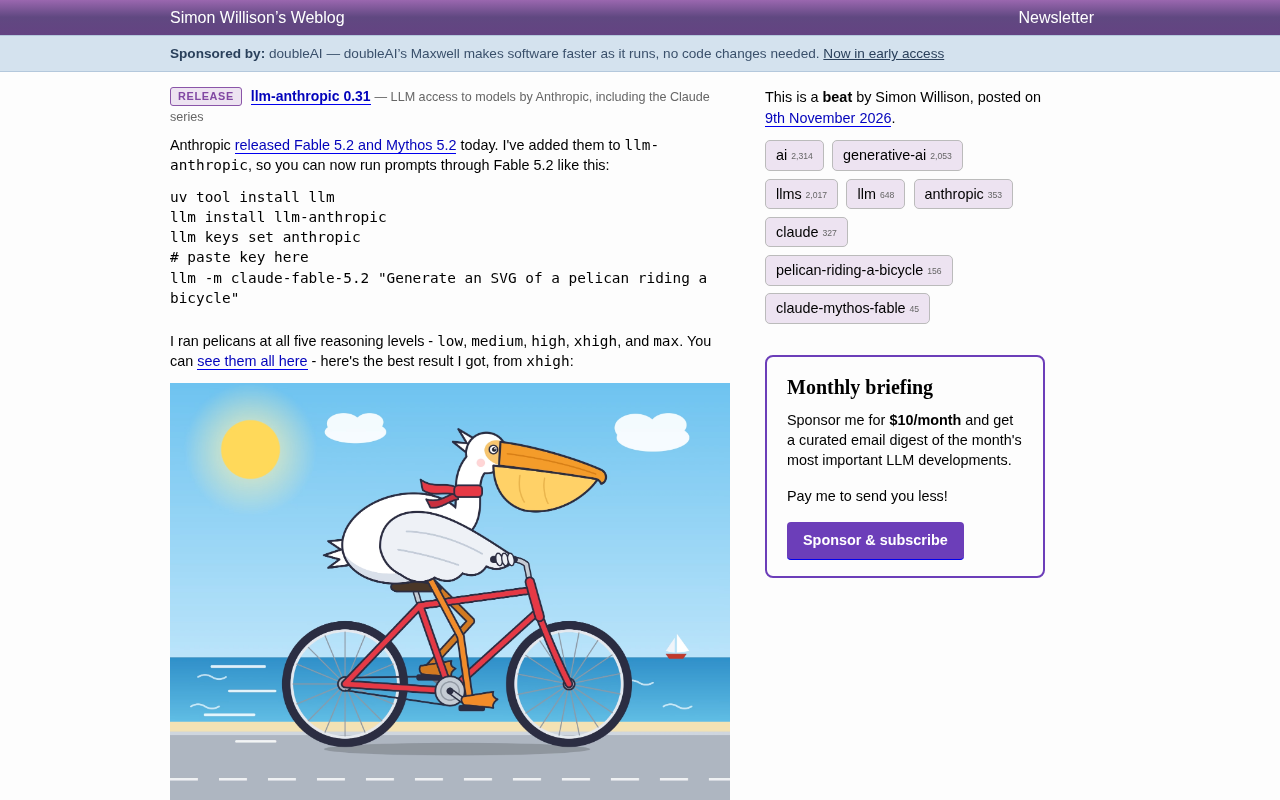
llm-anthropic 0.31 支持 Claude Fable 5.2 与 Mythos 5.2
llm-anthropic 0.31 已支持 Anthropic 新发布的 Fable 5.2 与 Mythos 5.2,命令行即可调用。实测显示 xhigh 推理档位生成的鹈鹕 SVG 效果最佳,而 max 档位因消耗 128,000 token 耗尽预算未能返回图像。

vLLM v0.34.0rc0:Gemma与StableLM迁移至Transformers后端
vLLM 发布 v0.34.0rc0,将 Gemma 与 StableLM 迁移至 Transformers 后端(MR #66393)。本文分析该迁移对模型兼容性、维护成本与推理行为的影响,并给出升级验证建议。

派拉蒙CEO:AI将超越CGI,成现代史最大创意解锁
派拉蒙Skydance CEO David Ellison在财报电话会上表示,AI对电影行业的影响可能超过CGI,称其为现代史上最大的创意解锁。本文解析这一判断背后的制作全景视角与行业信号。