美国驾照数据泄露:一场被低估的国家安全危机
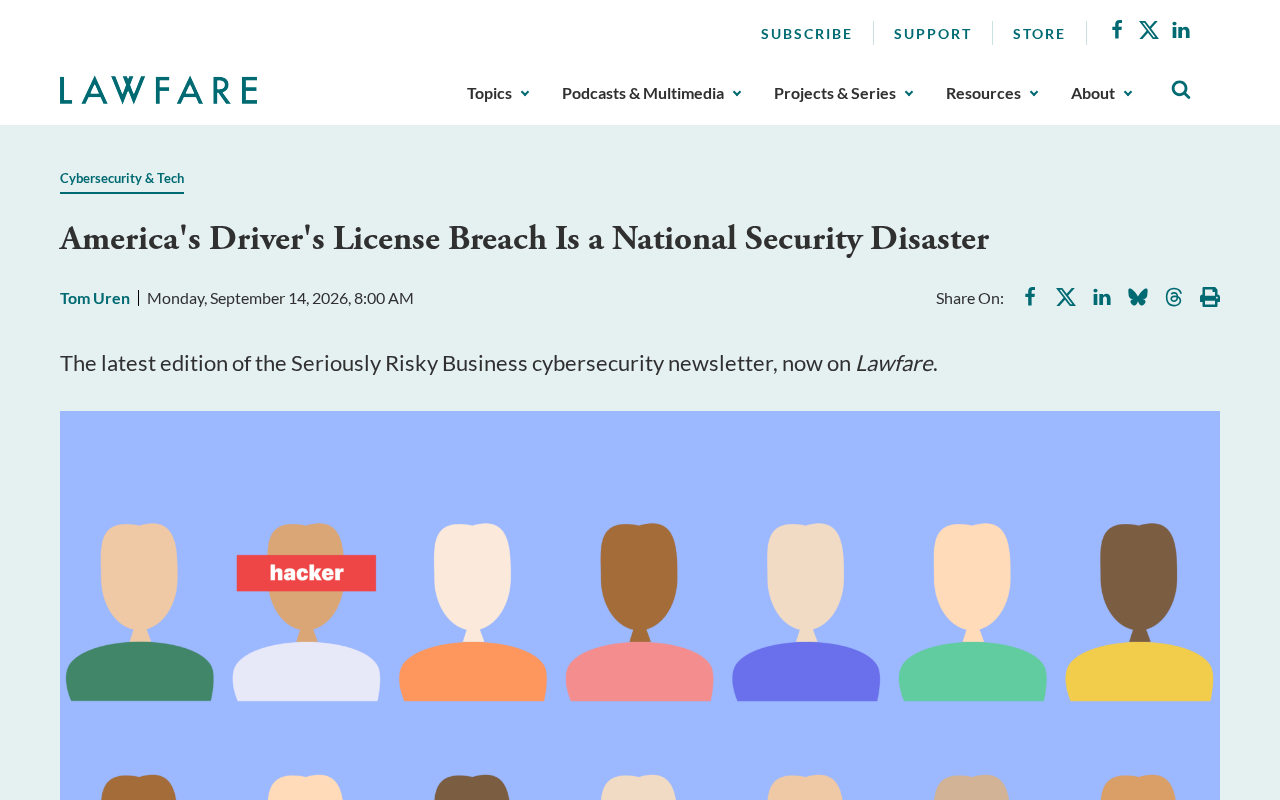
美国驾照大规模泄露因其不可撤销性与情报聚合价值,已被定性为国家安全级威胁。
美国驾照信息泄露事件之所以被安全研究者定性为"国家安全灾难",在于驾照数据的三重特殊性:它承载近乎终身绑定的身份要素(姓名、住址、照片、签名),在美国实际充当国民身份证,且一旦泄露完全无法"重置"。当泄露规模达到数百万乃至数千万条,敌对情报机构便可系统性地构建美国公民画像库,用于伪造身份、渗透机构、发动精准社会工程攻击,或与OPM等历史泄露数据交叉聚合,形成结构性情报资产。制度层面,各州DMV的碎片化管理本应带来韧性,但第三方数据经纪商的存在反而将隔离数据重新汇聚,模糊了安全责任边界。文章认为,应对这一危机必须从事后补救转向事前防御,核心方向包括动态密码学验证、限制数据经纪商权限,以及探索可选择性披露的去中心化数字身份方案。
美国驾照信息大规模泄露事件正在被安全研究者定性为一场"国家安全灾难"。这一议题近期在 Lawfare 等法律与安全政策平台引发讨论,并在 Hacker News 上获得超过 250 个赞与逾 150 条评论,反映出技术与政策圈对此的高度关注。
为什么驾照泄露比普通数据泄露更危险
信用卡被盗可以挂失重发,密码泄露可以重置,但驾照所承载的身份信息——姓名、出生日期、住址、驾照号码、照片乃至签名——几乎是终身绑定的。这类信息一旦流入黑市,受害者无法像更换银行卡那样"重置"自己的身份。
驾照在美国事实上扮演着国民身份证的角色。它被用于机场安检、银行开户、酒类购买、投票登记核验等大量场景。当这些数据被系统性泄露,攻击者获得的不只是一份个人档案,而是一把能够冒充美国公民、绕过多重身份核验环节的"万能钥匙"。
从个人隐私到国家安全的跃升
将驾照泄露上升到"国家安全"层面,核心逻辑在于规模化滥用的可能性。当泄露涉及数百万乃至上千万条记录时,敌对国家的情报机构可以借此构建美国公民的完整画像库。
这类数据可用于:
- 身份伪造与渗透:为间谍或代理人制造可信的合成身份;
- 精准社会工程攻击:针对政府雇员、军人、关键基础设施从业者发起定向钓鱼;
- 金融与福利欺诈:大规模冒领退税、失业救济或医疗福利;
- 长期情报积累:与其他泄露数据集(如医疗、征信记录)交叉比对,形成对特定人群的深度掌握。
值得关注的是,情报价值往往不体现在单次事件,而在于跨数据集的聚合。历史上美国人事管理局(OPM)泄露安全审查背景资料的教训已经说明,看似分散的身份数据一旦被拼接,就能对国家安全构成结构性威胁。
2015年的美国人事管理局(OPM)数据泄露事件是迄今最具代表性的案例。此次泄露涉及约2180万名曾接受联邦安全审查的人员记录,包括指纹、家庭成员信息、心理健康史及财务状况等高度敏感内容。美国情报界普遍认为,这批数据被中国情报机构所获取,可用于识别美国海外情报人员、绘制社交关系图谱,以及通过勒索或接触手段发展线人。这一案例揭示了"数据聚合攻击"的核心威胁逻辑:单一数据集的价值往往被低估,但一旦与其他来源(如驾照、医疗、社交媒体)交叉比对,便能生成极具情报价值的完整人物档案。驾照数据因包含照片与实际住址,在构建可信"图层身份"方面具有独特价值,这正是此次泄露被定性为国家安全事件的关键所在。
制度性短板:谁在守护这些数据
美国驾照系统由各州机动车管理局(DMV)分散管理,缺乏统一的联邦级安全标准。这种碎片化治理意味着任何一个州的薄弱环节都可能成为整个体系的突破口。
分散架构本应带来"不会一次全泄露"的韧性优势,但现实中,第三方数据经纪商、承包商以及各类核验服务反而把这些原本隔离的数据汇聚起来,形成了新的集中式风险点。数据在流转与外包过程中被复制、缓存、转售,安全责任变得模糊不清。
难以逆转的伤害
驾照泄露最棘手之处在于其不可撤销性。政府可以通知受害者、提供信用监控服务,但无法收回已经扩散的数据,也无法为数千万人重新签发全新的身份标识。
这决定了应对策略必须从"事后补救"转向"事前防御"与"降低数据价值":
- 推动身份核验从"知道某个静态号码"转向基于密码学的动态验证;
- 严格限制数据经纪商对身份信息的收集、留存与转售;
- 建立更严格的第三方数据处理问责机制;
- 探索去中心化、可选择性披露的数字身份方案,减少一次性暴露全部信息的必要。
去中心化数字身份(Decentralized Identity,简称DID)是当前应对静态身份信息暴露风险的前沿技术路径之一。其核心思想是让用户通过密码学手段自主持有身份凭证,在验证场景中仅选择性披露所需属性(例如仅证明"年龄已满21岁"而无需出示完整出生日期),而非提交一份包含全部信息的固定文件。W3C已将"可验证凭证(Verifiable Credentials)"标准化,欧盟的eIDAS 2.0框架亦在推动类似架构的落地。相比之下,现行驾照体系要求一次性呈现所有字段,数据接收方(如酒类零售商或租车公司)往往留存了远超业务需要的信息,这正是泄露风险不断向下游扩散的制度根源。
对普通用户与政策制定者的启示
对个人而言,短期内能做的相对有限:警惕以驾照信息为诱饵的诈骗、冻结信用报告、启用多因素认证。但根本性的改变必须来自制度层面。
对政策制定者而言,这起事件是一记警钟——身份基础设施的安全不应被视为单纯的隐私合规问题,而应纳入国家安全战略框架统筹考量。当身份数据成为对手情报体系的原料,保护它就等同于保护国家的安全边界。
这场泄露事件的真正教训或许是:在数字时代,身份即基础设施,而基础设施的脆弱从来都不只是技术问题。
相关推荐
Ollama 入门指南:本地部署开源大模型的利器
Ollama 是一款免费开源的本地大模型管理工具,支持将 DeepSeek 等开源模型部署到本地。本文介绍 Ollama 是什么、跨平台特性、CPU/GPU 支持及本地部署的应用场景,适合零基础入门 AI 大模型开发。
LM Studio、Ollama、vLLM深度对比:本地大模型部署工具怎么选
LM Studio、Ollama、vLLM三款本地大模型部署工具深度对比。从上手难度、适用场景到性能表现全面解析:小白选LM Studio,开发者用Ollama,企业级高并发上vLLM,帮你快速选对工具。
Ollama入门:本地部署开源大模型的核心工具解析
本文详解 Ollama 是什么及其核心价值:作为一款开源免费的大模型管理工具,它能将 DeepSeek 等开源模型部署到本地,支持 GPU/CPU 灵活调度、跨平台运行,并提供 API 与命令行接口,适合搭建私有知识库等场景。