Optimizely被入侵:Zoom、GitLab等大厂官网如何被植入恶意代码?

Optimizely 被入侵,攻击者借其脚本向 Zoom、GitLab 等网站投放恶意代码,暴露第三方脚本供应链风险。
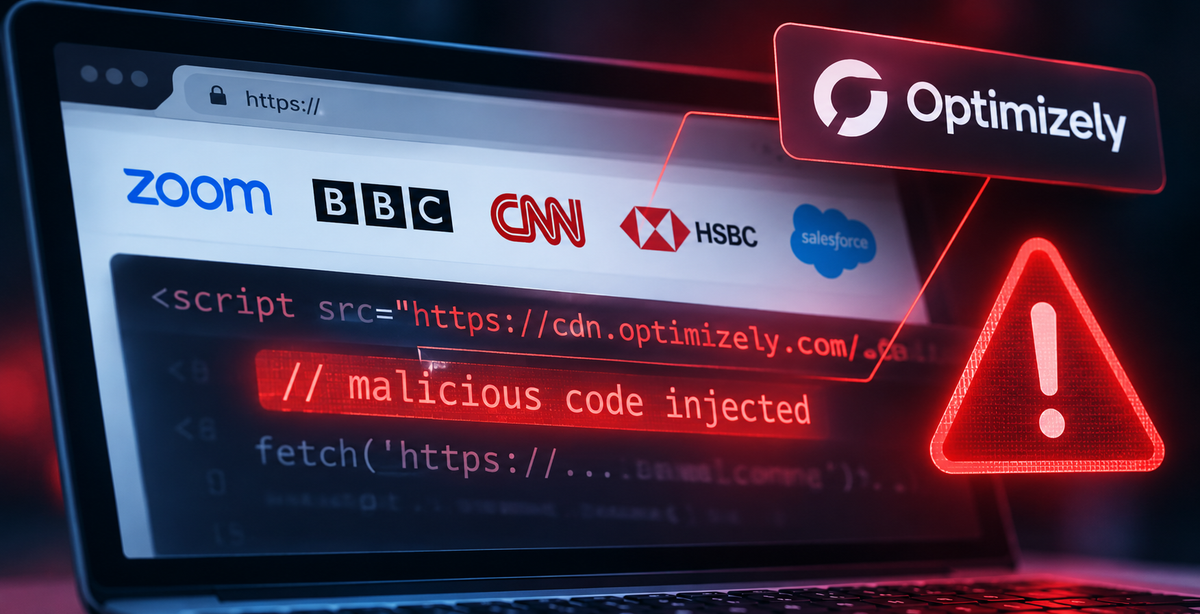
安全博客 Report URI 披露,知名 A/B 测试与实验平台 Optimizely 遭到入侵,攻击者利用其广泛嵌入的脚本,在 Zoom、GitLab 等全球顶级品牌网站上向访问者投放恶意代码。事件并非直接攻破这些网站,而是瞄准它们共同依赖的第三方服务,属于典型的供应链攻击。Optimizely 脚本运行在用户浏览器中,拥有与宿主网站相同的权限,一旦分发环节被污染,所有嵌入该脚本的网站都会在用户无感知的情况下加载恶意负载。Hacker News 上的讨论聚焦于第三方脚本治理、CSP 与 SRI 等防护措施的有效性,以及事件披露透明度。文章建议开发者清点第三方依赖、启用子资源完整性校验、部署内容安全策略,并将供应商纳入安全事件响应计划。
当你在Zoom或GitLab的官网上浏览时,可能不会想到,页面背后运行的第三方脚本正悄悄将你引向恶意软件。据安全博客Report URI披露,知名A/B测试与实验平台Optimizely遭到入侵,攻击者利用其脚本在包括Zoom、GitLab在内的全球顶级品牌网站上植入了恶意代码。这一事件在Hacker News上迅速引发热议,获得255点热度与103条评论。
事件回顾:第三方脚本成为攻击跳板
根据Report URI的文章标题《World's Largest Brands Infected with Malware via Optimizely》,攻击者并非直接攻破Zoom或GitLab的服务器,而是瞄准了它们共同依赖的Optimizely。Optimizely是一个广泛使用的实验平台,允许企业通过注入JavaScript脚本来进行A/B测试、个性化推荐和功能开关。一旦Optimizely的脚本分发环节被污染,所有嵌入该脚本的网站都会在用户无感知的情况下加载恶意代码。
这种供应链攻击模式并不新鲜,但此次涉及的企业品牌知名度极高,且攻击面覆盖了众多网站,凸显了第三方依赖在安全链条中的脆弱性。Hacker News的讨论中,不少开发者对这种“信任外包”表达了担忧。
攻击原理:脚本注入与供应链风险
第三方脚本如何工作
Optimizely的典型部署方式是在网页HTML中插入一段由Optimizely提供的脚本标签。这段脚本会从Optimizely的CDN加载更多资源,执行实验逻辑。由于脚本直接运行在用户浏览器中,它拥有与网站本身相同的权限,可以读取Cookie、修改页面内容、发起网络请求。
攻击者一旦控制了Optimizely的脚本分发,就能向所有宿主网站推送任意JavaScript代码。这些代码可以窃取用户数据、重定向到钓鱼页面,或者像本次事件一样,加载恶意软件。Report URI的文章指出,攻击者利用Optimizely的脚本向访问者投放了恶意负载。
子资源完整性(SRI) 是一种浏览器安全机制,允许网页在 <script> 或 <link> 标签上附加一个密码学哈希值(如 SHA-256、SHA-384 或 SHA-512)。浏览器在加载外部资源后会计算其哈希并与标签中声明的值比对,只有匹配时才执行或应用该资源。SRI 能有效防御 CDN 被篡改或第三方脚本被恶意替换的场景,因为攻击者即使控制了分发服务器,也无法在不知道原始哈希的情况下让浏览器接受被修改的代码。不过 SRI 要求资源内容固定,对于动态生成或频繁更新的脚本(如 Optimizely 这类实验平台)实施起来较为困难,通常需要配合版本化 URL 或构建时哈希注入来使用。
内容安全策略(CSP) 则是通过 HTTP 响应头(Content-Security-Policy)声明页面允许加载哪些来源的脚本、样式、图片等资源。例如 script-src 'self' https://cdn.example.com 只允许同源和指定 CDN 的脚本执行。CSP 还支持 nonce 和 hash 机制,可精确控制内联脚本的执行。合理配置的 CSP 能大幅缩小第三方脚本被入侵后的攻击面——即使恶意代码被注入,只要其来源不在白名单内,浏览器就会阻止加载。但 CSP 部署需要梳理所有外部依赖,且过于宽松的白名单(如允许 unsafe-inline 或过多域名)会削弱防护效果。
为何大型品牌也难幸免
Zoom、GitLab等公司自身的安全防护通常非常严密,但它们对第三方服务的信任是必要的业务选择。A/B测试平台、分析工具、广告脚本等第三方代码在现代网站中无处不在,网站所有者很难对每一行外部代码进行审计。攻击者正是利用了这一信任缺口,将供应链攻击的杠杆效应放大——攻破一个服务商,就能影响成千上万的网站。
供应链攻击 是指攻击者不直接攻击最终目标,而是入侵目标所依赖的第三方供应商、开源组件、软件更新通道或服务提供商,借助信任链将恶意代码“合法”地传递到目标环境中。在 Web 场景下,常见的供应链攻击载体包括第三方 JavaScript 库、CDN、分析工具、广告脚本、A/B 测试平台等。这类攻击的特点是杠杆效应极强:攻破一个被广泛嵌入的服务商,就能同时影响成千上万个宿主网站,而每个宿主网站往往认为该第三方是可信的。由于恶意代码来自被信任的域名,传统的域名信誉过滤和部分边界防护难以察觉。防御供应链攻击需要纵深措施,包括依赖清单管理、完整性校验、最小权限原则、供应商安全评估以及快速的事件响应与通知机制。
行业反应与讨论焦点
在Hacker News的103条评论中,讨论主要集中在几个方面:一是对Optimizely安全实践的质疑,二是对第三方脚本治理的反思,三是对事件披露透明度的关注。有评论者指出,这类事件再次证明了内容安全策略(CSP)和子资源完整性(SRI)等防护措施的重要性,但同时也承认在实际部署中完全锁定第三方脚本并不容易。
另一个值得注意的视角是,攻击者选择通过Optimizely这样的实验平台下手,说明攻击者正在寻找那些“被信任且被广泛嵌入”的中间层。与直接攻击目标网站相比,攻击中间层不仅成本更低,而且能绕过目标网站的部分安全监控。
对开发者的启示:如何降低第三方脚本风险
虽然此次事件的完整技术细节和影响范围还有待更多披露,但已有安全专家在讨论中提出若干可操作的建议。首先,网站运营者应当清点所有第三方脚本,评估其必要性和安全记录,减少不必要的依赖。其次,为关键第三方脚本启用子资源完整性(SRI)校验,确保加载的代码未被篡改。再次,部署内容安全策略(CSP),限制脚本能够加载和执行的来源。
此外,对于像Optimizely这样的平台,用户应密切关注其安全公告,并及时轮换可能暴露的密钥或配置。Report URI的文章也提醒,品牌方需要将第三方供应商纳入自身的安全事件响应计划,明确通知和协作机制。
总结:供应链安全需要持续 vigilance
Optimizely被入侵事件并非孤立案例,而是第三方脚本供应链风险的又一次警示。从Zoom到GitLab,这些行业标杆企业的网站尚且难以避免被利用,中小型网站面临的风险只会更高。对于开发者和安全团队而言,信任第三方服务的同时,必须建立相应的验证与隔离机制,才能在攻击发生时将影响控制在最小范围。
(本文基于Report URI博客文章及Hacker News讨论整理,事件细节以官方披露为准。)
相关推荐

Dify 工作流实战:本地部署与私有知识库智能体落地指南
基于 B 站 Dify 实战课程整理:Windows Docker 本地部署、MySQL 连接配置、五类应用与工作流节点案例、外部大模型接入选择,以及应用发布为站点或 API 的完整落地路径。
大模型分布式训练全解析:DP/TP/PP/SP一次讲透
从单卡显存瓶颈出发,系统讲解大模型分布式训练中的DP数据并行、TP张量并行、PP流水线并行与SP序列并行,剖析各自切分维度、通信代价与混合并行实战选型逻辑。
DeepSeek Harness保姆级教程:安装配置到插件实战
DeepSeek Harness保姆级教程:详解Node.js环境配置、客户端安装步骤,以及对话式、插件市场、命令行三种插件安装方式,助你快速上手这款开源AI Agent框架。