Quad9退出法国:DNS隐私的警钟已敲响

Cloudflare以Quad9退出法国为例,警示隐私DNS基础设施正面临系统性监管压力。
Cloudflare发文将Quad9退出法国市场定性为互联网隐私生态的“煤矿金丝雀”事件。Quad9作为非营利、隐私优先的公共DNS解析服务商,因监管压力被迫退出,凸显了DNS咽喉位置上的隐私敏感性与执法诉求之间的结构性矛盾。文章指出,非营利服务商缺乏大型科技公司的法律与商业资源,在合规成本上升时最为脆弱,其退出将导致用户DNS选择收窄且难以感知。技术社区的高关注度反映出对“合规成本向少数巨头集中”趋势的担忧。文章建议开发者将多解析器备份和政策风险监控从最佳实践升级为必要动作,并警惕行业逐渐接受“隐私友好基础设施难以为继”的叙事。
Cloudflare博客近日发文《Quad9's withdrawal from France: A canary in the coal mine》,将Quad9退出法国市场的事件定性为整个互联网隐私生态的一记警钟。这并非一次普通的商业撤退,而是一家以隐私保护为立身之本的非营利DNS解析服务商,在日益严苛的监管压力下被迫做出的选择。它在Hacker News上获得了306个点数,评论区也有90条讨论,技术社区对这一事件的高度关注,本身就说明它触及了行业共同的敏感神经。
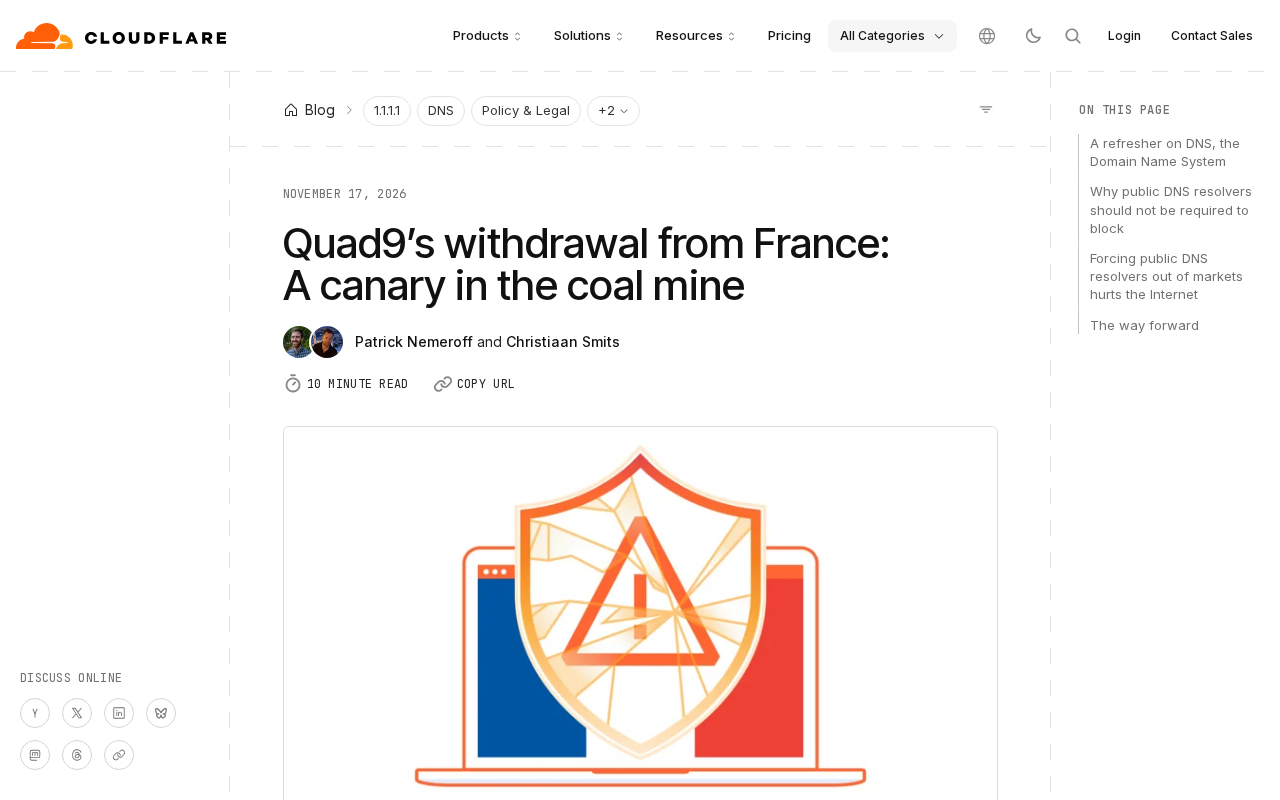
Quad9是谁,它为什么重要
要理解这件事的分量,先得理解Quad9在DNS生态里的特殊位置。它是一家非营利的公共DNS解析服务,核心卖点是把用户隐私和数据安全放在优先位置——不记录、不追踪,同时通过威胁情报过滤恶意域名。对大量普通用户和中小企业来说,它扮演着"默认可信基础设施"的角色。
DNS解析处在用户与互联网之间的咽喉位置,谁能看到每一次域名查询,谁就掌握了一张相当完整的用户行为地图。正因为如此,隐私友好的DNS服务商在监管眼中天然具有敏感性。Quad9的商业模式不以广告或数据变现为基础,这既是它的公信力来源,也意味着它缺乏与监管长期周旋的商业缓冲。
公共DNS解析服务是指由第三方机构运营、面向公众免费开放的域名解析服务器,用户只需将设备或路由器的DNS地址指向它,即可替代运营商默认提供的解析服务。常见的公共DNS包括Google的8.8.8.8、Cloudflare的1.1.1.1以及Quad9的9.9.9.9。由于DNS查询发生在加密网页流量之前,解析服务商理论上能观察到用户访问的每一个域名,因此其日志政策直接决定了用户上网行为的可追溯程度。隐私优先的公共DNS通常承诺不记录IP地址、不进行长期日志留存,并以DNSSEC验证、恶意域名过滤等附加能力作为差异化卖点,这也是Quad9这类非营利服务在技术社区中获得信任的基础。
退出法国的深层信号
Cloudflare将这一事件比喻为"煤矿里的金丝雀",这个比喻的准确性在于:Quad9的退出并不是孤立事件,而是政策环境对隐私类基础设施容忍度下降的一个早期指标。当一家明确以不记录用户数据为原则的服务商在某个司法辖区难以为继,其他同样定位的服务商面临的将不是"是否"要重新评估合规策略的问题,而是"何时"的问题。
对普通用户而言,直接的后果是DNS服务选择的收窄。隐私保护能力较强的公共DNS一旦在某地不可用,用户会被动回落到更主流、数据留存政策更宽松的解析服务上,而多数人对此毫无感知。这种损失是静默的,却影响面极广。
“煤矿里的金丝雀”源自早期矿工用金丝雀对甲烷等有毒气体敏感的特性来预警危险的习俗,后来被引申为对系统性风险发出早期信号的指标。在互联网治理语境中,这一比喻常用来描述某个小型参与者的退出或某项技术标准的受挫,往往预示着更大范围的监管或市场环境变化。Cloudflare借用这一意象,强调的是Quad9的离开并非个案,而是隐私类基础设施在特定司法辖区遭遇系统性压力的先兆。与金丝雀不同的是,这类信号往往不会立即引发公众注意,因为DNS服务的可用性变化对终端用户几乎不可见,这也使得预警的价值更容易被低估。
政策收紧与隐私基础设施的结构性矛盾
这背后是一条清晰的结构性矛盾:各国监管在反滥用、执法取证和内容治理上的诉求持续加码,而隐私优先的DNS服务在设计上就尽量减少数据留存——两边的要求几乎无法调和。非营利服务商在这种张力中尤其脆弱,它们既没有大型科技公司的法律与游说资源,也不愿在核心原则上让步。
评论区的讨论热度也印证了这一点:技术社区担忧的不仅是Quad9一家服务商的处境,更是"合规成本向少数巨头集中"的长期趋势。当中小型隐私服务商被迫退出,留存下来的玩家越少,用户的选择空间和议价能力就越弱。
DNS层的执法诉求主要集中在反滥用领域,例如阻断恶意软件指挥控制域名、打击僵尸网络、配合儿童保护或版权执法等。为实现这些目标,监管机构通常要求解析服务商具备快速下架特定域名的能力,并保留一定期限的查询日志以便溯源。而隐私优先的DNS服务在设计上遵循数据最小化原则,尽量不产生、不存储可识别个人身份的查询记录,这就与执法取证的需求形成直接冲突。此外,欧盟《数字服务法》等法规对 intermediary 责任边界的界定仍在演进,中小型服务商往往难以承担合规评估与法律应对的成本,这种不对称压力正是结构性矛盾的现实体现。
这对行业意味着什么
把视角拉远,这起事件给所有依赖公共隐私基础设施的用户和开发者提了个醒:DNS层的隐私不是理所当然的默认项,而是需要持续争取和维护的公共品。对于开发者和运维人员来说,多解析器备份、关注所在司法辖区的政策走向,都将从"最佳实践"变成"必要动作"。
真正的风险不在于某一家服务商的离开,而在于行业逐渐接受"隐私友好的基础设施难以为继"这一叙事。金丝雀的价值恰恰在于它倒下得足够早,让人还有时间做出反应。
相关推荐
Anthropic上市:1.4万亿美元估值是AI的未来还是泡沫顶点?
Anthropic即将登陆纳斯达克,估值最高1.4万亿美元,募资或超600亿美元,成为史上第二大IPO。本文拆解其营收、千亿美元账面亏损真相、算力成本、控制权设计与解禁压力,分析这场IPO对AI板块的连锁影响。
Anthropic冲刺纳斯达克:代码ANT,万亿估值能否撑住?
Anthropic正式提交S1文件冲刺纳斯达克,股票代码ANT,高盛摩根士丹利领衔承销。本文解读其营收数据、巨额算力租赁承诺、创始人投票权结构及估值博弈,分析万亿估值能否获得市场支撑。
Anthropic如何用四层叙事撑起2万亿美元估值
Anthropic预估市值两万亿美元,本文从定位理论与四层叙事结构拆解其营销策略:文明级恐惧叙事、身份叙事、产品叙事与商业叙事如何协同,以及创始人长文、技术文档、意见领袖等传播链路如何撑起AI安全守护者的估值故事。