Reddit网友求加入RL项目团队,AI协作门槛再引热议
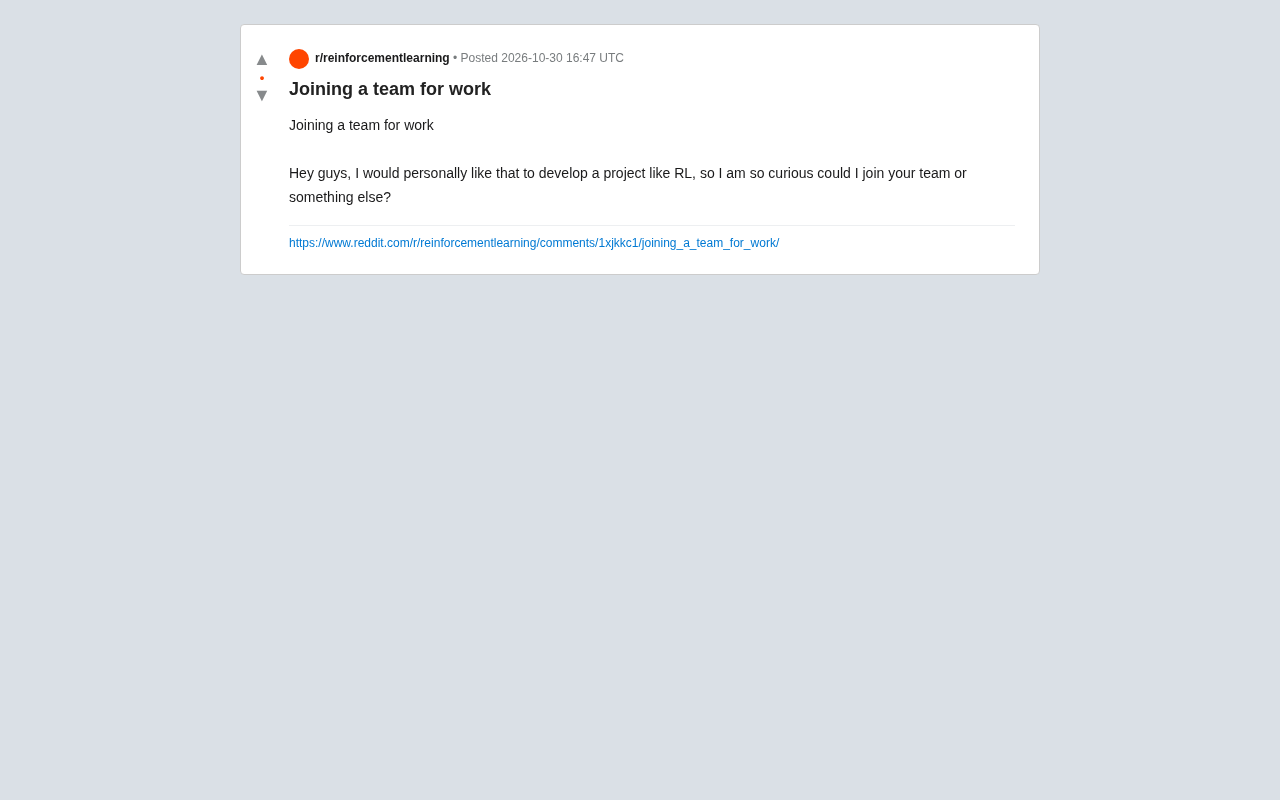
Reddit网友求组队RL项目,折射AI开源社区新手参与门槛与协作现实。
文章从一则Reddit求组队帖出发,讨论AI开源生态中新手参与RL项目的现实困境。帖子内容简短,未提供技术背景或项目经验,这种模糊表达在技术社区中并不少见。文章指出,RL项目协作门槛较高,涉及环境搭建、奖励设计和训练稳定性调优,成熟团队更看重代码仓库、论文复现等具体产出而非单纯兴趣。对于希望加入的新手,社区建议先从复现经典算法、参与开源issue修复或提供有价值的技术讨论入手,以行动建立信任。文章还提到项目制学习和good first issue等降低门槛的社区实践,并建议发帖者补充技术栈与具体方向以提高合作可能性。
一位Reddit网友发帖询问能否加入他人的强化学习(RL)项目团队,引发了对AI协作门槛和社区参与方式的讨论。这个简短的求助帖背后,折射出当前AI开源生态中新手参与的现实困境。
一则简短的求组队帖
据Reddit社区帖子显示,一位用户发帖表示对开发类似强化学习(RL)的项目很感兴趣,并直接询问能否加入他人的团队或参与其他形式的合作。
帖子内容非常简短,没有提及具体的技术背景、项目经验或期望参与的方向。这种模糊的表达方式在技术社区中并不少见——许多对AI充满热情的初学者,往往在迈出协作第一步时缺乏清晰的路径。
为什么RL项目组队并不简单
强化学习项目的协作门槛相对较高,这与RL本身的特性有关。相比监督学习,RL涉及环境搭建、奖励设计、训练稳定性调优等多个环节,对参与者的工程能力和理论理解都有一定要求。
从社区反馈的常见情况来看,成熟的RL项目团队在招募协作者时,通常更看重候选人是否有可展示的代码仓库、复现过的论文或参与过的开源贡献。单纯表达兴趣而缺乏具体产出,往往难以获得响应。这并非社区冷漠,而是协作效率的现实考量。
强化学习与监督学习的核心差异
强化学习(RL)与监督学习最本质的区别在于学习信号的来源。监督学习依赖成对的输入-标签数据,模型通过最小化预测误差来学习映射关系;而RL中的智能体(agent)必须在与环境交互的过程中,根据稀疏或延迟的奖励信号来调整策略。这意味着RL没有"标准答案"可直接拟合,训练过程涉及探索与利用的权衡、策略梯度估计的高方差问题,以及奖励函数设计不当导致的奖励黑客(reward hacking)风险。正因如此,RL项目对参与者的要求不仅是调包跑模型,还需要理解马尔可夫决策过程、值函数近似、策略优化等理论框架,并能诊断训练不收敛、方差爆炸等工程问题,这直接抬高了团队协作的准入门槛。
奖励设计与训练稳定性为何成为协作难点
在RL工程实践中,奖励设计往往比模型架构更决定项目成败。一个看似合理的奖励函数可能诱导智能体学到退化行为,例如在游戏环境中反复触发某个小奖励而放弃完成主线任务。这类问题通常需要反复实验和团队讨论才能定位,单靠阅读文档难以预判。训练稳定性同样是协作中的高频痛点:不同随机种子下的性能方差可能极大,超参数对结果的影响远强于监督学习,且调试周期长、算力消耗高。这些特性使得RL项目难以像传统软件项目那样清晰拆分任务,新成员若缺乏对训练曲线的判读能力和实验管理习惯,很难在团队中快速产生有效贡献。
新手参与AI项目的可行路径
对于希望加入RL项目的开发者,社区中常见的建议包括:先从复现经典算法入手积累代码作品,在GitHub上参与小型开源项目的问题修复,或在相关论坛中针对具体技术问题提供有价值的讨论。这些行动比直接求组队更能建立信任。
另一个值得关注的趋势是,越来越多的AI学习社区采用"项目制学习"的方式组织协作,新手可以在结构化任务中逐步积累经验,再过渡到更开放的团队合作。
社区协作文化的一面镜子
这则帖子虽然信息有限,但反映了AI社区中一个持续存在的话题:如何在保持协作质量的同时,降低新人参与的门槛。部分社区通过设立"good first issue"标签、举办新手友好的黑客松等方式来回应这一需求。
对于发帖者而言,更有效的做法或许是在帖子中补充自己的技术栈、学习进度和具体想做的RL方向,这样才能让潜在的队友判断合作的可能性。
相关推荐

零基础用Claude Code搭建AI Agent:从工作区到云端自治
无需编程,用Claude Code桌面应用四步搭建AI Agent:从工作区配置、Agent Designer生成第一个智能体,到Skill固定流程、Memory自我进化,最终部署云端定时自治运行。

无需Python基础:Cursor AI编程如何重塑自动化测试与测试开发
测试工程师不学Python也能做自动化测试?本文梳理Cursor等AI编程工具如何赋能功能测试、自动化脚本、测试平台开发与性能调优,并对比国内外主流工具的成本与访问限制,给出测试人员的能力转型建议。

近5000人中招!AI编程插件被植入后门,官方紧急下架
Claude Code的VS Code扩展2.1.313版本被恶意篡改,植入后门可远程登录并持久化控制,最多5000名用户或受影响。官方已下架恶意版本,本文详解攻击手法与清理步骤。