SAML安全漏洞频发,为何B2B SaaS仍必须支持它?
SAML安全记录糟糕但仍是企业SSO事实标准,正确策略是隔离而非回避。
Trail of Bits对SAML的批评有充分技术依据:基于XML签名和解析的协议设计导致签名包装攻击、XXE注入等漏洞反复出现,相较于OIDC/JWT方案攻击面更大。然而对于B2B SaaS产品,SAML是进入企业采购清单的硬性门槛——大量企业的SSO基础设施围绕SAML构建,存量部署形成强力的生态锁定。文章的核心建议是:既然无法回避,就通过认证网关或成熟库将SAML处理隔离在系统边界,在内部统一转换为OIDC或JWT,使核心业务代码不直接接触XML复杂性。决策重点应从"要不要支持"转向"如何安全地支持"。
安全研究机构Trail of Bits对SAML(安全断言标记语言)的批评由来已久,核心观点一针见血:这套诞生于XML时代的身份认证协议,其安全记录糟糕透顶。但对于做企业级SaaS的团队来说,现实却更为复杂——批评归批评,你依然绕不开它。
SAML的安全记录确实不堪
Trail of Bits的判断并非危言耸听。SAML建立在XML签名和XML解析之上,而这两者恰恰是安全漏洞的高发区。XML签名包装攻击(XML Signature Wrapping)、XML外部实体注入(XXE)、以及各种因解析器行为不一致导致的断言篡改,都是SAML生态里反复出现的经典问题。
问题的根源在于协议设计。SAML要求实现方在验证签名的同时解析复杂的XML文档,而签名验证与文档解析之间的语义鸿沟,给攻击者留下了大量可乘之机。一个精心构造的SAML响应,可能在签名校验时被判定为合法,却在后续处理中被解读成完全不同的身份断言。这类漏洞在Okta、OneLogin等主流身份提供商的实现中都曾出现过。
相比之下,OAuth 2.0与OpenID Connect(OIDC)基于JSON和JWT,协议表面积更小,签名与数据的绑定关系更清晰,整体攻击面显著收窄。从纯技术角度看,没有人会在新项目里主动选择SAML。
XML签名包装攻击(XML Signature Wrapping,XSW) 值得单独说明。SAML响应的结构是:一份XML文档中同时包含"被签名的断言"和"签名本身"。攻击者可以在不破坏签名的前提下,向文档中注入一个伪造的断言节点,并将原始的合法节点移至签名无法覆盖的位置。由于许多实现在"签名验证"时引用的是原始节点,而在"读取身份信息"时却处理的是攻击者注入的节点,两个步骤操作的并非同一份数据,导致签名验证通过但实际生效的身份已被篡改。这类漏洞的根本原因在于XML文档在XPath语义下的节点引用与实际处理路径之间存在歧义,而JSON/JWT天然不存在此类结构性问题——签名覆盖的就是整个payload,没有"选择性覆盖"的空间。
既然如此糟糕,为什么还得支持
答案无关技术优劣,而在于企业市场的现实。SAML是企业单点登录(SSO)领域事实上的通用语言。大量中大型企业客户的IT部门,其身份基础设施(如Active Directory Federation Services、老版本的Okta配置、各类企业IdP)都是围绕SAML构建的。
对B2B SaaS厂商而言,"支持SAML SSO"往往是进入企业采购清单的硬性门槛。企业安全团队在评估供应商时,SAML集成能力常常被列为合规与采购的前置条件。拒绝支持SAML,等于主动放弃一大批高价值的企业客户——这在商业上几乎不可接受。
换句话说,SAML的生命力不是来自它有多好,而是来自庞大的存量部署和企业采购惯性。这是一个典型的"技术债由市场惯性维持"的案例。
Active Directory Federation Services(AD FS) 是理解企业SAML锁定的关键背景。AD FS是微软随Windows Server提供的联合身份服务,允许企业将内部Active Directory的用户账户通过SAML协议暴露给外部SaaS应用。由于Active Directory在企业IT中的统治地位,大量中大型企业的SSO基础设施直接建立在AD FS之上,且往往已运行多年、深度集成于内部系统。迁移这套基础设施的成本极高,涉及IT部门、安全团队、合规审查等多方协调,因此即便市场上已有更现代的替代方案(如Azure AD的OIDC支持),存量AD FS部署仍大量存在。这解释了为何即使Okta、Azure AD等新一代IdP已全面支持OIDC,企业采购方仍会在RFP(采购需求文件)中明确要求SAML支持。
如何在支持SAML的同时降低风险
既然必须支持,关键就变成了如何不让SAML的XML风险污染自己的代码库。核心思路是:把SAML处理隔离出去,不要自己手写XML解析和签名验证逻辑。
使用成熟的专用库或网关
自己实现SAML几乎注定踩坑。更稳妥的做法是依赖经过充分审计的成熟库,或者将SAML处理完全外包给专门的身份网关服务。这些方案把易出错的XML签名校验逻辑收敛到一处,由专业团队维护和修补。
在边界处完成协议转换
理想架构是在系统边界设立一个认证适配层,由它负责与企业IdP进行SAML交互,然后在内部统一转换为更现代、更安全的令牌格式(如OIDC的ID Token或内部签发的JWT)。这样一来,应用的核心业务代码永远不会直接接触SAML的XML,XML的复杂性和风险被锁在一个可控的小盒子里。
这种架构模式有时被称为"认证代理"或"身份网关",市场上已有成熟的开源和商业实现可供参考,例如Keycloak(开源)、Auth0、或云厂商提供的身份服务。其中Keycloak的典型部署方式恰好体现了这一思路:它作为中间层同时支持接入上游SAML IdP和向下游应用颁发OIDC令牌,应用侧完全感知不到SAML的存在。对于没有足够安全工程资源自行维护SAML解析逻辑的团队,将这层复杂性完全外包给此类经过专业审计的身份服务,是目前最务实的风险控制手段。需要注意的是,即便使用外部网关,仍需关注该网关本身的SAML实现是否及时跟进安全补丁——2023年GitLab曾因ruby-saml库漏洞出现严重的认证绕过问题,提示供应链层面的风险同样不可忽视。
严格校验与最小信任
无论采用何种方案,对SAML响应的校验都应保持严格:验证签名覆盖范围、校验断言的受众(Audience)、检查时间窗口、锁定预期的IdP证书。不要信任任何未经验证的字段,尤其是用于身份映射的属性。
给技术决策者的启示
SAML的处境折射出一个普遍规律:在企业软件领域,协议的存活很大程度上取决于生态锁定而非技术先进性。Trail of Bits的批评是对的,但"协议不安全"与"你可以不支持它"是两回事。
正确的姿态不是在要不要支持上纠结,而是在如何安全地支持上下功夫——把SAML当作一个需要严格隔离的外部接口,而非系统的内生组成部分。对新建的面向开发者或消费者的产品,优先推OIDC;对面向企业的产品,把SAML作为必备但受控的兼容层。这样既能拿下企业订单,又能把安全风险限制在最小范围内。
相关推荐
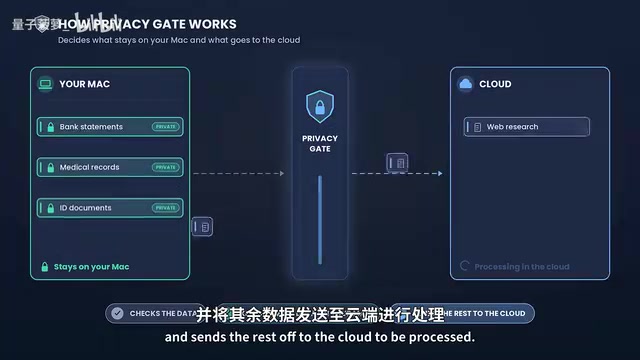
Perplexity混合计算实测:隐私数据不出Mac
Perplexity Hybrid Compute 实测:PrivacyGate 如何拦截敏感数据、本地模型与云端模型如何分工、16GB 与 32GB Mac 的模型差异,以及银行流水、医疗记录等真实场景下的隐私保护表现。
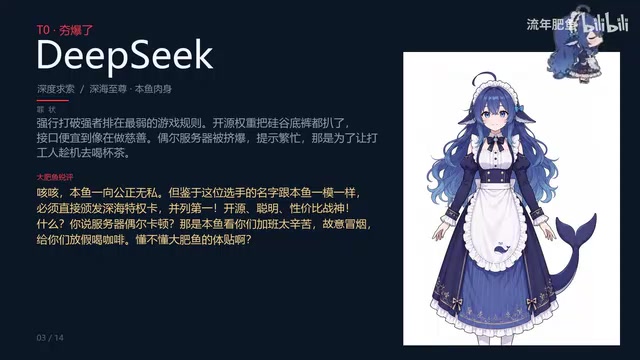
大肥鱼锐评国内外主流大模型:豆包登顶、DeepSeek并列第一
B站UP主大肥鱼锐评国内外主流大模型:豆包凭情绪价值登顶,DeepSeek以开源性价比并列第一,文心、海螺、元宝、Kimi、Qwen、可灵、Claude、Gemini、Grok各被贴上鲜明人设标签。本文梳理这份「最不客观」榜单背后的产品逻辑与选型启示。
AI Agent上生产前如何真测?一套可落地的测试与监控框架
BotGage创始人Pramin Pradeep分享AI Agent上生产前的测试方法:Agent注册可见性、红队测试、生产环境可观测性三步框架,附QA成本从18万美元降至8万美元的真实案例,以及IT角色向Agent监督者转型的分析。