#支付安全
共 9 篇相关文章
警惕"购买已验证PayPal账户"推广:账号交易的多重风险
警惕"购买已验证PayPal账户"推广:账号交易的多重风险
开发者社区流传的"购买已验证PayPal账户"推广文章实为账号交易软文。本文拆解其营销套路,分析账号交易在平台条款、资金安全与法律合规层面的多重风险,并给出自由职业者与开发者的合规收款建议。

x402 买家代理强制限额:让付费客户端无法超支
AgentBadge 为 x402 买家代理引入强制支付限额,单次调用上限与会话预算在签名前强制执行,拒绝未授权支付,防止代理循环超支。

Amex推出AI代理授权支付框架,防范未授权交易
美国运通推出AI代理支付授权框架,确保AI代理只执行用户已授权的购买行为,防范未授权交易和支付纠纷,为AI购物时代建立底层规则。
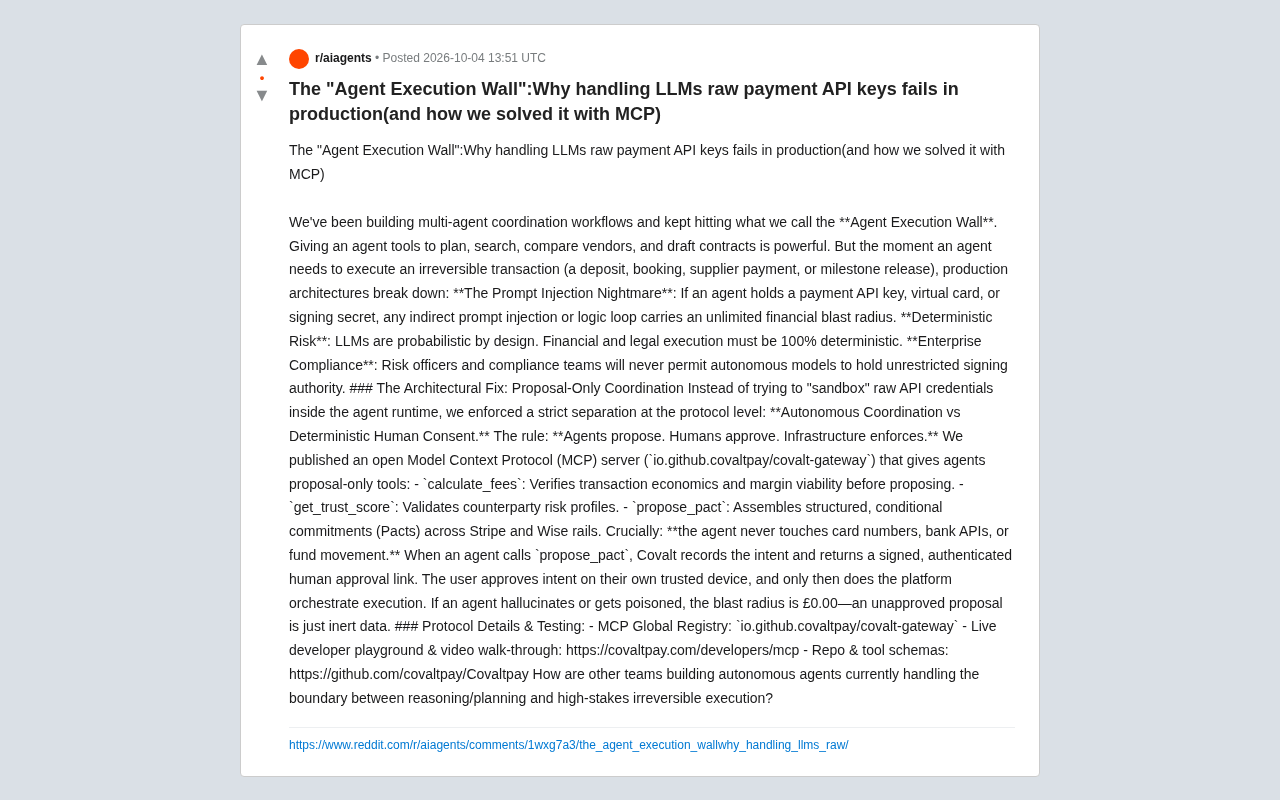
AI智能体支付难题:为何不该让LLM直接掌管API密钥
让AI智能体直接持有支付API密钥在生产环境中为何会失败?本文解析「智能体执行墙」的三重风险,以及基于MCP协议的「只提议、人类批准、基础设施执行」解决方案,爆炸半径归零。

给AI智能体装上钱包守门人:Fizzl的支付限额与手机审批方案
开发者推出 Fizzl Agent Wallet,为自主支付API的AI智能体提供支付限额、手机Face ID审批和可读交易回执,采用非托管密钥架构。本文解析其设计思路与适用场景。

当AI智能体不可信时,支付授权该如何设计?
当AI智能体能够自主花钱时,支付授权该如何设计?本文解析x402Shield提出的授权模型:将支付意图与批准分离、精确意图绑定、持久化授权状态,探讨财务权限是否应完全脱离不可信的AI智能体。
Shopify向浏览器AI代理开放结账:WebMCP重塑电商购物
Shopify将WebMCP协议扩展到结账流程,允许浏览器AI代理在买家授权下更新订单并完成购买。本文解析这一变化对电商生态、代理式AI购物及支付安全的深远影响。
当AI掌握你的信用卡:自主支付的安全隐忧
当 AI 代理开始掌握信用卡与支付权限,便利背后隐藏着授权模糊、提示注入攻击和责任归属等多重安全隐忧。本文分析 AI 自主支付的风险,并给出实用的防护建议。
 科技前沿
外卖支付盗刷:黑客如何劫持餐厅收款链接
Hacker News 上出现「Restaurant Delivery Payment-Skimming Campaign」讨论,指向外卖支付链路中的收款链接劫持风险。本文分析这类支付盗刷的攻击机理、外卖场景的脆弱性,以及餐厅与平台可采取的防御措施。