Discord账号被劫持后遭封禁?联系管理员的正确方式
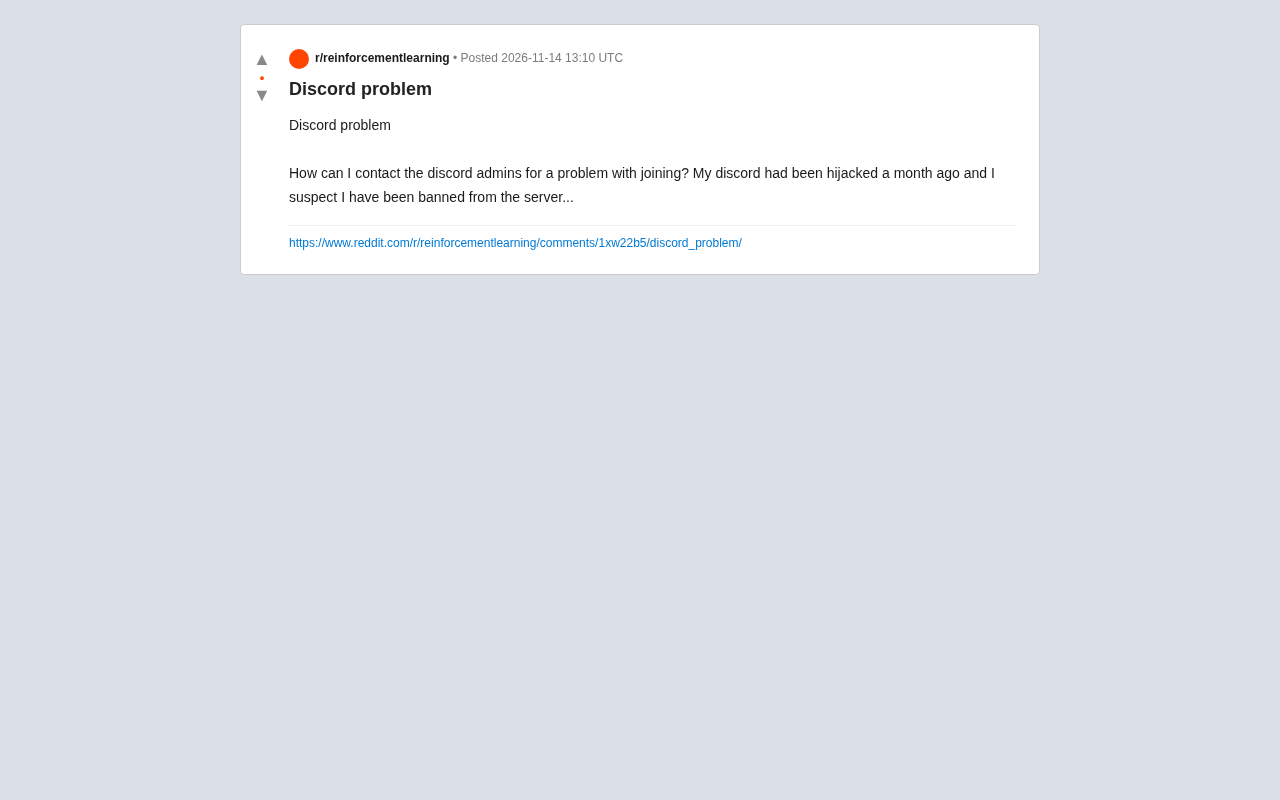
Discord账号被劫持后遭服务器封禁,需分清平台与服务器责任分别申诉。
文章从一位Reddit用户的求助出发,剖析了Discord账号被劫持后反而被服务器封禁的典型困境。核心观点是:Discord平台方只负责账号层面的安全事件,无权干涉单个服务器的封禁决策;服务器封禁必须联系该服务器的管理团队。文章给出了一份自查清单,包括夺回账号控制权、启用两步验证、排查关联影响,以及分平台和服务器两条线分别申诉。在沟通层面,建议申诉时简洁说明劫持时间线、附上所有权证明,态度克制。文章最后从管理员视角提醒,封禁决策应考虑账号被盗的可能性,保留复核空间。
一个常见的困境:账号被劫持后反而被封
最近在Reddit上看到一位用户的求助:他的Discord账号在一个月前被劫持,现在怀疑因此被某个服务器封禁,想知道如何联系管理员解决加入问题。这其实是一个相当典型的场景——账号被盗后,攻击者往往会在受害者的账号上发送垃圾信息、骚扰他人或违反服务器规则,导致账号被服务器封禁。而真正的账号主人回来后,反而要面对一个自己从未制造过的烂摊子。
这个问题看似简单,但背后涉及Discord的服务器管理架构、账号安全机制以及申诉渠道的运作方式。理解这些,才能高效地解决问题。
为什么你联系不到“Discord管理员”
很多用户会误以为Discord有一个统一的管理员团队来管理所有服务器。实际上,Discord的架构是:平台方只负责账号层面的安全和违规处理,而每个服务器由各自的所有者和管理员独立运营。
这意味着,如果你被某个特定服务器封禁,Discord官方客服通常无法直接为你解封——他们没有权限干涉单个服务器的管理决策。你需要联系的是那个服务器的管理团队,而不是Discord公司。
当然,如果问题涉及账号被劫持本身,那就属于平台层面的安全事件,Discord官方是可以介入的。两条线需要分开处理。
服务器层面的联系方式
每个Discord服务器通常都有举报或申诉渠道。比较常见的做法包括:查看服务器内的规则频道或公告频道,里面往往会写明申诉方式;如果服务器有公开的网站或社交媒体账号,也可以通过那些渠道联系;部分服务器会设置专门的申诉表单链接。
如果你已经被封禁无法进入服务器,可以尝试通过共同好友代为转达,或者寻找该服务器的公开邀请页面和社区入口。
平台层面的账号安全处理
账号被劫持属于严重的安全问题。Discord官方支持页面提供了账号被盗的恢复流程,通常需要通过绑定的邮箱验证身份,并建议立即修改密码、启用两步验证。如果你怀疑劫持期间产生了违规记录,可以在支持请求中说明情况,附上时间线和相关证据。
Discord 的权限模型基于“服务器(Guild)”这一自治单元:每个服务器拥有独立的所有者(Owner)、角色体系(Role)和权限位(Permission),所有者可以把封禁、踢出、管理消息等权限授予任意角色。平台方(Discord Inc.)只在账号、API 滥用、违反服务条款等层面拥有处置权,并不介入单个服务器的成员管理。这种设计类似“房东与租客”的关系——平台提供场地和基础设施,服务器管理者自行制定规则。因此,跨服务器的封禁记录彼此独立,一个服务器无法查看或影响另一个服务器的封禁状态;同样,平台客服也无法直接修改某个服务器的封禁列表。理解这一点,就能明白为什么“找 Discord 官方解封”在服务器封禁场景下是行不通的。
两步验证(2FA)是账号安全的核心防线。Discord 支持基于 TOTP 的验证器应用(如 Google Authenticator、Authy)以及安全密钥。启用后,即使攻击者获取了密码,没有动态验证码也无法登录。需要注意的是,Discord 还提供“备份代码”,应在启用 2FA 时妥善保存,否则一旦丢失验证器设备可能被锁在账号外。此外,账号被劫持的常见入口包括:在钓鱼网站输入令牌(Token)、授权恶意第三方应用、重复使用已泄露的密码。夺回账号后,除了改密码和启用 2FA,还应在“已授权应用”页面撤销所有不认识的 OAuth 授权,因为令牌一旦泄露,改密码并不会使其失效,这是很多用户容易忽略的环节。
账号被劫持后的自查清单
从这次求助中可以看出,很多用户在账号被劫持后并不清楚自己需要做什么。以下是一份实用的自查顺序:
第一步,夺回账号控制权。 通过邮箱重置密码,检查是否有未知的登录设备或授权的第三方应用,全部移除。
第二步,启用两步验证。 这是防止再次被劫持最有效的手段,Discord支持多种验证器应用。
第三步,排查关联影响。 检查劫持期间账号是否被用于发送垃圾信息、加入陌生服务器或进行其他操作,这些记录可能成为后续申诉的依据。
第四步,分别处理平台和服务器层面的问题。 账号安全问题走Discord官方支持;服务器封禁问题走该服务器的管理渠道。两条线不要混在一起提交,否则容易互相推诿。
申诉时的沟通要点
联系服务器管理员时,简洁清晰地说明:账号在何时被劫持、劫持期间的操作并非本人所为、附上能证明账号所有权的信息(如注册邮箱、历史互动记录)。态度克制、信息完整,比长篇情绪化描述更容易获得管理员的回应。
申诉成功率很大程度上取决于证据的可验证性。建议在联系服务器管理员前准备好:账号注册邮箱或绑定手机的后四位、账号 ID(可在设置中复制)、劫持期间异常操作的截图或时间点、以及平台方出具的账号安全事件记录(如有)。沟通渠道优先级通常为:服务器公告中指定的申诉表单 > 服务器官方社交账号 > 共同好友转达。避免在多个渠道重复轰炸管理员,也避免在公开频道刷屏申诉,这些行为反而可能被视为骚扰而降低处理意愿。如果服务器规模较大,管理团队可能设有专门的工单系统,按流程提交比私信个人管理员更有效。
给服务器管理员的启示
从管理者的角度看,这个案例也提醒我们:封禁决策需要考虑账号被盗的可能性。一些服务器在遇到异常行为时,会先临时限制而非直接永久封禁,并留下申诉入口。对于用户主动说明被盗情况的,保留一定的复核空间,既维护了社区秩序,也避免了误伤。
小结
Discord账号被劫持后遭遇服务器封禁,确实让人沮丧,但并非无解。核心思路是分清平台与服务器的责任边界:账号安全找Discord官方,服务器封禁找该服务器管理团队,两边分别申诉、分别说明。做好账号安全加固,才是避免重蹈覆辙的根本。
相关推荐
Gemini 4 Hydrogen发布:速度提升2.5倍的日常AI模型
Google发布Gemini 4 Hydrogen,宣称比Gemini 3.8 Flash快2.5倍,支持四级思考控制、百万token上下文和Orchestrator多模型协作,API定价每百万输入token 1.50美元。
Gemini 4 Hydrogen实测:谷歌最快最便宜AI模型
谷歌 Gemini 4 Hydrogen 实测:Gemini 4 家族中最快最便宜的模型,解析 Carbon/Argon/Hydrogen 分工、API 定价陷阱、免费层限制与四档思考等级的成本取舍,附真实 bug 调试演示。

Gemini 4 Hydrogen 对比测试:仅耗1%周配额,表现不输Sonnet
实测Gemini 4 Hydrogen与Sonnet完成同一CRUD任务:Hydrogen仅耗1%周配额,表现相当且UI细节更优,而Anthropic模型耗7%。开发者建议日常任务不必迷信高价模型。