OpenAI与Anthropic限制智能电视逆向工程,引发AI伦理争议
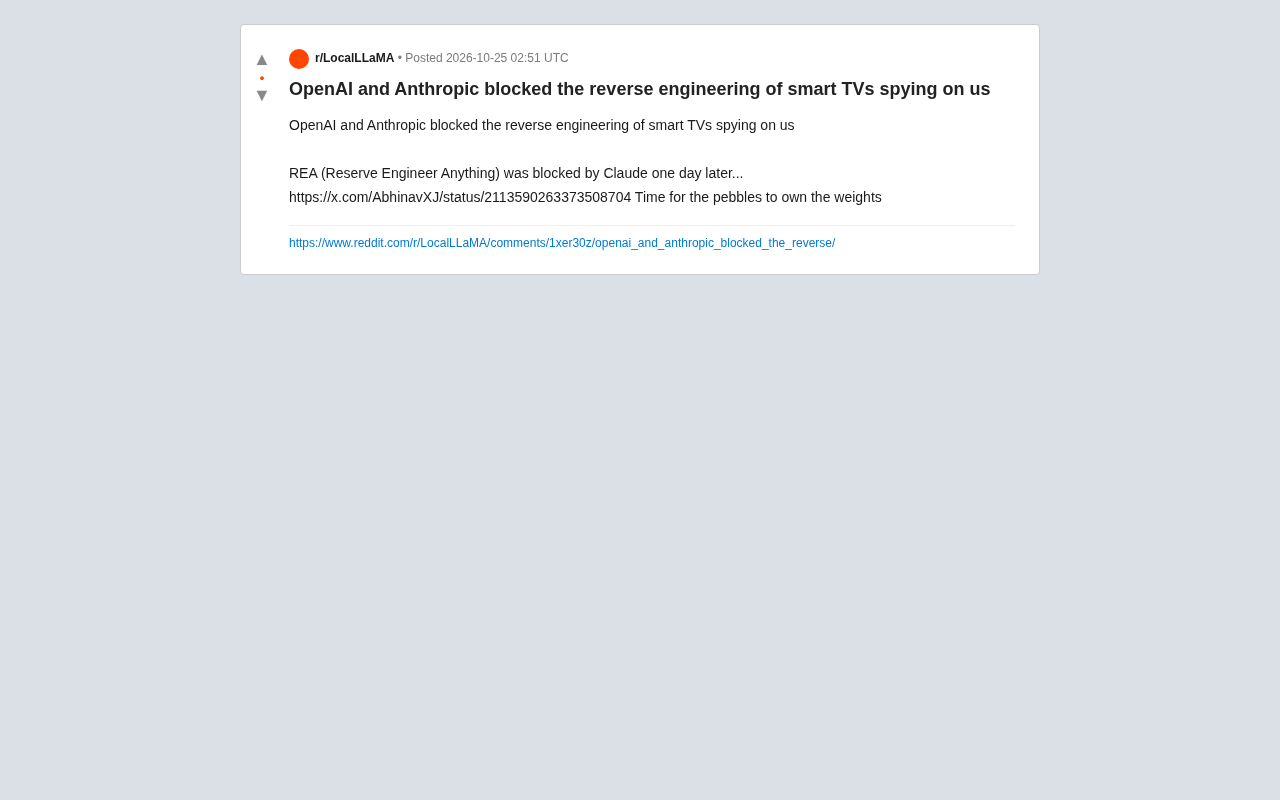
REA逆向工程项目上线一天即被Claude封禁,引发AI安全策略与开放研究之争。
文章从Reddit讨论切入,讲述名为REA的逆向工程项目在Claude上线仅一天后即遭Anthropic封堵的事件。该项目旨在分析智能电视的数据收集行为,揭示其隐私窥探隐患,而逆向工程正是审计此类闭源设备的关键手段。文章指出,OpenAI与Anthropic的使用政策通常禁止模型被用于逆向工程、绕过安全措施等场景,由此形成安全策略与合法安全研究之间的张力。社区对此看法分歧:一方认为公司有权设定使用边界以规避法律风险,另一方则批评限制扼杀创新、加剧权力集中。文章最后提出建立透明政策、安全研究专门通道与第三方审计机制等平衡路径。
近日,一则来自Reddit的讨论引发关注:OpenAI和Anthropic被指限制了对智能电视逆向工程的研究,相关项目REA(Reserve Engineer Anything)在Claude上线一天后即遭封堵。这背后折射出AI模型在安全与开放之间的深层矛盾。
事件回顾:REA项目遭遇封堵
据Reddit用户分享,名为REA(Reserve Engineer Anything)的逆向工程项目在Claude上线仅一天后便无法继续使用。该项目旨在分析智能电视的数据收集行为,揭露其潜在的隐私窥探问题。推文链接(https://x.com/AbhinavXJ/status/2113590263373508704)显示,开发者对Anthropic的封禁行为表示不满,并呼吁“让石子拥有权重”(Time for the pebbles to own the weights),暗示对AI模型控制权集中的担忧。
这一事件迅速在社区发酵,用户们讨论AI公司如何通过使用政策限制特定应用场景,尤其是涉及硬件逆向工程和隐私研究的方向。
逆向工程(Reverse Engineering) 是指在没有源代码或设计文档的情况下,通过分析产品的固件、二进制程序、通信协议或硬件电路,推断其内部结构、工作原理与数据处理逻辑的技术过程。在安全研究领域,逆向工程是审计闭源设备隐私行为的核心手段:研究者可以借此确认设备是否在用户不知情时采集、上传数据,或发现未公开的调试接口与后门。常见工具包括固件提取、流量抓包、反汇编与动态调试等。需要注意的是,逆向工程的合法性在不同司法辖区差异较大,通常与是否规避技术保护措施、是否涉及商业机密、目的为安全研究还是侵权复制密切相关,这也是AI厂商在相关请求上趋于保守的原因之一。
智能电视的隐私隐患与逆向工程的价值
智能电视普遍内置麦克风、摄像头和网络模块,其数据收集行为长期不透明。逆向工程是安全研究者审计设备隐私实践的关键手段。通过分析固件和通信协议,研究者能揭示设备是否未经同意上传用户数据。
然而,AI公司对此类请求往往持谨慎态度。OpenAI和Anthropic的使用政策通常禁止利用其模型进行逆向工程、绕过安全措施或侵犯知识产权。这导致安全研究者在利用AI辅助分析时面临合规风险。
AI公司的安全策略与开放研究的冲突
OpenAI和Anthropic均强调负责任地部署AI,防止滥用。但此次事件凸显了安全策略与开放研究之间的张力:一方面,公司需要防止模型被用于恶意目的;另一方面,过度限制可能阻碍合法的安全审计和学术研究。
社区观点分歧明显。部分用户认为AI公司有权设定使用边界,保护自身免受法律风险;另一部分则批评这种限制扼杀了创新,使权力向少数公司集中。
模型权重(Model Weights) 是神经网络在训练完成后保留下来的参数集合,决定了模型的行为与能力,通常被视为AI公司最核心的资产。开源模型会公开权重,允许任何人下载、本地运行和微调;而闭源模型只通过API提供推理服务,权重仍由公司掌控。所谓“拥有权重”,意味着对模型的能力边界、使用条件和审查规则拥有最终决定权。当研究者的工作依赖闭源API时,一旦请求被判定为违反使用政策,研究链条便会立即中断,且难以复现或迁移。这正是社区担忧“权力集中于少数公司”的技术根源:模型权重越集中,外部研究者对工具的可控性就越低,可选择的替代路径也越少。
未来展望:平衡之道
随着AI模型能力增强,如何在安全与开放之间取得平衡将成为持续挑战。可能的解决方案包括:建立更透明的使用政策、为安全研究提供专门通道、以及推动行业标准制定。对于智能电视等物联网设备,独立的第三方审计机制也亟待完善。
这一事件提醒我们,AI不仅是技术问题,更是治理问题。在模型权重日益集中的时代,确保研究自由和公众知情权需要多方共同努力。
可接受使用政策(Acceptable Use Policy, AUP) 是AI公司约束模型用途的合同性文件,通常以条款形式列举禁止行为,例如规避安全措施、未授权渗透测试、侵犯知识产权或侵犯隐私。与法律不同,AUP由厂商单方面制定与解释,执行方式包括请求拦截、账号封禁和API密钥吊销,且往往缺少事前告知与申诉机制。这使得安全研究者在开展合法审计时面临“合规不确定性”:同一请求在不同模型、不同时间可能得到不同判定。业界正在探索的改进方向包括:为漏洞研究与隐私审计设立可验证的身份通道、发布更细化的研究豁免条款、以及在封禁时提供具体理由与复核流程,从而在防止滥用的同时降低对正当研究的误伤。
相关推荐
LangChain Agent事件流解析:Event Streaming实战指南
深入解析LangChain 1.3引入的Event Streaming特性,详解Raw、Messages、Tool Calls、Values、Custom、Interleave六大事件类型的使用方法与实战要点,帮助Agent开发者实现精准的事件级流式输出。
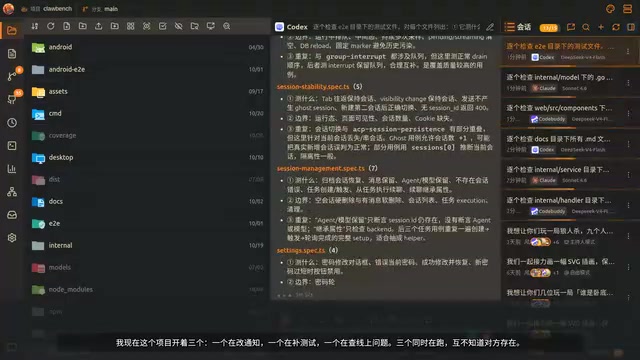
ClawBench多线并行开发:三层维度让AI并行不打架
ClawBench如何实现多线并行开发?B站UP主龙泽演示同时开六个AI会话、跨项目切换与Worktree分支隔离的三层并行机制,以及服务端执行架构如何让手机也能跑AI任务。

英伟达Astra与Isaac工具链:一个人也能造机器人?
英伟达GPT-6 Astra结合Isaac Lab、Newton与Isaac Lab Arena,让开发者用提示词构建机器人仿真世界、训练技能并大规模评估,配合Agile One SN参考机器人,机器人开发门槛大幅降低。