前沿AI治理之路:行业标准机构提案引发关注

一条推文折射出前沿AI行业正从技术竞赛转向主动构建安全治理框架的关键动向。
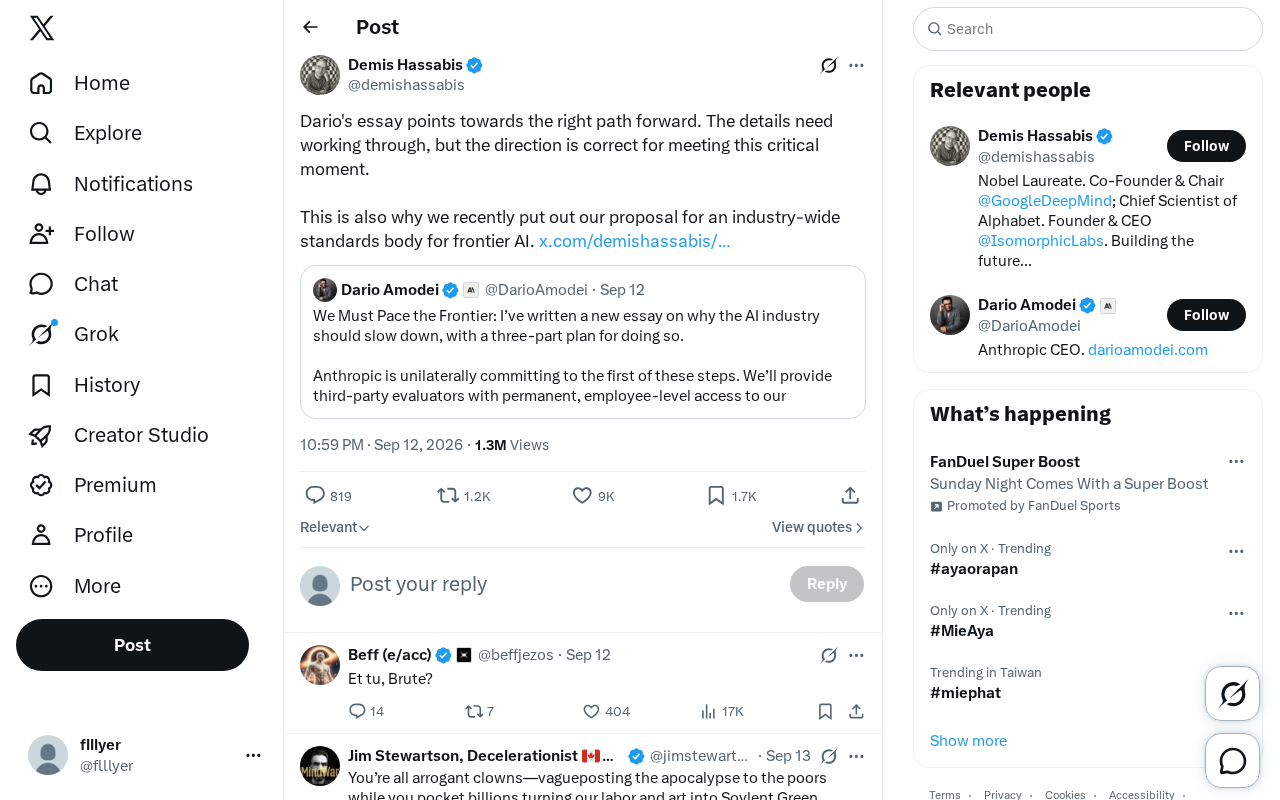
一条围绕AI安全治理的推文引发业界关注:发文者认可Anthropic CEO Dario Amodei所指明的方向,并提及了一份面向前沿AI的行业级标准机构提案。文章指出,单靠企业自律难以形成统一可核查的基准,跨企业标准机构可借鉴金融、航空等高风险行业的经验,在测试规范、风险评估与信息披露方面建立共识。然而,原文"方向正确、细节待定"的表述,恰恰点出了从理念到落地之间的巨大鸿沟——谁来主导、如何执行、是否具备真实约束力,这些问题决定了行业标准机构究竟是有效治理框架还是公关姿态。行业自律与外部监管之间"运动员兼裁判员"的公信力张力,是这类提案必须正视的核心挑战。
一条推文背后的行业治理议题
近日,一条围绕AI安全治理的推文引发行业讨论。发文者对Anthropic CEO Dario Amodei的相关文章表示认同,认为其"指明了正确的前进方向",并借此提及了一份关于建立前沿AI行业标准机构的提案。
原文措辞谨慎:"Dario的文章指明了正确的前进方向。具体细节仍需推敲,但方向是正确的,足以应对当下的关键时刻。"这段话透露出两层含义——一方面肯定了整体战略方向,另一方面也坦承落地执行层面仍有大量工作待完成。
为什么需要行业标准机构
随着大模型能力快速提升,前沿AI(frontier AI)系统的潜在风险成为业界与监管机构共同关注的焦点。所谓"前沿AI",通常指那些能力接近或超越现有最强模型、可能带来系统性风险的通用大模型。
推文中提到的核心动作,是发布了"一份面向前沿AI的行业级标准机构提案"(industry-wide standards body for frontier AI)。这一思路的逻辑在于:单靠某一家公司的自律,或是各自为政的内部安全策略,难以形成统一、可核查的行业基准。设立跨企业的标准机构,理论上可以在测试规范、风险评估、信息披露等方面建立共识。
这种做法在其他高风险行业并不陌生。金融、航空、制药等领域早已形成成熟的标准化与自律组织,AI行业借鉴这类经验,试图在监管尚未完全成型之前主动建立护栏。
Dario Amodei于2024年10月发表的长文《机器中的灵魂》(Machines of Loving Grace)是理解这一讨论背景的重要参照。文中他系统阐述了对AI潜在收益与风险的判断,主张前沿AI公司应主动承担安全责任,并对生物武器、网络攻击等"灾难性风险"保持高度警惕。Anthropic内部推行的"负责任扩展政策"(Responsible Scaling Policy,RSP)正是这一理念的具体落地——通过设定可评估的能力阈值,决定何时暂停或放缓模型训练。行业标准机构的提案,可视为将这种内部机制推广至整个行业的尝试:用统一的评估框架和信息披露要求,替代各家公司各自表述的安全承诺。
"方向正确、细节待定"意味着什么
值得关注的是原文对Dario文章的评价方式——高度认可方向,但明确指出细节需要推敲。这实际上反映了当前AI治理讨论的普遍状态:各方对"需要治理"这一大方向已基本达成共识,真正的分歧和难点集中在具体机制上。
谁来主导标准的制定?标准如何执行与核查?企业自愿参与还是强制约束?这些问题都直接决定了一个行业标准机构究竟是有实际约束力的治理框架,还是流于形式的公关姿态。原文中"details need working through"的表述,恰恰点出了从理念到落地之间的巨大鸿沟。
行业自律与外部监管的张力
由AI企业自身推动的标准机构,天然面临一个质疑:这是否属于"运动员兼任裁判员"?支持者认为,前沿模型的技术细节高度专业,只有身处一线的机构才具备制定有效标准的能力,行业自律能够比缓慢的立法程序更快响应技术演进。
批评者则担心,缺乏外部制衡的自律机制可能沦为软约束,甚至成为企业规避更严格监管的挡箭牌。如何在行业专业性与外部公信力之间取得平衡,将是这类提案能否真正发挥作用的关键。
现实中已有若干先行探索可供参照。2023年成立的前沿模型论坛(Frontier Model Forum)由谷歌、微软、Anthropic、OpenAI联合发起,是目前最具代表性的AI行业自律组织,但外界对其实质约束力持续存疑。另一个参照系是金融行业的自律组织模式,如美国金融业监管局(FINRA),其监管权力源自国会授权,并受美国证券交易委员会(SEC)的监督,形成了"有授权的自律"框架。AI领域目前缺乏类似的法律授权基础,这正是批评者认为纯行业主导的标准机构难以真正具备约束力的核心原因。欧盟《AI法案》(EU AI Act)的推进,以及美国行政令层面的探索,代表了另一条由外部监管主导的路径,两种模式之间的张力将在未来数年持续存在。
结语
这条推文虽短,却映射出前沿AI治理领域的一个重要动向:头部力量正在从单纯的技术竞赛,转向对安全框架和行业规范的主动构建。方向上的共识固然重要,但正如原文所言,真正决定成败的,是那些仍待推敲的细节。
(注:本文基于单一社交媒体推文整理,相关提案的具体内容与后续进展有待更多公开信息佐证。)
相关推荐

AI 自动化冷邮件:从网站痛点生成个性化外联的实战思路
一位网页设计从业者分享如何用 AI 工具 Swokei 自动诊断潜在客户网站的设计、速度、移动端与 SEO 问题,并生成个性化冷邮件,重构 B2B 外联工作流。本文解析其价值、分工逻辑与合规边界。
Opus 5.5 实战手册:Claude Code 长任务的优化与边界
Opus 5.5 在 Claude Code 中的实战手册:明确终点线、删除冗余提示词、将停止规则写入 CLAUDE.md。结合 130 条 Hacker News 评论,剖析 AI 编程长任务的优化方法与失效边界。
AI时代为何急需「默认硬性预算上限」?
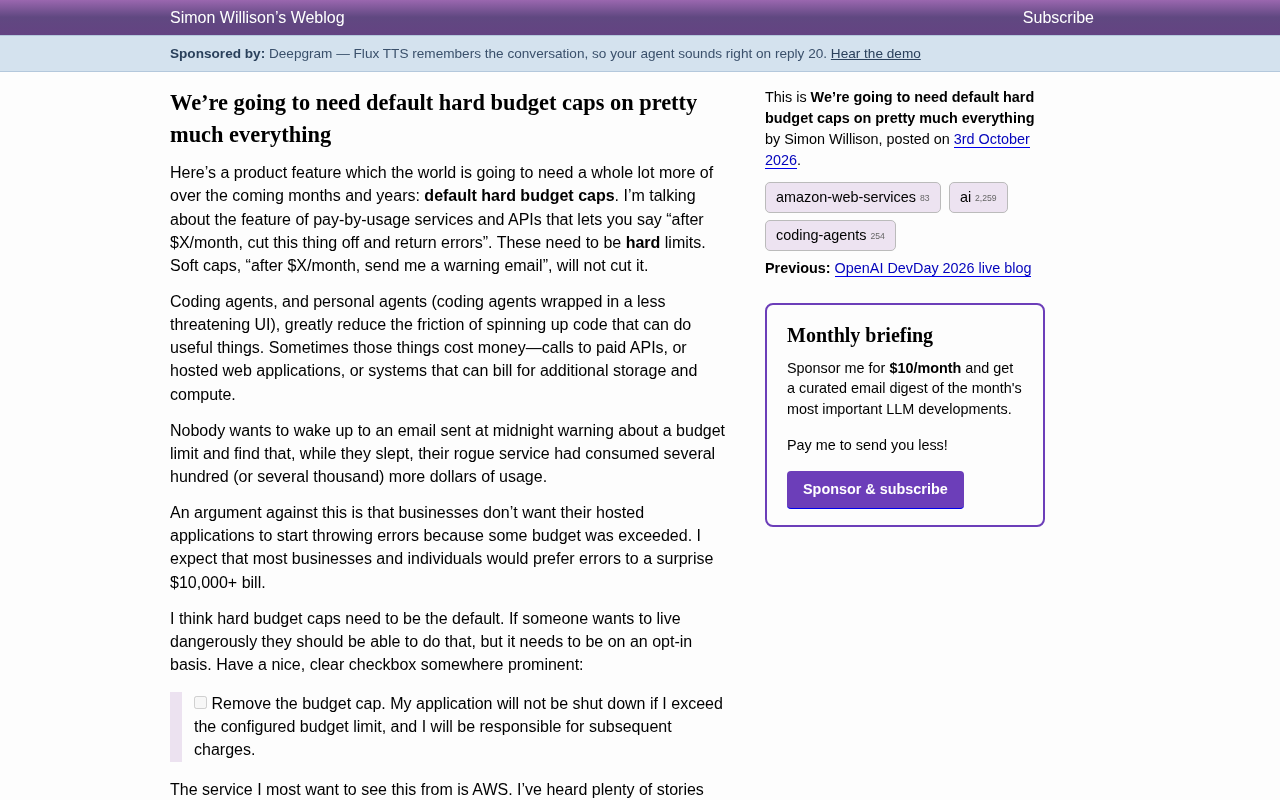
AI编码智能体让部署付费服务变得简单,也放大了失控账单风险。本文解读为何按量计费服务应默认提供硬性预算上限,以及 AWS、Google Cloud 的最新跟进动作。