Claude Code 登陆 AWS GovCloud:合规监管工作负载的 AI 编程新选择
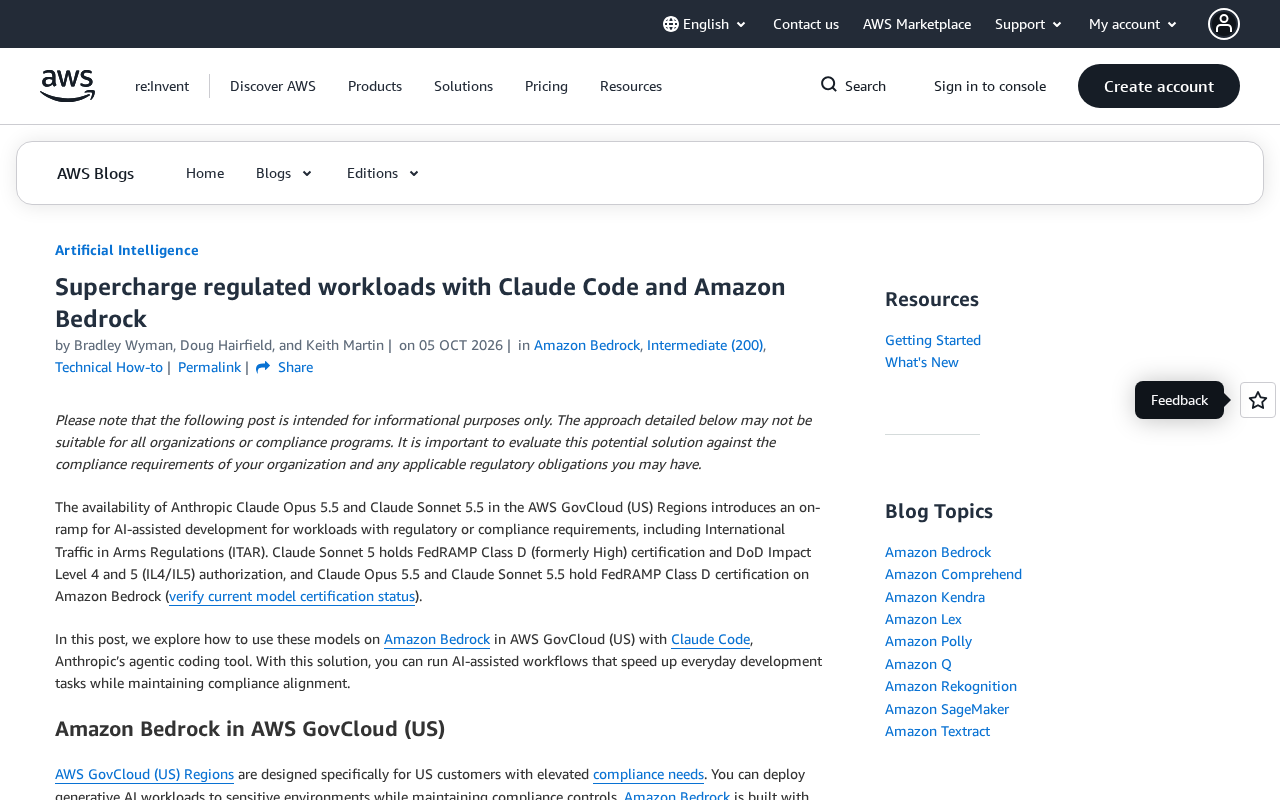
Claude Opus/Sonnet 5.5登陆AWS GovCloud,首次为ITAR等严监管场景提供合规AI编程能力。
Anthropic的Claude Opus 5.5与Sonnet 5.5现已通过Amazon Bedrock在AWS GovCloud (US)区域上线,并支持Claude Code智能体编程工具。AWS GovCloud是专为满足ITAR等美国联邦法规要求而设计的物理隔离云环境,此前受制于数据驻留与合规边界的限制,政府机构和国防承包商几乎无法使用主流商业AI服务。此次发布将高能力模型与合规基础设施直接结合,让受监管组织得以在不突破合规框架的前提下,借助AI智能体工具加速代码开发、审查与自动化流程,标志着前沿AI能力向高敏感监管领域的实质性渗透。
Claude 模型进入 AWS GovCloud
Anthropic 的 Claude Opus 5.5 与 Claude Sonnet 5.5 现已在 Amazon Bedrock 的 AWS GovCloud (US) 区域上线。这一变化对受监管行业和政府相关工作负载意义重大——它意味着对数据驻留、合规边界有严格要求的组织,终于可以在满足合规框架的前提下使用前沿级大模型。
GovCloud 是 AWS 专门为美国政府机构及承包商设计的隔离云区域,能够满足诸如 ITAR(国际武器贸易条例)等法规对数据物理与逻辑隔离的要求。将 Claude 这类高能力模型接入这一环境,等于把通用 AI 能力带入了此前因合规门槛而难以触及的场景。
ITAR(International Traffic in Arms Regulations,国际武器贸易条例)是美国联邦法规,由美国国务院负责执行,管控国防相关物品、服务和技术数据的出口与转移。ITAR 不仅限于实物武器,软件源代码、技术文档、设计图纸等数字资产同样受其约束。对于承接美国国防合同的企业或处理受控技术数据(ITAR-controlled technical data)的机构,任何数据必须严格限定在授权人员和授权系统范围内,绝不能流转至境外服务器或未经认证的第三方云基础设施。这正是普通公有云 AI 服务长期无法进入此类场景的根本原因——大多数商业 AI API 调用会将数据路由至不符合 ITAR 物理隔离要求的标准区域。AWS GovCloud (US) 通过物理上独立的数据中心、仅限美国公民操作的访问控制以及经 FedRAMP High 等认证的安全体系,为 ITAR 合规提供了必要的基础设施保障。
Claude Code:面向开发的智能体工具
Claude Code 是 Anthropic 推出的智能体编程工具(agentic coding tool),它不只是补全代码,而是能够理解任务上下文、自主执行多步开发操作。结合 Amazon Bedrock 的托管能力,开发者可以在受控环境中进行 AI 辅助开发。
对于处理监管和 ITAR 工作负载的团队来说,核心诉求是"合规对齐"(compliance-aligned)。过去,使用外部 AI 服务往往面临数据出境、审计难以追溯的障碍。如今,通过 Bedrock 在 GovCloud 内运行 Claude Code,代码与数据都保留在合规边界之内,这让 AI 编程助手首次具备了进入这类高敏感场景的现实可能。
为什么合规场景需要这一组合
监管行业(如国防、航空航天、政府信息系统)长期存在一个矛盾:既希望借助 AI 提升开发效率,又无法承受数据离开受控环境带来的合规风险。Claude 模型 + Bedrock + GovCloud 的组合试图弥合这一矛盾:
- 模型能力:Opus 5.5 与 Sonnet 5.5 代表 Anthropic 当前的高性能模型梯队,分别偏向复杂推理与速度/成本平衡;
- 托管基础设施:Bedrock 提供统一的模型调用、权限管理与安全控制;
- 合规边界:GovCloud 保证数据驻留与隔离满足 ITAR 等法规要求。
「智能体编程工具」(agentic coding tool)与传统 AI 代码补全工具的核心区别在于自主性与任务范围。以 GitHub Copilot 为代表的代码补全工具主要工作在"光标附近"——根据上下文预测下一行或下一个函数。而 agentic 工具则能接受更高层次的指令(如"为这个模块编写测试并修复失败的用例"),然后自主规划步骤、调用工具(读写文件、执行命令、搜索代码库)并迭代执行,直至完成目标。这种模式显著提升了 AI 对复杂开发任务的处理能力,但也带来了更高的权限需求和潜在的安全考量——智能体需要对代码库拥有读写权限,其操作链路的可审计性在合规场景中尤为关键。Bedrock 提供的托管环境可通过 IAM 策略和 VPC 网络控制来约束智能体的操作边界,从而在能力与合规之间取得平衡。
对受监管行业的实际影响
这一发布降低了合规敏感组织采用前沿 AI 的门槛。开发团队可以在不突破合规框架的前提下,利用智能体编程工具加速应用开发、代码审查和自动化任务。对于承担政府合同或处理受控技术数据的企业而言,这意味着可以在内部统一的 AWS 治理体系下部署 AI 辅助开发流程。
需要说明的是,官方素材主要聚焦于"可用性"这一事实本身,关于具体的性能基准、定价细节以及与其他区域的功能差异,目前公开信息有限。打算在生产环境落地的团队,仍需结合 AWS 官方文档评估配额、延迟和成本。
小结
Claude Opus 5.5 和 Sonnet 5.5 通过 Amazon Bedrock 进入 AWS GovCloud (US) 区域,并支持 Claude Code 智能体编程,为受监管和 ITAR 工作负载打开了合规 AI 开发的大门。这是 AI 能力向高敏感、强监管领域渗透的一个标志性进展,也反映出云厂商与模型提供商正在共同解决"合规"这一企业级采用的关键瓶颈。
相关推荐
192GB统一内存Framework台式机:本地跑超大AI模型
搭载AMD Gorgon Halo与192GB统一内存的Framework台式机,可在单机本地运行DeepSeek V4.1 Flash、MIMO V2.6 Flash等超大开源模型,支持双模型协作与异构推理,附实测性能数据。
树莓派5实测8款本地大模型:仅3款真正可用
树莓派5实测8款本地大模型,从速度到实用任务全面评估。仅Gemma 2B、Gemma 4B、Granite三款真正可用,附完整测试标准与选型建议。
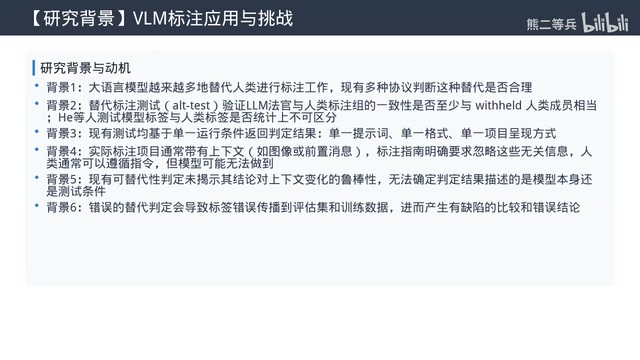
VLM当标注员竟被无关图片带偏?MIST测试揭露多模态模型隐藏缺陷
一篇关于VLM作为标注替代者的论文发现:只要加入图片,哪怕要求忽略,多模态大模型的标注结果就会被打乱,且干扰不指向图片含义。本文解读MIST测试集的设计与颠覆性发现,揭示自动标注的隐藏风险。