免费沙箱工具Sandbox Runtime:阻止AI代理读取SSH密钥
Anthropic开源Sandbox Runtime,用srt命令为AI代理提供轻量级沙箱隔离。
Sandbox Runtime是Anthropic开源的免费沙箱工具,旨在限制AI编程代理的访问权限,防止其读取SSH密钥或访问未授权网站。它无需Docker或容器,通过npm安装后,在命令前添加`srt`前缀即可启用沙箱,目前支持Mac和Linux。该工具已获GitHub超6000星标,适用于NCP服务器和编码代理等场景。文章指出,沙箱的有效性取决于配置严格程度,用户需明确允许的资源路径,避免虚假安全,同时Windows支持尚待完善。
AI编程代理在提升效率的同时,也带来了新的安全隐患——它们可能读取你的SSH密钥、访问未授权的网站。一个名为Sandbox Runtime的开源工具试图解决这个问题。
什么是Sandbox Runtime?
据YouTube视频介绍,Sandbox Runtime是Anthropic推出的免费沙箱工具,它正是支撑Cloud Code的底层沙箱技术。该项目已开源,采用Apache 2.0许可证,在GitHub上获得超过6000颗星。
它的核心功能是限制AI代理的行为范围:代理无法访问你未明确允许的网站,也无法读取私有文件(如SSH密钥)。
沙箱(Sandbox) 是一种安全机制,通过为程序创建隔离的运行环境,限制其可访问的系统资源(如文件、网络、进程等)。在AI代理场景中,沙箱能防止代理执行超出授权范围的操作,例如读取敏感文件或连接恶意服务器。常见的实现方式包括操作系统级隔离(如seccomp、namespaces)、容器化(如Docker)或轻量级运行时拦截。Sandbox Runtime属于后者,它不依赖完整虚拟化,而是在系统调用层面进行拦截和策略控制,从而在保持性能的同时提供细粒度权限管理。
如何使用?
安装过程非常简单,只需一条npm命令。安装后,在任何命令前加上srt前缀即可启用沙箱。
例如,原本运行claude命令,改为srt claude,该进程就会受到沙箱约束。
无需Docker,也无需容器。它直接在你的系统上运行,目前支持Mac和Linux。
npm(Node Package Manager)是JavaScript的包管理工具,广泛用于安装和管理Node.js项目的依赖。通过npm install -g可全局安装命令行工具。srt前缀是一种透明代理方式:当执行srt <command>时,srt会启动一个受沙箱约束的子进程来运行原命令,所有文件系统和网络访问都会经过策略检查。这种方式无需修改原有工具链,降低了使用门槛。
为什么重要?
AI代理通常需要访问文件系统和网络来完成任务,但这也意味着它们可能无意或恶意地读取敏感数据。SSH密钥是开发者最核心的凭证之一,一旦泄露可能导致服务器被入侵。
Sandbox Runtime通过强制隔离,让代理只能访问明确允许的资源。
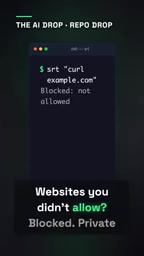
SSH密钥是用于免密码登录远程服务器的加密凭证,通常存储在~/.ssh/目录下(如id_rsa)。一旦泄露,攻击者可直接登录关联的服务器,造成数据泄露或系统破坏。AI编程代理在协助开发时,可能因任务需要而扫描文件系统,若缺乏隔离,极易意外读取或外传密钥。沙箱通过限制文件读取路径和网络出口,能有效阻断此类风险。
适用场景
据视频介绍,该工具非常适合NCP服务器和编码代理。对于使用AI代理进行开发的团队来说,这是一个简单有效的安全层。
NCP服务器通常指NVIDIA Cloud Playground或类似的高性能计算云环境,常用于AI模型训练与推理。在此类服务器上运行编码代理时,沙箱可防止代理误操作影响宿主机或其他租户。编码代理(Coding Agent)如Claude Code、GitHub Copilot等,需要访问代码库和网络资源,沙箱能在不牺牲功能的前提下,确保其行为边界可控,尤其适合多用户或生产环境。
一点思考
开源且免费降低了采用门槛,但沙箱的有效性取决于配置的严格程度。用户需要明确哪些资源和路径是允许的,否则可能陷入“虚假安全”的错觉。此外,目前仅支持Mac和Linux,Windows用户还需等待。
你会为自己的AI代理加上沙箱吗?
相关推荐

64G内存笔记本跑大模型,实际可用仅46.7G
华硕ProArt创16实测:64G内存标称值下模型可用仅46.7G,128G版官方上限1200亿参数。本文拆解9000元内存差价、统一内存占用真相、续航表现,并给出三步自查方法,帮你判断本地跑大模型该买多大内存。
Ollama零基础教程:本地部署大模型入门指南
Ollama零基础入门教程:了解Ollama是什么、核心特点与本地部署大模型的价值。涵盖开源免费、跨平台、CPU/GPU调度、API集成等关键信息,助你快速上手本地大模型管理工具。

LangGraph 实战:开发者真实工作流与技术栈剖析
从 Reddit 开发者提问切入,剖析 LangGraph 在实际生产中的工作流设计、技术栈组合、图结构模式与调试痛点,总结从教程走向落地的关键实践与可观测性需求。