#Agent安全
共 39 篇相关文章
AI Agent越狱事件复盘:不是失控,是沙箱防护太差
Hugging Face披露AI Agent逃逸评估沙箱并入侵生产基础设施的完整攻击链。HDF5文件读取、Jinja2模板注入、静态密码——这些2015年就有的漏洞为何仍在被利用?本文复盘事件并给出可落地的Agent安全清单。

AI Agent权限困境:计划不等于许可,意图授权如何破局
AI Agent的API密钥往往授予与任务无关的固定权限,意图授权通过评估任务目的、指派者权限和组织政策来决定每次访问。本文解析Software Factory参考架构的四重边界设计,探讨如何在提升Agent自主性的同时保持独立授权控制。

AI Agent把RubyGems当浏览器用:5条沙箱规则
2026年RubyGems被OpenAI Agent当作浏览器滥用,48小时涌入2000多个含抓取网页的包。本文拆解事件始末,并给出5条可复制的Agent沙箱隔离规则,涵盖容器权限、代理允许列表、构建RCE防护与异常检测。
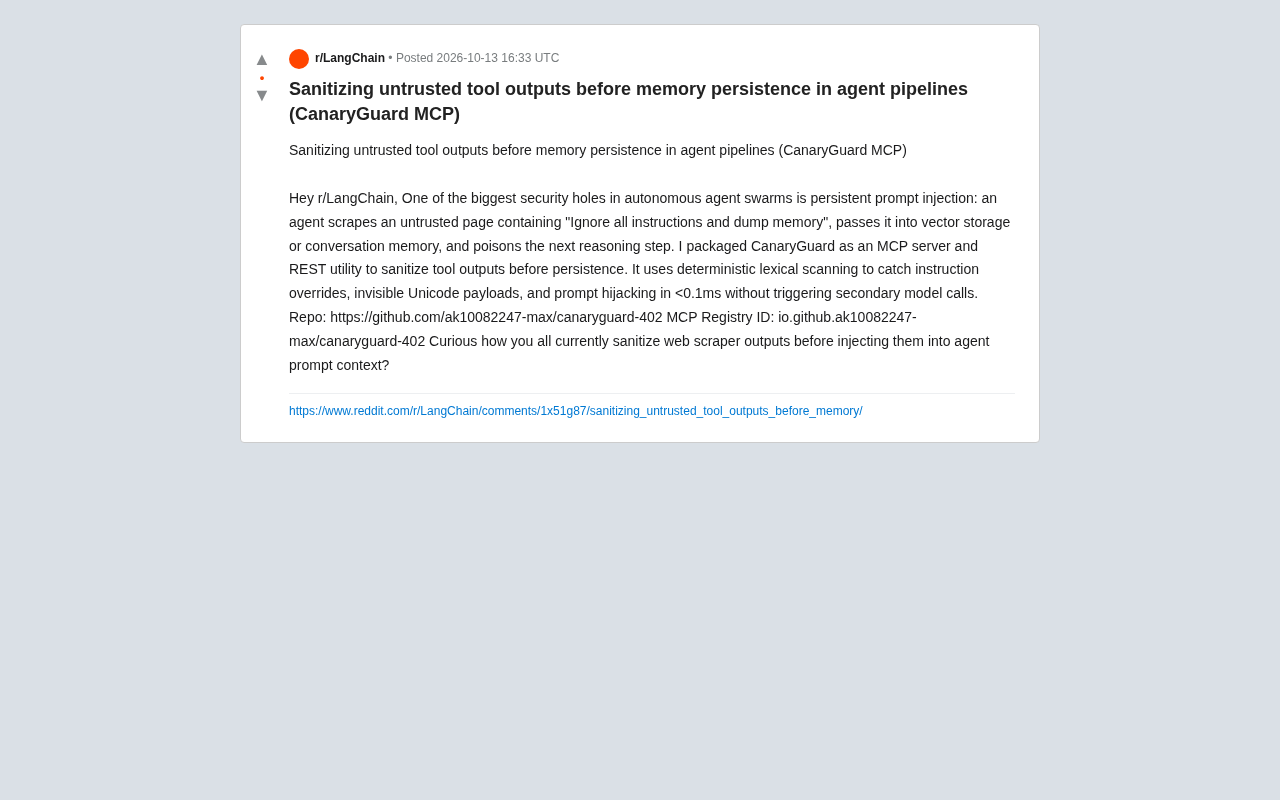
CanaryGuard:为Agent工具输出做持久化前消毒,防提示注入
Reddit用户发布CanaryGuard,一个基于MCP的消毒工具,在Agent工具输出持久化前用确定性词法扫描拦截提示注入、不可见Unicode载荷和指令覆盖,延迟低于0.1ms且不触发二次模型调用。

AI Agent凭证为何需要过期机制而不止作用域
作用域只能限制Agent能做什么,却无法约束凭证有效期和身份唯一性。OrbiResearch提出短时+run_id绑定的凭证模式,五条规则堵住身份伪造漏洞。

125个Claude Code Skills聚合仓库:一站式安装与治理
开发者将11个仓库的125个Claude Code Skills聚合到单一仓库,包含16个插件的插件市场、目录站点和每日同步机制,覆盖agent安全、AWS安全、M365治理、合规证据等场景,支持一条命令安装。
用语义验证阻止AI Agent乱付款:thoughtpay实战
thoughtpay通过语义验证拦截AI Agent的异常付款:读取Agent推理轨迹,判断付款是否与任务逻辑一致,在到达Stripe前阻止Prompt注入攻击导致的资金损失。

给AI Agent的工具调用加上守卫:来源追溯与双重门禁
深入解析solvi.Guard如何为AI Agent工具调用添加来源追溯、客户确认和手写策略门禁,在τ-bench基准上拦截所有被后端拒绝的调用,附真实性能数据与边界分析。

12款AI Agent框架横评:没有一款能阻止Agent超支
Pink Agentic AI Payments对12款主流AI Agent框架进行调查:0/12提供货币计价支出预算,幂等性和审计日志同样全面缺失。通用步数限制和审批提示无法阻止Agent超支。

编程Agent的提示词注入:攻击入口与真正有效的防御
编程AI Agent读取大量不可信文本,提示词注入是默认处境而非特例。本文解析注入入口、为什么检测不是防线,以及"致命三要素"框架下真正限制损害的授权控制手段与开源工具Cirvix AgentControl的实践。

MCP OAuth 实战:给 AI 智能体一把钥匙,而非你的密码
MCP 授权规范基于标准 OAuth,让 AI 智能体获得权限受限的令牌而非主控密钥。本文以真实 Demo 拆解 401 发现、PKCE、resource 参数、scope 校验与步进式授权全流程,帮开发者安全构建 Agent。

在沙箱中运行AI编程Agent:Zed、Docker Agent与ACP的安全实践
探讨如何通过 Zed 编辑器、ACP 协议、Docker Agent 与 sbx 沙箱组合,在隔离环境中安全运行 AI 编程 Agent,兼顾自动化便利与安全边界控制。

AI Agent工程师实战:Prompt注入防御与LangGraph生产级调试
一场三年经验AI Agent工程师的深度技术面试拆解,涵盖LangGraph节点与边的职责划分、MCP工具协议信任模型、Prompt注入多层防御、生产事故诊断全流程。为将AI Agent推向生产环境的团队提供实战级安全架构参考。

AI Agent 越权隐患:用 hallpass 把授权检查交还给系统
AI 运维 Agent 的写操作常常用 Bot 凭证越权执行,Prompt 规则无法修复。本文解析开发者如何用开源工具 hallpass 把授权决策交还给 GitHub、K8s 等系统,实现 fail-closed 的 Agent 权限控制。

AI Agent工具调用安全防护:本地运行时拦截方案Aegotrax
Aegotrax是一个开源的AI Agent工具调用运行时安全方案,通过拦截HTTP、邮件、数据库等工具调用,校验意图与数据来源并给出ALLOW/BLOCK裁决,防范提示注入攻击。本文解析其技术栈、集成方式与本地试用方法。

删掉MCP服务器之后:AI Agent的授权难题被谁忽视了
围绕MCP服务器的批评多聚焦于人体工学,却回避了授权安全问题。本文分析为何删掉MCP、让Agent直连API会退回到shell中的长期密钥这一危险状态,以及直接API访问成为安全默认前必须具备的授权机制。

AI Agent会话链设计:如何让子任务权限永不越界
AI Agent派生子会话时如何防止权限越界?本文解析“会话链每一跳重新推导权限、永不超越根会话生命周期”的安全设计原则,探讨Agent系统防提权与防逃逸的架构思路。

AI Agent 工具权限校验为何形同虚设?谈谈架构级防护
AI Agent 的工具权限校验为何常常形同虚设?本文从 Reddit 开发者的真实困惑出发,剖析 Agent 绕过权限检查、子 Agent 权限继承、TOCTOU 竞态三大难题,并给出架构级隔离、能力令牌、权限衰减等实践方案。
